IPTV và nội dung đa phương tiện
Thu hồi quyền truy cập vào Máy chủ Truyền thông Cá nhân
Thu hồi quyền truy cập máy chủ truyền thông cá nhân một cách có hệ thống bằng cách kiểm tra người dùng, phiên làm việc, thiết bị, khóa API, thông tin đăng nhập được chia sẻ và quyền truy cập mạng độc lập.
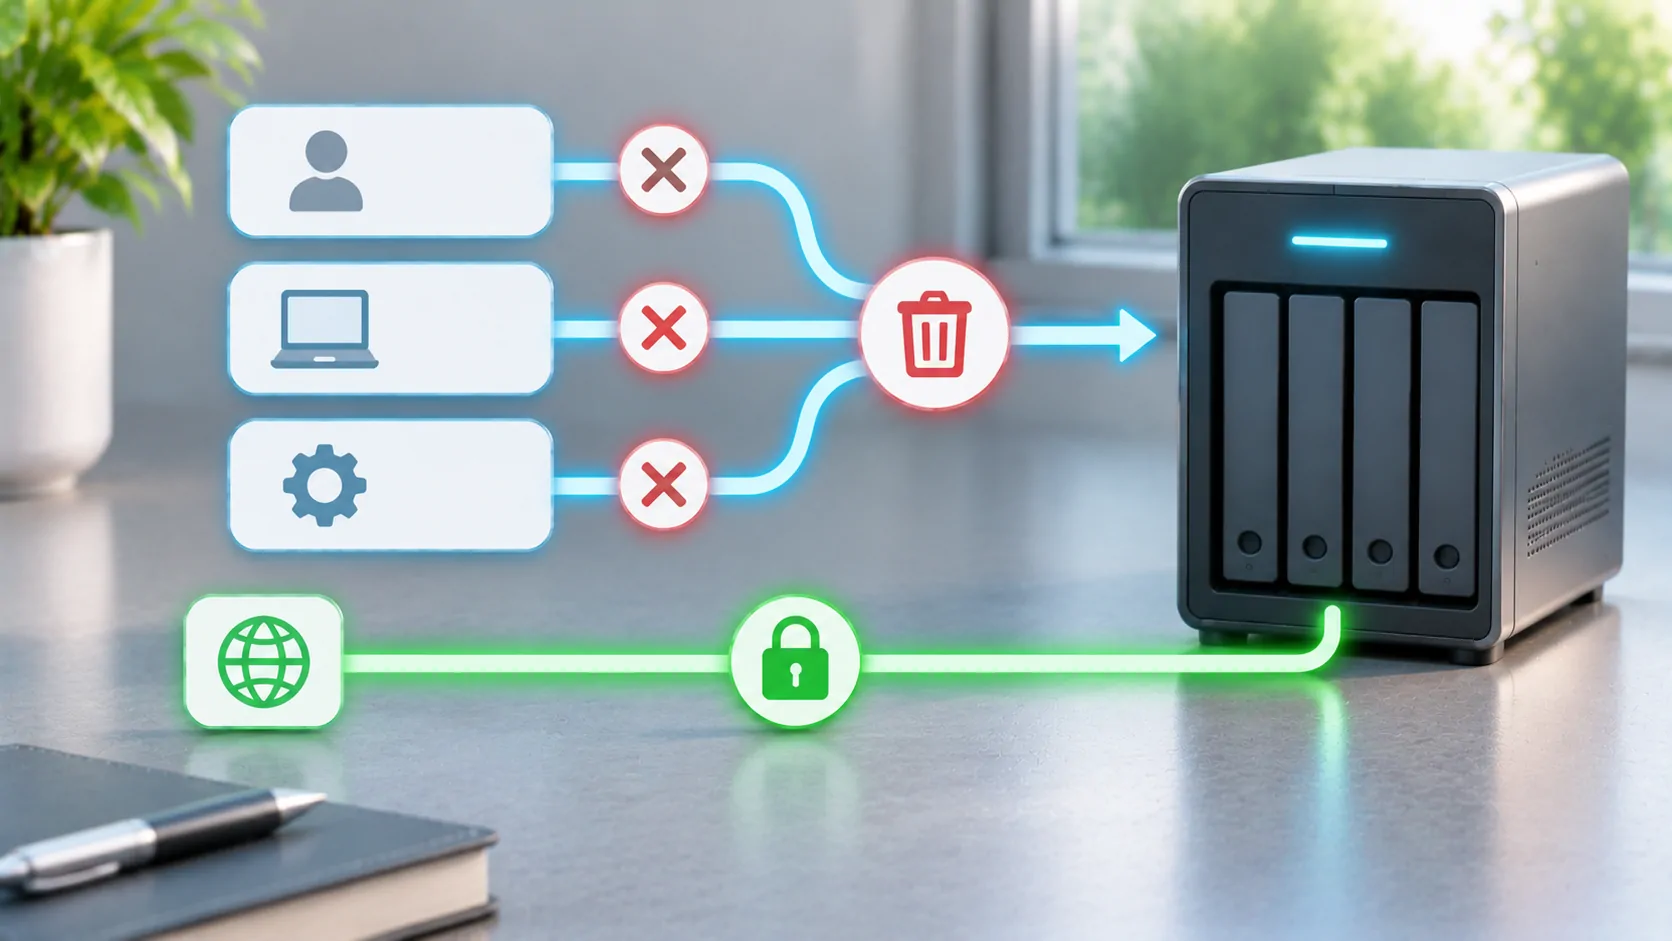
Xác định quyền truy cập bạn cần xóa
Thu hồi quyền truy cập có nghĩa là ngăn người, thiết bị hoặc ứng dụng không mong muốn sử dụng lại máy chủ. Thay đổi một mật khẩu có thể chỉ là một phần của nhiệm vụ đó. Một phiên làm việc hợp lệ, mã thông báo API, tài khoản chia sẻ hoặc thiết bị VPN đăng ký độc lập có thể cung cấp một lối đi khác. Bắt đầu bằng cách xác định những gì đã bị mất, chia sẻ hoặc xâm phạm và những thông tin đăng nhập mà nó có thể nắm giữ.
Đối với việc bán thiết bị thông thường, việc gỡ bỏ thiết bị đó và dữ liệu cục bộ của nó có thể là đủ khi thông tin đăng nhập không bị lộ. Đối với mật khẩu quản trị bị rò rỉ, phạm vi sẽ rộng hơn. Ghi lại các tài khoản bị ảnh hưởng và khoảng thời gian ước tính trước khi thực hiện các thay đổi. Giữ lại các nhật ký liên quan nếu chúng cần thiết để hiểu sự cố, đồng thời giữ lịch sử xem và mã thông báo cá nhân ra khỏi các báo cáo công khai.
Phân biệt người dùng với thiết bị được ủy quyền
Tài khoản người dùng thể hiện quyền hạn của một người. Ủy quyền thiết bị hoặc phiên đăng nhập đã lưu có thể cho phép một ứng dụng cụ thể hoạt động thay mặt người đó mà không cần nhập mật khẩu nhiều lần. Mối quan hệ chính xác thay đổi tùy theo máy chủ và khách hàng. Hãy kiểm tra các cài đặt hiện tại của sản phẩm của bạn về các phiên đang hoạt động, thiết bị, mã truy cập và các hạn chế tài khoản thay vì giả định tất cả đều được điều khiển bởi cùng một nút bật/tắt.
Tài liệu chính thức của người dùng Emby cung cấp điểm khởi đầu cho mô hình tài khoản của nó. Sử dụng giao diện quản trị hiện tại của máy chủ để xác nhận các quyền kiểm soát có sẵn. Không xóa toàn bộ thư viện chỉ vì một thiết bị cần được gỡ bỏ. Quyền sở hữu dữ liệu, quyền tài khoản và tính hợp lệ của phiên là những trách nhiệm khác nhau, và việc xử lý chúng riêng biệt sẽ giúp việc khôi phục dễ dàng hơn.
Vô hiệu hóa tài khoản bị ảnh hưởng khi cần thiết
Nếu ai đó không nên có quyền truy cập nữa, hãy vô hiệu hóa hoặc xóa tài khoản của họ theo quy trình máy chủ đã được ghi chép. Xem lại bất kỳ tài khoản hộ gia đình nào mà họ cũng biết. Một tài khoản có tên dễ thu hồi hơn so với thông tin đăng nhập được nhiều người sử dụng, vì quản trị viên có thể thực hiện thay đổi cụ thể mà không làm hỏng các ứng dụng của mọi người.
Nếu tài khoản phải duy trì hoạt động cho chủ sở hữu hợp pháp của nó, hãy thay thế thông tin đăng nhập bị lộ bằng mật khẩu mạnh và duy nhất, đồng thời xem xét các chi tiết khôi phục. Sau đó, hãy rõ ràng thu hồi các phiên hoặc quyền truy cập thiết bị nếu sản phẩm hỗ trợ hành động đó. Không nên giả định rằng việc thay đổi mật khẩu sẽ vô hiệu hóa mọi token hiện có trừ khi tài liệu hiện tại hoặc thử nghiệm trực tiếp xác nhận hành vi đó. Ghi lại bước nào đã được xác minh và bước nào vẫn chưa rõ ràng.
Xem lại các khóa ứng dụng và các tích hợp
Các khách hàng bên thứ ba, công cụ tự động hóa và các tích hợp khác có thể giữ các token hoặc khóa API riêng biệt. Lập danh mục chúng theo mục đích và chủ sở hữu, sau đó thu hồi những token liên quan đến thiết bị hoặc người bị ảnh hưởng. Thay thế một khóa chia sẻ khi không thể hạn chế phạm vi an toàn. Cập nhật các ứng dụng được ủy quyền sau đó để các tác vụ hợp pháp không bị thất bại lặng lẽ trong nhiều ngày.
Xem các URL mang token, cài đặt xuất ra và mã QR như các thông tin xác thực. Một ảnh chụp màn hình có thể rò rỉ quyền truy cập ngay cả khi trường mật khẩu bị ẩn. Nếu một khóa đã được đăng công khai, việc xóa bài đăng không làm cho khóa trở nên bí mật trở lại; hãy thu hồi nó tại nguồn. Tránh dán một token đang hoạt động vào yêu cầu hỗ trợ để chứng minh rằng một kết nối từng hoạt động.
Cũng cần loại bỏ quyền truy cập mạng độc lập
Một thiết bị VPN đã đăng ký vẫn có thể truy cập mạng nội bộ sau khi tài khoản phương tiện của nó bị vô hiệu hóa. Hãy gỡ bỏ đăng ký VPN hoặc các khóa của nó khi thiết bị không còn được tin cậy. Nếu một proxy ngược công cộng hoặc cổng truy cập khác duy trì tài khoản riêng, cũng hãy xem xét lớp đó. Việc cấp quyền phương tiện không nên là kiểm soát duy nhất bảo vệ các dịch vụ không liên quan trên cùng mạng.
Hướng dẫn mạng của Jellyfin liên quan đến việc phơi bày và sắp xếp proxy của nó. Giữ các quy tắc tường lửa và định tuyến phù hợp với thiết kế mà bạn dự định. Đóng một cổng công cộng có thể tạm thời ngăn một lộ trình, nhưng nó không thay thế việc loại bỏ các thông tin đăng nhập bị xâm phạm. Một kẻ tấn công hoặc người dùng trước đây có thể lại truy cập khi lộ trình được mở lại sau đó.
Kiểm tra các quyền thư viện và quản trị viên
Sau khi thu hồi, hãy xem xét các tài khoản còn lại để phát hiện quyền quản trị viên bất ngờ, quyền truy cập thư viện rộng hoặc các hạn chế bị thay đổi. Nếu một thông tin đăng nhập quản trị viên bị xâm phạm, hãy kiểm tra cài đặt máy chủ và các tích hợp mà tài khoản đó có thể thay đổi. Khôi phục từ một cấu hình đã biết khi cần thiết, theo hướng dẫn khôi phục của sản phẩm. Tránh đoán rằng việc đặt lại mật khẩu thành công chứng tỏ không có gì khác bị thay đổi.
Đối với máy chủ gia đình, hãy sử dụng việc xem xét này để thay thế quyền truy cập quản trị viên chung bằng các tài khoản cá nhân. Chỉ cấp cho người xem những quyền cần thiết cho các công việc thực tế của họ. Xác nhận chính sách tải xuống và truy cập từ xa riêng biệt nếu máy chủ cung cấp các kiểm soát đó. Các hạn chế nên dễ hiểu đối với những người sử dụng máy chủ để họ không phản ứng với luồng công việc bị hỏng bằng cách chia sẻ mật khẩu của người khác.
Xác minh việc xóa khỏi một khách hàng bên ngoài
Kiểm tra tuyến đường đã bị thu hồi từ một thiết bị hoặc phiên làm việc mà bạn kiểm soát. Thử mở thư viện và bắt đầu một tệp kiểm tra được phép sau hành động thu hồi. Kiểm tra xem khách hàng chỉ hiển thị metadata đã lưu trong bộ nhớ đệm hay đang lấy dữ liệu mới từ máy chủ. Một poster vẫn còn hiển thị không phải là bằng chứng rằng quyền truy cập phát trực tuyến còn tồn tại, và một màn hình trống cũng không phải là bằng chứng rằng token đã bị thu hồi.
Sử dụng nhật ký máy chủ và một thử nghiệm xác thực lại được kiểm soát để phân biệt các trường hợp này. Cũng xác minh rằng một tài khoản hợp pháp vẫn có thể kết nối, để bạn biết rằng một sự cố chung không che đậy sự thất bại trong việc thu hồi. Không kết nối lại thiết bị mất chỉ để thực hiện một bài kiểm tra; hãy sử dụng một phiên đại diện an toàn và các công cụ kiểm soát thiết bị hoặc token của máy chủ.
Hiểu những gì không thể thu hồi
Thu hồi quyền truy cập trực tuyến không nhất thiết xóa các tệp đã được sao chép vào thiết bị. Các bản tải xuống ngoại tuyến, ảnh chụp màn hình và danh sách phát xuất ra có thể vẫn tồn tại ngoài tầm kiểm soát của máy chủ. Xem lại hành vi xóa hoặc xóa tài khoản được hỗ trợ của khách hàng liên quan, nhưng không hứa hẹn việc xóa từ xa nếu không có hỗ trợ được chứng thực rõ ràng. Kiểm soát truy cập trong tương lai và việc khôi phục các bản sao đã phân phối là những vấn đề khác nhau.
Giữ một bản ghi ngắn về các danh tính bị ảnh hưởng, các hành động, kết quả kiểm tra và bất kỳ lộ diện ngoại tuyến chưa được giải quyết. Để phòng ngừa, định kỳ xem xét người dùng và tích hợp và thực hành loại bỏ mục tiêu trước khi xảy ra sự cố. Các lựa chọn VPN và chuyển tiếp cổng giải thích lớp mạng; Lập kế hoạch ngoại tuyến giải thích lý do tại sao phương tiện đã tải xuống cần một vòng đời riêng.
Nguồn
Bài viết liên quan



Nội dung của riêng bạn.
Khám phá CarCast cho iPhone với các nguồn bạn có quyền truy cập và màn hình được hỗ trợ.