IPTV et multimédia
Révocation de l'accès à un serveur multimédia personnel
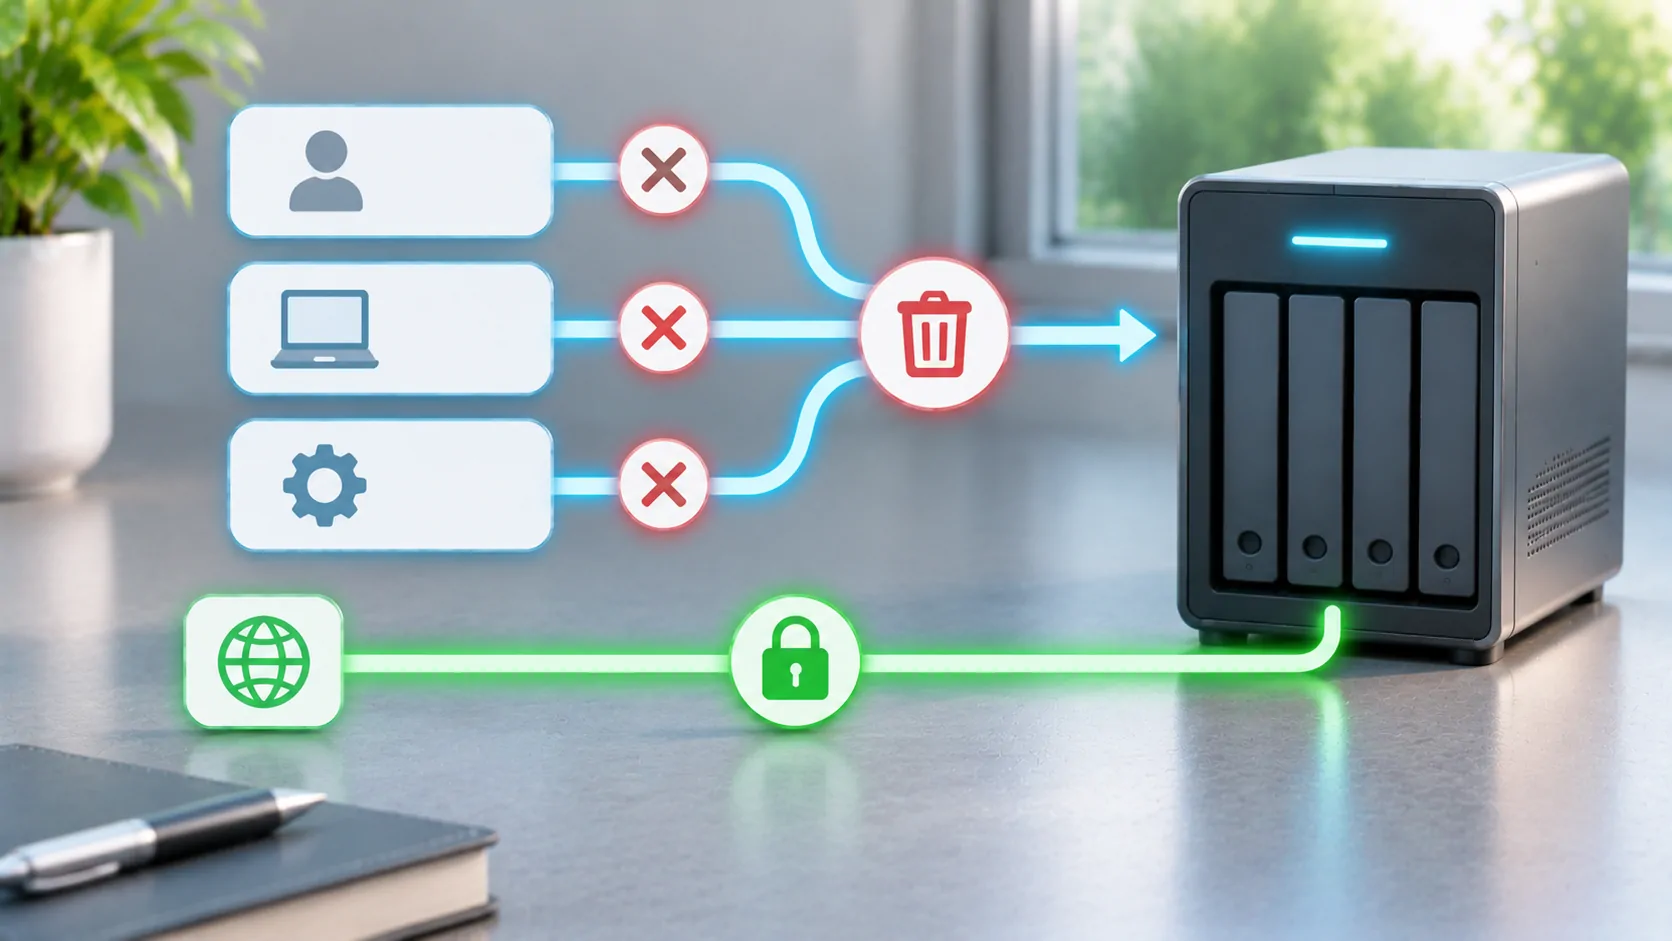
Révoquez l'accès au serveur multimédia personnel de manière systématique en vérifiant les utilisateurs, les sessions, les appareils, les clés API, les identifiants partagés et l'accès réseau indépendant.
Identifiez l'accès que vous devez supprimer
Révoquer l'accès signifie empêcher la personne, le dispositif ou l'application indésirable d'utiliser à nouveau le serveur. Changer un mot de passe peut n'être qu'une partie de cette tâche. Une session valide, un jeton API, un compte partagé ou un dispositif VPN enregistré indépendamment peut fournir une autre voie. Commencez par identifier ce qui a été perdu, partagé ou compromis et quelles informations d'identification il pourrait contenir.
Pour une vente de dispositif de routine, retirer ce dispositif et ses données locales peut être suffisant lorsque les informations d'identification n'ont pas été exposées. Pour un mot de passe administrateur divulgué, la portée est plus large. Notez les comptes affectés et la période approximative avant de procéder aux modifications. Conservez les journaux pertinents s'ils sont nécessaires pour comprendre un incident, tout en gardant l'historique de consultation privé et les jetons hors des rapports publics.
Distinguez les utilisateurs des dispositifs autorisés
Un compte utilisateur exprime les autorisations d'une personne. L'autorisation d'un appareil ou une session enregistrée peut permettre à une application particulière d'agir en tant que cette personne sans rentrer le mot de passe à plusieurs reprises. La relation exacte varie selon le serveur et le client. Vérifiez les paramètres actuels de votre produit pour les sessions actives, les appareils, les jetons d'accès et les restrictions de compte plutôt que de supposer qu'ils sont tous contrôlés par le même interrupteur.
Documentation utilisateur officielle de Emby fournit un point de départ pour son modèle de compte. Utilisez l'interface d'administration actuelle du serveur pour confirmer les contrôles disponibles. Ne supprimez pas une bibliothèque entière simplement parce qu'un appareil doit être retiré. La propriété des données, les autorisations de compte et la validité des sessions sont des responsabilités différentes, et les traiter séparément facilite la récupération.
Désactivez le compte affecté si nécessaire
Si quelqu'un ne doit plus du tout avoir accès, désactivez ou supprimez son compte en utilisant le flux de travail serveur documenté. Passez en revue tout compte familial partagé qu'il connaît également. Un compte nommé est plus facile à révoquer que des identifiants utilisés par plusieurs personnes, car l'administrateur peut effectuer un changement ciblé sans perturber les applications de tout le monde.
Si le compte doit rester actif pour son propriétaire légitime, remplacez les identifiants exposés par un mot de passe fort et unique et vérifiez les informations de récupération. Révoquez ensuite explicitement les sessions ou l'accès aux appareils si le produit permet cette action. Ne supposez pas qu'un changement de mot de passe invalide tous les jetons existants à moins que la documentation actuelle ou un test direct établisse ce comportement. Enregistrez quelle étape a été vérifiée et laquelle reste incertaine.
Passez en revue les clés d'application et les intégrations
Les clients tiers, les outils d'automatisation et autres intégrations peuvent détenir des jetons ou des clés API distincts. Faites l'inventaire par objectif et par propriétaire, puis révoquez ceux associés à l'appareil ou à la personne concernée. Remplacez une clé partagée lorsqu'elle ne peut pas être restreinte en toute sécurité. Mettez à jour les applications autorisées ensuite afin que les tâches légitimes ne échouent pas silencieusement pendant plusieurs jours.
Traitez les URL contenant des jetons, les paramètres exportés et les codes QR comme des identifiants. Une capture d'écran peut divulguer l'accès même lorsque le champ du mot de passe est masqué. Si une clé a été publiée publiquement, supprimer la publication ne rend pas la clé secrète ; révoquez-la à sa source. Évitez de coller un jeton fonctionnel dans une demande de support pour démontrer qu'une connexion fonctionnait.
Supprimez également l'accès réseau indépendant
Un appareil VPN inscrit peut toujours accéder au réseau domestique après que son compte média a été désactivé. Supprimez son inscription VPN ou ses clés lorsque l'appareil n'est plus fiable. Si un proxy inversé public ou une autre passerelle d'accès maintient son propre compte, examinez également ce niveau. L'autorisation média ne doit pas être le seul contrôle protégeant des services non liés sur le même réseau.
Conseils réseau de Jellyfin est pertinent pour son exposition et son arrangement de proxy. Gardez les règles de pare-feu et de routage alignées avec votre conception prévue. Fermer un port public peut arrêter temporairement une route, mais ce n'est pas un substitut à la suppression des identifiants compromis. Un attaquant ou un ancien utilisateur pourrait regagner l'accès lorsque la route est rouverte plus tard.
Vérifiez les autorisations de la bibliothèque et des administrateurs
Après révocation, examinez les comptes restants pour détecter des privilèges administratifs inattendus, un accès étendu à la bibliothèque ou des restrictions modifiées. Si un identifiant administrateur a été compromis, inspectez les paramètres du serveur et les intégrations que ce compte pourrait modifier. Restaurez à partir d'une configuration connue si nécessaire, en suivant les instructions de récupération du produit. Évitez de supposer qu'une réinitialisation de mot de passe réussie prouve qu'aucune autre modification n'a été effectuée.
Pour un serveur familial, utilisez l'examen pour remplacer l'accès administrateur partagé par des comptes individuels. Donnez aux spectateurs uniquement les autorisations nécessaires pour leurs tâches réelles. Confirmez les politiques de téléchargement et d'accès à distance séparément si le serveur propose ces contrôles. Les restrictions doivent être compréhensibles pour les personnes utilisant le serveur afin qu'elles ne répondent pas à un flux de travail cassé en partageant le mot de passe d'une autre personne.
Vérifiez la suppression depuis un client externe
Testez la route révoquée depuis un appareil ou une session que vous contrôlez. Essayez d’ouvrir la bibliothèque et de démarrer un fichier de test autorisé après l’action de révocation. Vérifiez si le client affiche simplement des métadonnées mises en cache ou s’il obtient de nouvelles données depuis le serveur. L’affichage d’un poster restant visible n’est pas une preuve que l’accès en streaming survit, et un écran vide seul n’est pas une preuve que le jeton a été invalidé.
Utilisez les journaux du serveur et une tentative de réauthentification contrôlée pour distinguer ces cas. Vérifiez également qu’un compte légitime peut toujours se connecter, afin de savoir qu’une panne générale ne masque pas un échec de révocation. Ne reconnectez pas l’appareil perdu uniquement pour effectuer un test ; utilisez une session représentative sûre et les contrôles de l’appareil ou du jeton du serveur.
Comprenez ce qui ne peut pas être rappelé
Révoquer l'accès en ligne ne supprime pas nécessairement les fichiers déjà copiés sur un appareil. Les téléchargements hors ligne, les captures d'écran et les playlists exportées peuvent rester hors de portée du serveur. Examinez le comportement de suppression ou de suppression de compte pris en charge par le client pertinent, mais ne promettez pas d'effacement à distance sans support documenté explicite. Le contrôle d'accès futur et la récupération des copies déjà distribuées sont des problèmes différents.
Conservez un court enregistrement des identités affectées, des actions, des résultats des tests et de toute exposition hors ligne non résolue. Pour la prévention, examinez périodiquement les utilisateurs et les intégrations et pratiquez la suppression ciblée avant une urgence. Choix de VPN et de transfert de port explique la couche réseau ; Planification hors ligne explique pourquoi les médias téléchargés nécessitent un cycle de vie séparé.
Sources
Articles associés



Vos propres contenus.
Découvrez CarCast pour iPhone avec vos sources autorisées et des écrans compatibles.