IPTV e mídia
Revogando Acesso a um Servidor de Mídia Pessoal
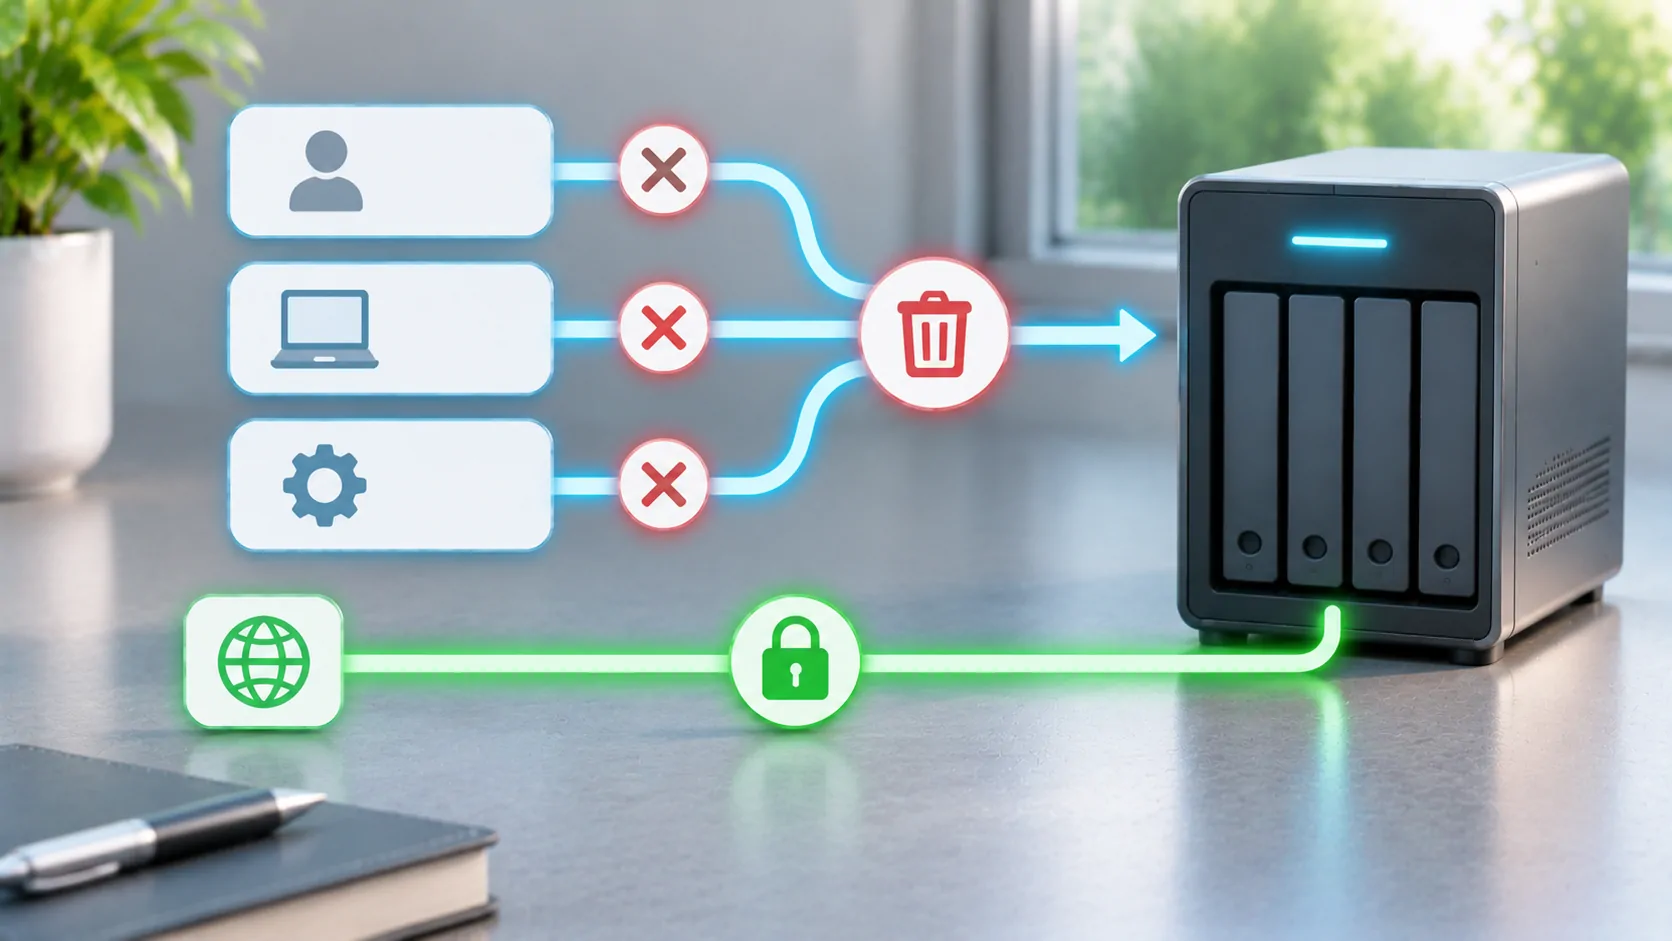
Revogue o acesso ao servidor de mídia pessoal de forma sistemática verificando usuários, sessões, dispositivos, chaves de API, credenciais compartilhadas e acesso independente à rede.
Identifique o acesso que você precisa remover
Revogar o acesso significa impedir que a pessoa, dispositivo ou aplicativo indesejado use o servidor novamente. Alterar uma senha pode ser apenas parte dessa tarefa. Uma sessão válida, token de API, conta compartilhada ou dispositivo VPN registrado independentemente pode fornecer outra rota. Comece identificando o que foi perdido, compartilhado ou comprometido e quais credenciais ele poderia conter.
Para uma venda de dispositivo rotineira, remover esse dispositivo e seus dados locais pode ser suficiente quando as credenciais não foram expostas. Para uma senha de administrador vazada, o escopo é mais amplo. Anote as contas afetadas e o período aproximado antes de fazer alterações. Preserve os logs relevantes se forem necessários para entender um incidente, mantendo histórico de visualização privado e tokens fora de relatórios públicos.
Distinguir usuários de dispositivos autorizados
Uma conta de usuário expressa as permissões de uma pessoa. A autorização do dispositivo ou uma sessão salva podem permitir que um aplicativo específico atue como essa pessoa sem precisar digitar a senha repetidamente. A relação exata varia conforme o servidor e o cliente. Verifique as configurações atuais do seu produto para sessões ativas, dispositivos, tokens de acesso e restrições de conta, em vez de presumir que todos são controlados pelo mesmo interruptor.
Documentação oficial do usuário do Emby fornece um ponto de partida para seu modelo de conta. Use a interface de administração atual do servidor para confirmar os controles disponíveis. Não exclua uma biblioteca inteira apenas porque um dispositivo precisa ser removido. Propriedade de dados, permissão de conta e validade de sessão são responsabilidades diferentes, e tratá-las separadamente facilita a recuperação.
Desative a conta afetada quando necessário
Se alguém não deve mais ter acesso de forma alguma, desative ou remova sua conta usando o fluxo de trabalho documentado do servidor. Revise qualquer conta compartilhada da casa que essa pessoa também conheça. Uma conta nomeada é mais fácil de revogar do que credenciais usadas por várias pessoas, porque o administrador pode fazer uma mudança direcionada sem quebrar os aplicativos de todos.
Se a conta precisar permanecer ativa para seu legítimo proprietário, substitua as credenciais expostas por uma senha forte e única e revise os detalhes de recuperação. Em seguida, revogue explicitamente as sessões ou o acesso de dispositivos se o produto suportar essa ação. Não presuma que uma mudança de senha invalida todos os tokens existentes, a menos que a documentação atual ou um teste direto estabeleça esse comportamento. Registre qual passo foi verificado e qual permanece incerto.
Revise chaves de aplicativo e integrações
Clientes de terceiros, ferramentas de automação e outras integrações podem possuir tokens ou chaves de API separadas. Inventarie-os por finalidade e responsável, depois revogue aqueles associados ao dispositivo ou pessoa afetada. Substitua uma chave compartilhada quando não for possível definir escopo seguro. Atualize os aplicativos autorizados em seguida para que tarefas legítimas não falhem silenciosamente por dias.
Trate URLs que contêm tokens, configurações exportadas e códigos QR como credenciais. Uma captura de tela pode vazar acesso mesmo quando o campo de senha está oculto. Se uma chave foi publicada publicamente, excluir a postagem não torna a chave secreta novamente; revogue-a na sua fonte. Evite colar um token funcional em um pedido de suporte para demonstrar que uma conexão funcionava.
Remova também o acesso independente à rede
Um dispositivo VPN registrado ainda pode acessar a rede doméstica após sua conta de mídia ser desativada. Remova seu registro de VPN ou chaves quando o dispositivo não for mais confiável. Se um proxy reverso público ou outro gateway de acesso mantiver sua própria conta, revise também essa camada. A autorização de mídia não deve ser o único controle protegendo serviços não relacionados na mesma rede.
O Orientações de rede do Jellyfin é relevante para sua exposição e configuração de proxy. Mantenha as regras de firewall e roteamento alinhadas com seu design pretendido. Fechar uma porta pública pode interromper uma rota temporariamente, mas não substitui a remoção de credenciais comprometidas. Um atacante ou ex-usuário pode recuperar o acesso quando a rota for reaberta posteriormente.
Verifique permissões de biblioteca e de administrador
Após a revogação, revise as contas restantes para privilégios inesperados de administrador, amplo acesso à biblioteca ou restrições alteradas. Se uma credencial de administrador foi comprometida, inspecione as configurações do servidor e integrações que essa conta poderia modificar. Restaure a partir de uma configuração conhecida quando necessário, seguindo as orientações de recuperação do produto. Evite adivinhar que um reset de senha bem-sucedido prova que nada mais foi modificado.
Para um servidor familiar, use a revisão para substituir o acesso compartilhado de administrador por contas individuais. Conceda aos visualizadores apenas as permissões necessárias para suas tarefas reais. Confirme as políticas de download e acesso remoto separadamente se o servidor oferecer esses controles. As restrições devem ser compreensíveis para as pessoas que utilizam o servidor, para que não respondam a um fluxo de trabalho quebrado compartilhando a senha de outra pessoa.
Verifique a remoção de um cliente externo
Teste a rota revogada a partir de um dispositivo ou sessão que você controla. Tente abrir a biblioteca e iniciar um arquivo de teste autorizado após a ação de revogação. Verifique se o cliente está apenas exibindo metadados em cache ou se está obtendo novos dados do servidor. Um pôster permanecendo visível não é prova de que o acesso streaming sobrevive, e uma tela em branco sozinha não é prova de que o token foi invalidado.
Use logs do servidor e uma tentativa de reautenticação controlada para distinguir esses casos. Também verifique se uma conta legítima ainda consegue se conectar, para que você saiba que uma interrupção geral não está mascarando uma falha de revogação. Não reconecte o dispositivo perdido apenas para realizar um teste; use uma sessão representativa segura e os controles de dispositivo ou token do servidor.
Entenda o que não pode ser recuperado
Revogar o acesso online não necessariamente exclui os arquivos já copiados para um dispositivo. Downloads offline, capturas de tela e playlists exportadas podem permanecer fora do alcance do servidor. Revise o comportamento de exclusão ou remoção de conta suportado pelo cliente relevante, mas não prometa apagamento remoto sem suporte documentado explícito. Controle de acesso futuro e recuperação de cópias já distribuídas são problemas diferentes.
Mantenha um registro breve das identidades afetadas, ações, resultados de testes e qualquer exposição offline não resolvida. Para prevenção, revise periodicamente usuários e integrações e pratique a remoção direcionada antes de uma emergência. Escolhas de VPN e encaminhamento de portas explica a camada de rede; Planejamento offline explica por que a mídia baixada precisa de um ciclo de vida separado.
Fontes
Leituras relacionadas



Sua própria mídia.
Conheça o CarCast para iPhone com suas fontes autorizadas e telas compatíveis.