IPTV und Medien
Zugriff auf einen persönlichen Mediaserver widerrufen
Widerrufen Sie den Zugriff auf den persönlichen Mediaserver systematisch, indem Sie Benutzer, Sitzungen, Geräte, API-Schlüssel, geteilte Anmeldedaten und unabhängigen Netzwerkzugang überprüfen.
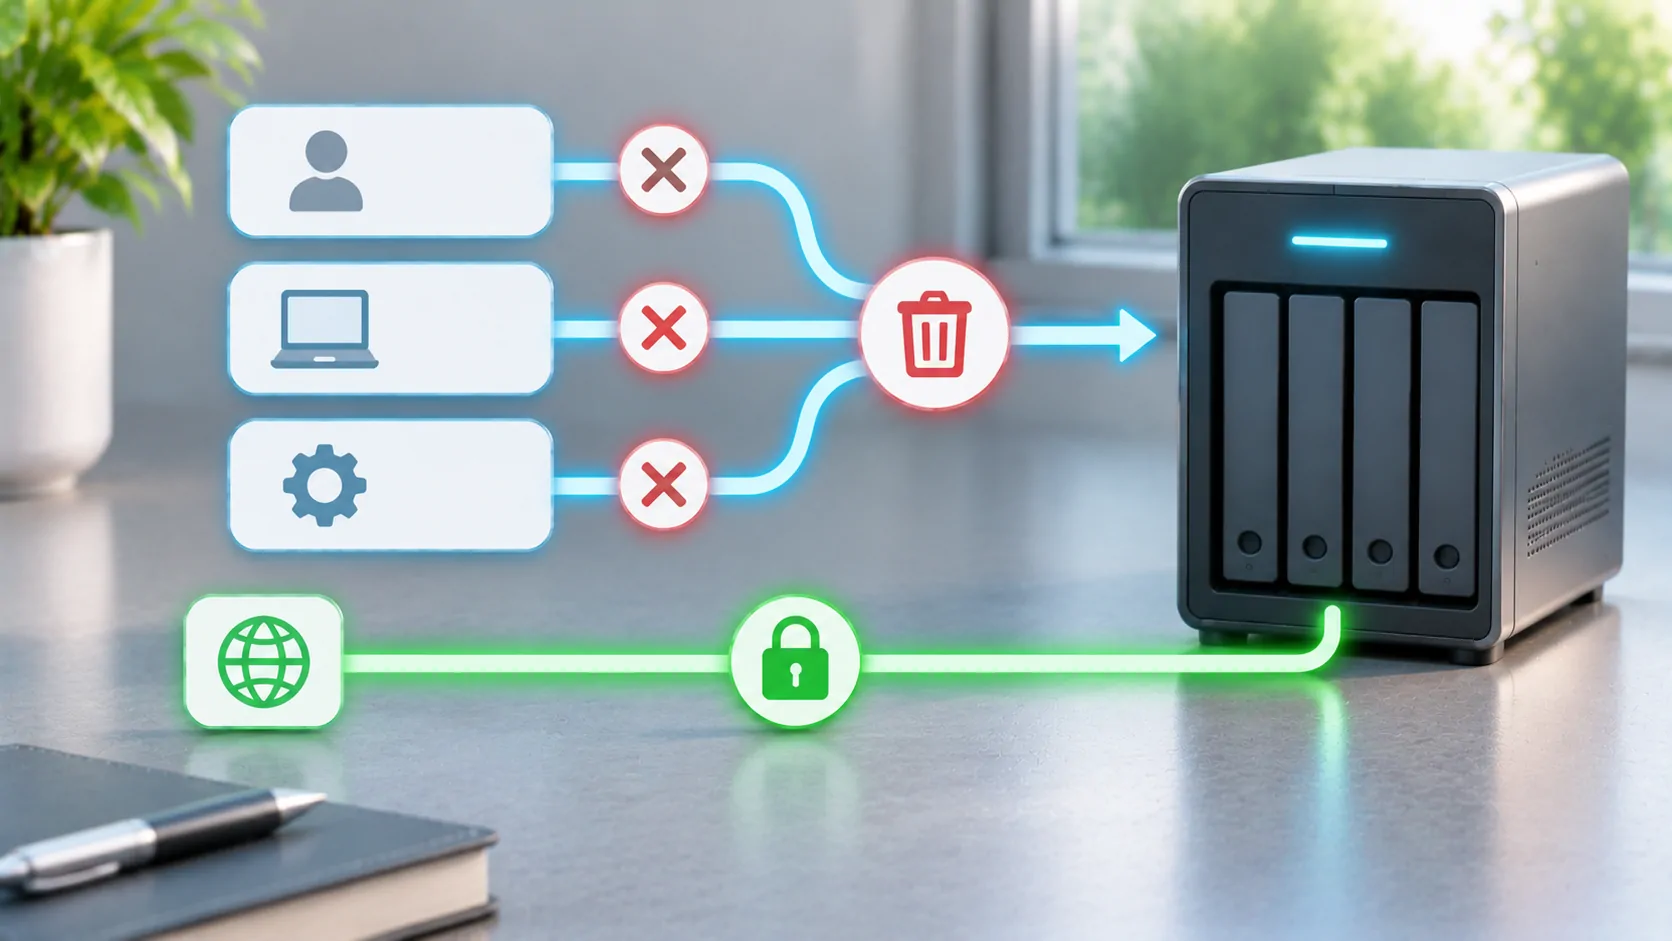
Identifizieren Sie den Zugriff, den Sie entfernen müssen
Der Zugriff entziehen bedeutet, die unerwünschte Person, das Gerät oder die Anwendung daran zu hindern, den Server erneut zu nutzen. Das Ändern eines einzigen Passworts kann nur ein Teil dieser Aufgabe sein. Eine gültige Sitzung, ein API-Token, ein gemeinsames Konto oder ein unabhängig registriertes VPN-Gerät kann einen weiteren Zugang ermöglichen. Beginnen Sie damit, zu identifizieren, was verloren, geteilt oder kompromittiert wurde und welche Anmeldeinformationen es enthalten könnte.
Beim routinemäßigen Verkauf eines Geräts kann das Entfernen dieses Geräts und seiner lokalen Daten ausreichend sein, wenn keine Anmeldeinformationen offengelegt wurden. Bei einem geleakten Administratorpasswort ist der Umfang breiter. Notieren Sie die betroffenen Konten und das ungefähre Zeitfenster, bevor Sie Änderungen vornehmen. Bewahren Sie relevante Protokolle auf, wenn sie notwendig sind, um einen Vorfall zu verstehen, während Sie private Verlaufshistorien und Tokens aus öffentlichen Berichten heraushalten.
Unterscheiden Sie Benutzer von autorisierten Geräten
Ein Benutzerkonto drückt die Berechtigungen einer Person aus. Geräteautorisierung oder eine gespeicherte Sitzung kann einer bestimmten Anwendung erlauben, als diese Person zu handeln, ohne das Passwort wiederholt eingeben zu müssen. Die genaue Beziehung variiert je nach Server und Client. Überprüfen Sie die aktuellen Einstellungen Ihres Produkts für aktive Sitzungen, Geräte, Zugriffstoken und Kontoeinschränkungen, anstatt davon auszugehen, dass sie alle durch denselben Schalter gesteuert werden.
Offizielle Benutzerdokumentation von Emby bietet einen Ausgangspunkt für sein Kontomodell. Verwenden Sie die aktuelle Verwaltungsoberfläche des Servers, um die verfügbaren Kontrollen zu bestätigen. Löschen Sie nicht eine ganze Bibliothek, nur weil ein Gerät entfernt werden muss. Datenbesitz, Kontoberechtigungen und Sitzungsvalidität sind unterschiedliche Verantwortlichkeiten, und sie getrennt zu behandeln erleichtert die Wiederherstellung.
Deaktivieren Sie das betroffene Konto, wenn nötig
Wenn jemand keinen Zugang mehr haben sollte, deaktivieren oder löschen Sie sein Konto mithilfe des dokumentierten Server-Workflows. Überprüfen Sie auch jedes geteilte Haushaltskonto, das diese Person kennt. Ein benanntes Konto lässt sich leichter widerrufen als Anmeldeinformationen, die von mehreren Personen genutzt werden, da der Administrator eine gezielte Änderung vornehmen kann, ohne die Anwendungen aller zu beeinträchtigen.
Wenn das Konto für den rechtmäßigen Eigentümer aktiv bleiben muss, ersetzen Sie offengelegte Anmeldeinformationen durch ein starkes, einzigartiges Passwort und überprüfen Sie die Wiederherstellungsdetails. Widerrufen Sie anschließend ausdrücklich Sitzungen oder Gerätezugriffe, falls das Produkt diese Aktion unterstützt. Gehen Sie nicht davon aus, dass eine Passwortänderung jedes bestehende Token ungültig macht, sofern die aktuelle Dokumentation oder ein direkter Test dieses Verhalten nicht bestätigt. Notieren Sie, welcher Schritt überprüft wurde und welcher noch unklar ist.
Überprüfen Sie Anwendungsschlüssel und Integrationen
Drittanbieter-Clients, Automatisierungstools und andere Integrationen können separate Token oder API-Schlüssel enthalten. Erfasse sie nach Zweck und Besitzer, und widerrufe dann diejenigen, die mit dem betroffenen Gerät oder der betroffenen Person verbunden sind. Ersetze einen geteilten Schlüssel, wenn er nicht sicher eingeschränkt werden kann. Aktualisiere danach autorisierte Anwendungen, damit legitime Aufgaben nicht tagelang stillschweigend fehlschlagen.
Behandle token-besitzende URLs, exportierte Einstellungen und QR-Codes wie Zugangsdaten. Ein Screenshot kann Zugriff verlieren lassen, auch wenn das Passwortfeld ausgeblendet ist. Wenn ein Schlüssel öffentlich gepostet wurde, macht das Löschen des Beitrags den Schlüssel nicht wieder geheim; widerrufe ihn an seiner Quelle. Vermeide das Einfügen eines funktionierenden Tokens in eine Support-Anfrage, um zu demonstrieren, dass eine Verbindung früher funktioniert hat.
Entferne auch den unabhängigen Netzwerkzugang
Ein registriertes VPN-Gerät kann weiterhin auf das Heimnetzwerk zugreifen, nachdem sein Medienkonto deaktiviert wurde. Entfernen Sie die VPN-Registrierung oder Schlüssel, wenn das Gerät nicht mehr vertrauenswürdig ist. Wenn ein öffentlicher Reverse-Proxy oder ein anderes Zugangstor über ein eigenes Konto verfügt, überprüfen Sie auch diese Ebene. Medienautorisierung sollte nicht die einzige Kontrolle sein, die nicht verwandte Dienste im gleichen Netzwerk schützt.
Netzwerkleitfaden von Jellyfin ist relevant für seine Exposition und Proxy-Anordnung. Halten Sie Firewall- und Routing-Regeln im Einklang mit Ihrem vorgesehenen Design. Das Schließen eines öffentlichen Ports kann eine Route vorübergehend stoppen, ist jedoch kein Ersatz für das Entfernen kompromittierter Anmeldedaten. Ein Angreifer oder ehemaliger Benutzer könnte den Zugriff wiedererlangen, wenn die Route später wieder geöffnet wird.
Überprüfen Sie Bibliotheks- und Administratorberechtigungen
Nach dem Widerruf die verbleibenden Konten auf unerwartete Administratorrechte, umfassenden Bibliothekszugriff oder geänderte Einschränkungen überprüfen. Wenn ein Administratorkennwort kompromittiert wurde, die Servereinstellungen und Integrationen prüfen, die dieses Konto ändern könnte. Bei Bedarf von einer bekannten Konfiguration wiederherstellen, unter Beachtung der Wiederherstellungsrichtlinien des Produkts. Nicht annehmen, dass ein erfolgreicher Passwortwechsel beweist, dass sonst nichts geändert wurde.
Bei einem Familienserver die Überprüfung nutzen, um den gemeinsamen Administratorzugang durch individuelle Konten zu ersetzen. Den Betrachtern nur die Berechtigungen geben, die sie für ihre tatsächlichen Aufgaben benötigen. Download- und Fernzugriffsrichtlinien separat bestätigen, wenn der Server solche Kontrollen bietet. Einschränkungen sollten für die Personen, die den Server nutzen, verständlich sein, damit sie nicht als Reaktion auf einen unterbrochenen Arbeitsablauf das Passwort einer anderen Person teilen.
Überprüfen, ob die Entfernung von einem externen Client erfolgt ist.
Testen Sie die widerrufene Route von einem Gerät oder einer Sitzung aus, die Sie kontrollieren. Versuchen Sie, die Bibliothek zu öffnen und eine autorisierte Testdatei nach der Widerrufsaktion zu starten. Überprüfen Sie, ob der Client lediglich zwischengespeicherte Metadaten anzeigt oder neue Daten vom Server abruft. Ein weiterhin sichtbares Poster ist kein Beweis dafür, dass der Streaming-Zugang erhalten bleibt, und ein leerer Bildschirm allein ist kein Beweis dafür, dass das Token ungültig gemacht wurde.
Verwenden Sie Serverprotokolle und einen kontrollierten erneuten Authentifizierungsversuch, um diese Fälle zu unterscheiden. Stellen Sie außerdem sicher, dass ein legitimes Konto weiterhin eine Verbindung herstellen kann, damit Sie wissen, dass ein allgemeiner Ausfall keinen Widerrufsfehler verdeckt. Stellen Sie das verlorene Gerät nicht nur zu Testzwecken wieder her; verwenden Sie eine sichere, repräsentative Sitzung und die Geräte- oder Tokensteuerung des Servers.
Verstehen Sie, was nicht zurückgerufen werden kann
Die Sperrung des Online-Zugriffs löscht nicht unbedingt Dateien, die bereits auf ein Gerät kopiert wurden. Offline-Downloads, Screenshots und exportierte Wiedergabelisten können außerhalb der Reichweite des Servers verbleiben. Überprüfen Sie das vom jeweiligen Client unterstützte Lösch- oder Kontolöschverhalten, aber versprechen Sie keine Fernlöschung ohne explizite dokumentierte Unterstützung. Die zukünftige Zugriffskontrolle und die Wiederherstellung bereits verteilter Kopien sind unterschiedliche Probleme.
Führen Sie ein kurzes Protokoll über die betroffenen Identitäten, Aktionen, Testergebnisse und jede ungeklärte Offline-Exposition. Zur Prävention sollten Sie Benutzer und Integrationen regelmäßig überprüfen und gezielte Entfernung vor einem Notfall praktizieren. VPN- und Portweiterleitungsoptionen erklärt die Netzwerkschicht; Offline-Planung erklärt, warum heruntergeladene Medien einen separaten Lebenszyklus benötigen.
Quellen
Weitere Artikel



Deine eigenen Medien.
Entdecke CarCast für iPhone mit deinen autorisierten Quellen und kompatiblen Displays.