IPTV i multimedia
Cofanie dostępu do osobistego serwera multimediów
Systematyczne cofanie dostępu do osobistego serwera multimediów poprzez sprawdzanie użytkowników, sesji, urządzeń, kluczy API, współdzielonych poświadczeń i niezależnego dostępu do sieci.
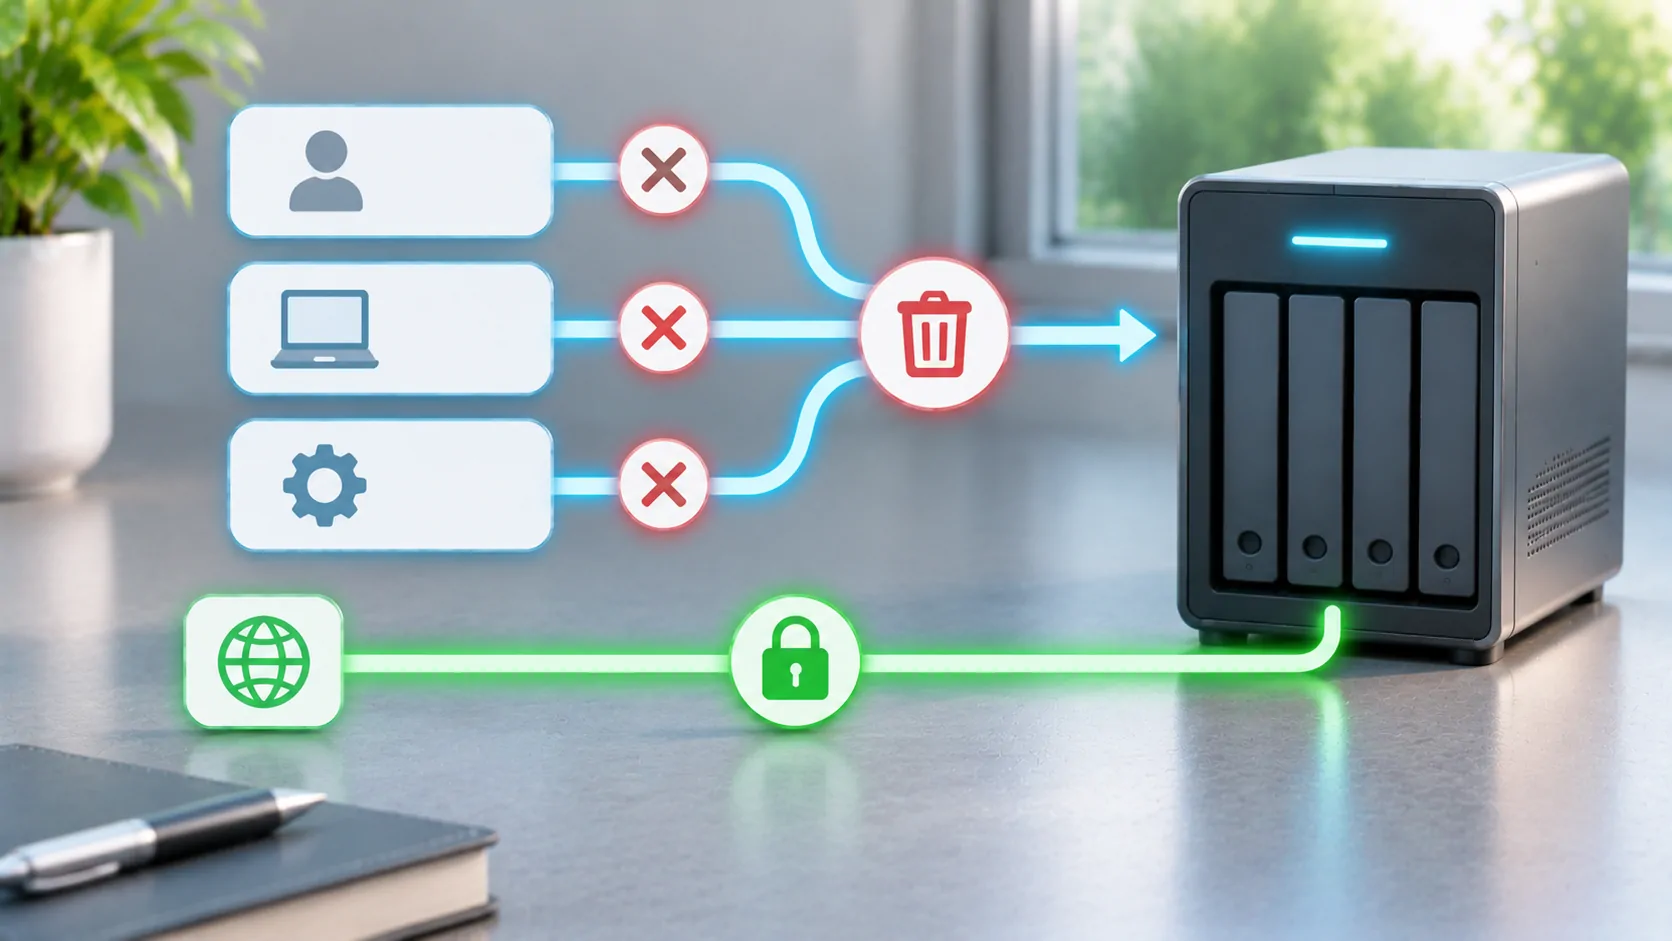
Zidentyfikuj dostęp, który musisz usunąć
Cofnięcie dostępu oznacza uniemożliwienie niepożądanej osobie, urządzeniu lub aplikacji ponownego korzystania z serwera. Zmiana jednego hasła może być tylko częścią tego zadania. Ważna sesja, token API, współdzielone konto lub samodzielnie zarejestrowane urządzenie VPN mogą stanowić inną drogę dostępu. Zacznij od zidentyfikowania, co zostało utracone, udostępnione lub naruszone oraz jakie poświadczenia mogło posiadać.
W przypadku rutynowej sprzedaży urządzenia usunięcie tego urządzenia i jego lokalnych danych może wystarczyć, jeśli poświadczenia nie zostały ujawnione. Dla wycieku hasła administratora zakres działań jest szerszy. Zapisz dotknięte konta oraz przybliżony przedział czasowy przed wprowadzeniem zmian. Zachowaj odpowiednie logi, jeśli są potrzebne do zrozumienia incydentu, jednocześnie utrzymując prywatną historię przeglądania i tokeny poza publicznymi raportami.
Rozróżniaj użytkowników od upoważnionych urządzeń
Konto użytkownika wyraża uprawnienia danej osoby. Autoryzacja urządzenia lub zapisana sesja mogą pozwolić konkretnej aplikacji działać w imieniu tej osoby bez wielokrotnego wprowadzania hasła. Dokładny związek zależy od serwera i klienta. Sprawdź bieżące ustawienia swojego produktu dotyczące aktywnych sesji, urządzeń, tokenów dostępu i ograniczeń konta, zamiast zakładać, że są one wszystkie kontrolowane tym samym przełącznikiem.
Oficjalna dokumentacja użytkownika Emby dostarcza punkt wyjścia dla swojego modelu kont. Użyj aktualnego interfejsu administracyjnego serwera, aby potwierdzić dostępne opcje kontrolne. Nie usuwaj całej biblioteki wyłącznie dlatego, że musi zostać usunięte urządzenie. Własność danych, uprawnienia konta i ważność sesji to różne odpowiedzialności, a traktowanie ich osobno ułatwia odzyskiwanie.
W razie potrzeby wyłącz dotknięte konto
Jeżeli ktoś nie powinien mieć już w ogóle dostępu, wyłącz lub usuń jego konto, korzystając z udokumentowanego przepływu pracy serwera. Sprawdź również wszelkie udostępnione konto domowe, które ta osoba zna. Konto z nazwą jest łatwiejsze do cofnięcia niż dane logowania używane przez kilka osób, ponieważ administrator może dokonać ukierunkowanej zmiany bez przerywania działania aplikacji wszystkich.
Jeżeli konto musi pozostać aktywne dla jego prawowitego właściciela, zamień ujawnione dane logowania na silne, unikalne hasło i sprawdź dane odzyskiwania. Następnie wyraźnie cofnij sesje lub dostęp do urządzenia, jeśli produkt obsługuje taką czynność. Nie zakładaj, że zmiana hasła unieważnia każdy istniejący token, chyba że aktualna dokumentacja lub bezpośredni test potwierdzi takie zachowanie. Zapisz, który krok został zweryfikowany, a który pozostaje niepewny.
Sprawdź klucze aplikacji i integracje
Klienci stron trzecich, narzędzia automatyzacji i inne integracje mogą posiadać oddzielne tokeny lub klucze API. Inwentaryzuj je według celu i właściciela, a następnie unieważnij te związane z dotkniętym urządzeniem lub osobą. Wymień współdzielony klucz, jeśli nie można go bezpiecznie ograniczyć. Następnie zaktualizuj autoryzowane aplikacje, aby legalne zadania nie zawodziły po cichu przez kilka dni.
Traktuj adresy URL zawierające tokeny, wyeksportowane ustawienia i kody QR jako dane uwierzytelniające. Zrzut ekranu może ujawnić dostęp, nawet gdy pole hasła jest ukryte. Jeśli klucz został opublikowany publicznie, usunięcie posta nie sprawia, że klucz znów jest tajny; unieważnij go u źródła. Unikaj wklejania działającego tokena do zgłoszenia wsparcia, aby pokazać, że połączenie kiedyś działało.
Usuń również niezależny dostęp do sieci
Zarejestrowane urządzenie VPN może nadal uzyskiwać dostęp do sieci domowej po wyłączeniu jego konta medialnego. Usuń rejestrację VPN lub klucze urządzenia, gdy przestaje być zaufane. Jeśli publiczny serwer proxy lub inna brama dostępu posiada własne konto, sprawdź również tę warstwę. Autoryzacja mediów nie powinna być jedyną kontrolą chroniącą niepowiązane usługi w tej samej sieci.
Wytyczne dotyczące sieci Jellyfin jest istotny dla jego ekspozycji i układu proxy. Zachowaj zgodność reguł zapory i trasowania z zamierzonym projektem. Zamknięcie publicznego portu może tymczasowo zatrzymać jedną trasę, ale nie zastępuje to usunięcia skompromitowanych poświadczeń. Atakujący lub były użytkownik może odzyskać dostęp, gdy trasa zostanie później ponownie otwarta.
Sprawdź uprawnienia bibliotek i administratora
Po cofnięciu uprawnień sprawdź pozostałe konta pod kątem niespodziewanych uprawnień administratora, szerokiego dostępu do biblioteki lub zmienionych ograniczeń. Jeśli poświadczenie administratora zostało naruszone, sprawdź ustawienia serwera i integracje, które to konto mogło zmienić. Przywróć konfigurację z znanego stanu w razie potrzeby, stosując się do wytycznych dotyczących odzyskiwania produktu. Unikaj przypuszczeń, że udana zmiana hasła nie dowodzi, że nic innego nie zostało zmodyfikowane.
Dla serwera rodzinnego wykorzystaj przegląd, aby zastąpić wspólny dostęp administratora indywidualnymi kontami. Przyznawaj widzom tylko uprawnienia potrzebne do ich rzeczywistych zadań. Potwierdź polityki pobierania i dostępu zdalnego oddzielnie, jeśli serwer oferuje takie opcje. Ograniczenia powinny być zrozumiałe dla osób korzystających z serwera, aby nie reagowały na przerwaną pracę, udostępniając hasło innej osoby.
Zweryfikuj usunięcie z zewnętrznego klienta
Przetestuj cofniętą trasę z urządzenia lub sesji, którymi kontrolujesz. Spróbuj otworzyć bibliotekę i uruchomić autoryzowany plik testowy po dokonaniu akcji cofnięcia. Sprawdź, czy klient wyświetla jedynie pamięć podręczną metadanych, czy pobiera nowe dane z serwera. Plakat pozostający widoczny nie jest dowodem, że dostęp do strumieniowania przetrwał, a sam pusty ekran nie jest dowodem, że token został unieważniony.
Użyj logów serwera i kontrolowanej próby ponownej autoryzacji, aby odróżnić te przypadki. Sprawdź również, czy prawidłowe konto nadal może się połączyć, aby upewnić się, że ogólna awaria nie maskuje niepowodzenia cofnięcia. Nie łącz ponownie utraconego urządzenia wyłącznie w celu przeprowadzenia testu; użyj bezpiecznej, reprezentatywnej sesji i kontroli urządzenia lub tokenu serwera.
Zrozum, czego nie można cofnąć
Cofnięcie dostępu online niekoniecznie usuwa pliki już skopiowane na urządzenie. Pobrane offline pliki, zrzuty ekranu i wyeksportowane playlisty mogą pozostać poza zasięgiem serwera. Przejrzyj odpowiednie zachowanie dotyczące usuwania lub usuwania konta danego klienta, ale nie obiecuj zdalnego wymazania bez wyraźnego udokumentowanego wsparcia. Kontrola przyszłego dostępu i odzyskiwanie już rozpowszechnionych kopii to różne problemy.
Prowadź krótką dokumentację dotkniętych tożsamości, działań, wyników testów i wszelkich nierozwiązanych zagrożeń offline. W celu zapobiegania, okresowo przeglądaj użytkowników i integracje oraz praktykuj celowane usuwanie przed sytuacją awaryjną. Wybory VPN i przekierowania portów wyjaśnia warstwę sieciową; Planowanie offline wyjaśnia, dlaczego pobrane media potrzebują osobnego cyklu życia.
Źródła
Powiązane artykuły



Twoje własne multimedia.
Poznaj CarCast na iPhone’a z własnymi legalnymi źródłami i obsługiwanymi ekranami.