IPTV और मीडिया
एक व्यक्तिगत मीडिया सर्वर तक पहुँच रद्द करना
उपयोगकर्ताओं, सत्रों, उपकरणों, एपीआई कुंजियों, साझा क्रेडेंशियल और स्वतंत्र नेटवर्क पहुँच की जाँच करके व्यक्तिगत मीडिया सर्वर की पहुँच व्यवस्थित रूप से रद्द करें।
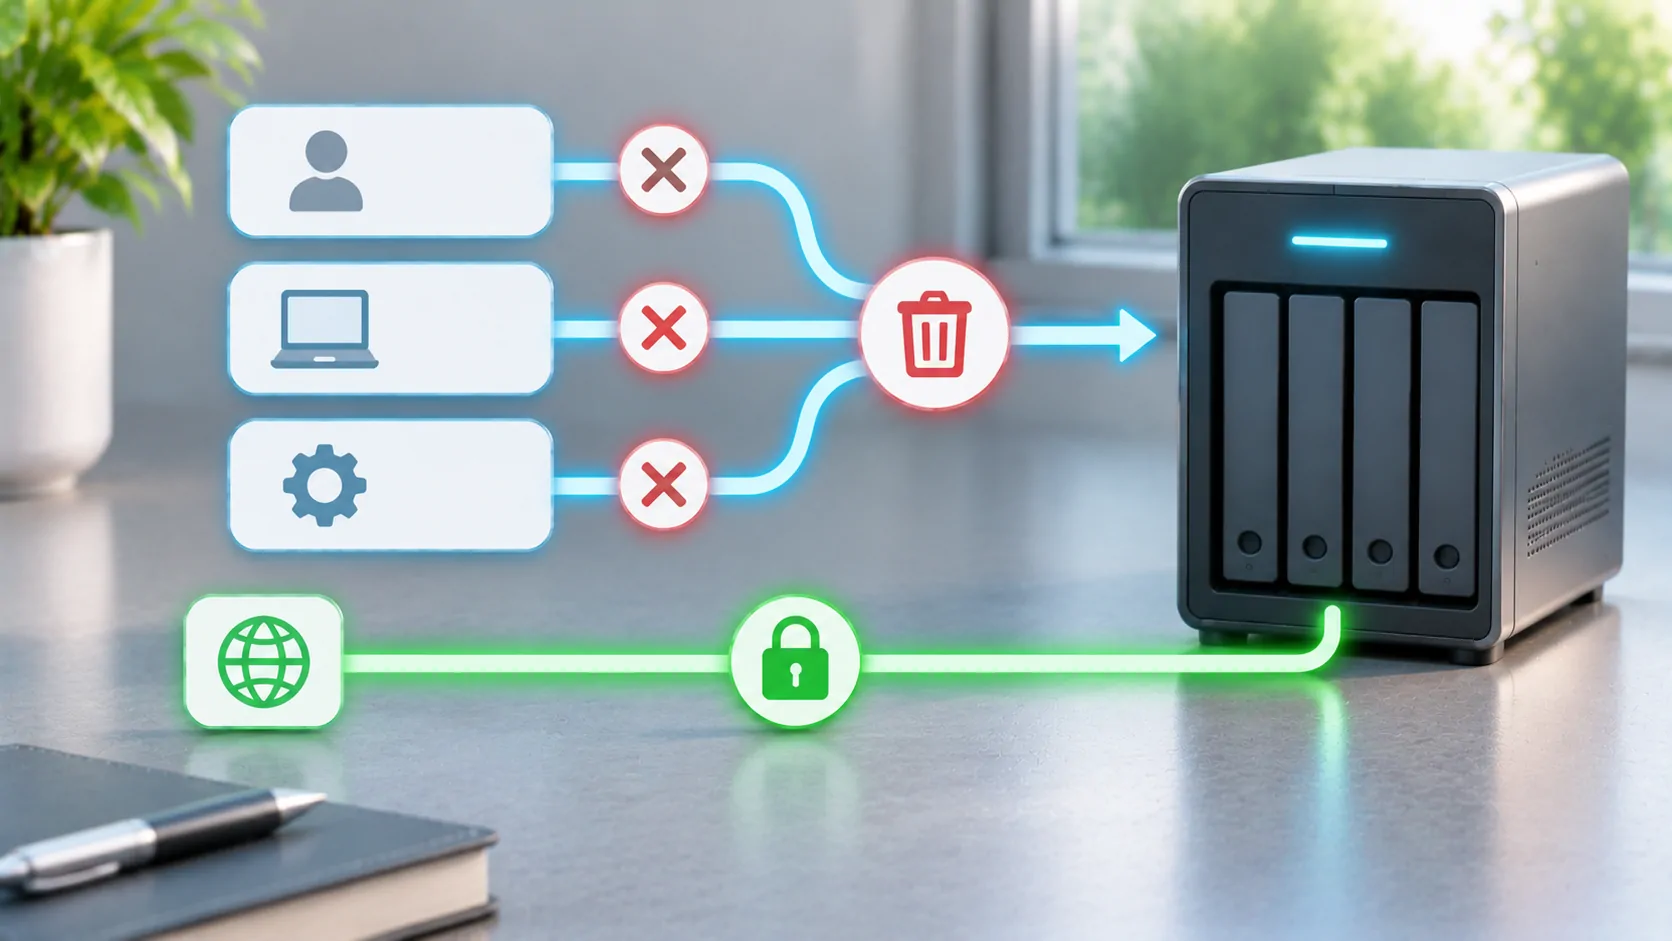
उस पहुँच की पहचान करें जिसे आपको हटाना है
पहुंच को रद्द करने का मतलब है कि अवांछित व्यक्ति, डिवाइस या एप्लिकेशन को सर्वर का पुनः उपयोग करने से रोकना। केवल एक पासवर्ड बदलना इस कार्य का सिर्फ एक हिस्सा हो सकता है। एक वैध सत्र, API टोकन, साझा खाते या स्वतंत्र रूप से पंजीकृत VPN डिवाइस एक अन्य मार्ग प्रदान कर सकता है। यह पहचानने से शुरू करें कि क्या खो गया, साझा किया गया या समझौता किया गया और यह किन साखों को रख सकता है।
एक सामान्य डिवाइस बिक्री के लिए, उस डिवाइस और उसके स्थानीय डेटा को हटाना पर्याप्त हो सकता है जब साखें उजागर न हुई हों। एक लीक हुए व्यवस्थापक पासवर्ड के लिए, दायरा अधिक व्यापक होता है। प्रभावित खातों और बदलाव करने से पहले अनुमानित समय झंडा लिखें। यदि किसी घटना को समझने के लिए आवश्यक हों, तो संबंधित लॉग्स को सुरक्षित रखें, जबकि निजी देखने का इतिहास और टोकन सार्वजनिक रिपोर्टों से बाहर रखें।
उपयोगकर्ताओं को अधिकृत डिवाइसों से अलग करें
एक उपयोगकर्ता खाता किसी व्यक्ति की अनुमतियों को व्यक्त करता है। डिवाइस प्राधिकरण या एक सहेजे गए सत्र से किसी विशेष एप्लिकेशन को उस व्यक्ति की ओर से अभिनय करने की अनुमति मिल सकती है बिना बार-बार पासवर्ड दर्ज किए। सटीक संबंध सर्वर और क्लाइंट द्वारा भिन्न होता है। सक्रिय सत्र, डिवाइस, एक्सेस टोकन और खाता प्रतिबंधों के लिए अपने उत्पाद की वर्तमान सेटिंग्स की जांच करें, बजाय इसके कि आप यह मान लें कि ये सभी एक ही स्विच द्वारा नियंत्रित होते हैं।
Emby का आधिकारिक उपयोगकर्ता डाक्यूमेंटेशन अपने खाता मॉडल के लिए एक प्रारंभिक बिंदु प्रदान करता है। उपलब्ध नियंत्रणों की पुष्टि करने के लिए सर्वर के वर्तमान प्रशासन इंटरफ़ेस का उपयोग करें। केवल इसलिए पूरी लाइब्रेरी को मिटाएं नहीं कि कोई डिवाइस हटाना आवश्यक है। डेटा मालिकाना, खाता अनुमति और सत्र वैधता अलग-अलग जिम्मेदारियाँ हैं, और इन्हें अलग तरीके से संभालने से रिकवरी आसान होती है।
आवश्यक होने पर प्रभावित खाता को निष्क्रिय करें
यदि किसी व्यक्ति को पूरी तरह से प्रवेश नहीं होना चाहिए, तो प्रलेखित सर्वर वर्कफ़्लो का उपयोग करके उनका खाता अक्षम करें या हटा दें। किसी साझा घरेलू खाते की भी समीक्षा करें जिसे वे जानते हैं। एक नामित खाता कई लोगों द्वारा उपयोग किए जाने वाले प्रमाण-पत्रों की तुलना में रद्द करना आसान होता है, क्योंकि व्यवस्थापक लक्षित परिवर्तन कर सकता है बिना सभी के अनुप्रयोगों को टूटे।
यदि खाता उसके वैध मालिक के लिए सक्रिय रहना आवश्यक है, तो उजागर प्रमाण-पत्रों को एक मजबूत अद्वितीय पासवर्ड से बदलें और पुनर्प्राप्ति विवरण की समीक्षा करें। उसके बाद स्पष्ट रूप से सत्रों या डिवाइस एक्सेस को रद्द करें यदि उत्पाद उस क्रिया का समर्थन करता है। यह मत मानें कि पासवर्ड बदलने से हर मौजूदा टोकन अमान्य हो जाता है जब तक कि वर्तमान दस्तावेज़ीकरण या प्रत्यक्ष परीक्षण उस व्यवहार की पुष्टि न करे। रिकॉर्ड करें कि कौन सा चरण सत्यापित किया गया और कौन सा अनिश्चित है।
एप्लिकेशन कुंजियों और एकीकरण की समीक्षा करें
थर्ड-पार्टी क्लाइंट, स्वचालन टूल और अन्य इंटीग्रेशन अलग-अलग टोकन या API की हो सकते हैं। उन्हें उद्देश्य और मालिक के आधार पर सूचीबद्ध करें, फिर प्रभावित डिवाइस या व्यक्ति से जुड़े टोकन या की को रद्द कर दें। जब साझा की सुरक्षित रूप से सीमित नहीं की जा सकती, तो इसे बदल दें। अधिकृत एप्लिकेशन को बाद में अपडेट करें ताकि वैध कार्य कई दिनों तक बिना विफल हुए चल सकें।
टोकन रखने वाले URL, एक्सपोर्ट की गई सेटिंग्स और QR कोड को क्रेडेंशियल्स के रूप में मानें। यहां तक कि जब पासवर्ड फ़ील्ड छिपा हो, तब भी स्क्रीनशॉट से एक्सेस लीक हो सकता है। यदि किसी की को सार्वजनिक रूप से पोस्ट किया गया था, तो पोस्ट हटाने से की फिर से गुप्त नहीं हो जाती; इसे इसके स्रोत पर रद्द करें। यह दिखाने के लिए कि कनेक्शन पहले काम करता था, सपोर्ट रिक्वेस्ट में काम करने वाला टोकन पेस्ट करने से बचें।
स्वतंत्र नेटवर्क एक्सेस को भी हटा दें
एक नामांकित VPN डिवाइस तब भी होम नेटवर्क तक पहुंच सकता है जब इसका मीडिया खाता अक्षम हो गया हो। जब डिवाइस अब विश्वसनीय न हो, तो इसकी VPN नामांकन या कुंजी हटाएं। यदि कोई सार्वजनिक रिवर्स प्रॉक्सी या कोई अन्य एक्सेस गेटवे अपना खाता बनाए रखता है, तो उस स्तर की भी समीक्षा करें। मीडिया प्राधिकरण केवल उसी नेटवर्क पर असंबंधित सेवाओं की सुरक्षा करने वाला एकमात्र नियंत्रण नहीं होना चाहिए।
Jellyfin का नेटवर्किंग मार्गदर्शन इसके एक्सपोजर और प्रॉक्सी व्यवस्था से संबंधित है। फ़ायरवॉल और रूटिंग नियमों को आपकी इच्छित डिज़ाइन के अनुरूप रखें। एक सार्वजनिक पोर्ट को बंद करना अस्थायी रूप से एक मार्ग को रोक सकता है, लेकिन यह समझौता किए गए क्रेडेंशियल्स को हटाने का विकल्प नहीं है। जब बाद में मार्ग पुनः खोला जाए तो एक हमलावर या पूर्व उपयोगकर्ता फिर से पहुंच प्राप्त कर सकता है।
लाइब्रेरी और प्रशासक अनुमतियाँ जांचें
समीक्षा रद्द करने के बाद, अनपेक्षित प्रशासक अनुमतियों, व्यापक लाइब्रेरी पहुँच या बदली हुई प्रतिबंधों के लिए शेष खातों की जाँच करें। यदि किसी प्रशासक क्रेडेंशियल से समझौता हुआ था, तो सर्वर सेटिंग्स और इंटीग्रेशन की जाँच करें जिन्हें वह खाता बदल सकता है। आवश्यक होने पर ज्ञात कॉन्फ़िगरेशन से पुनर्स्थापित करें, उत्पाद की पुनर्प्राप्ति मार्गदर्शिका का पालन करते हुए। यह अनुमान लगाने से बचें कि एक सफल पासवर्ड रीसेट यह साबित करता है कि कुछ और संशोधित नहीं हुआ।
एक परिवार के सर्वर के लिए, समीक्षा का उपयोग साझा प्रशासक पहुँच को व्यक्तिगत खातों से बदलने के लिए करें। दर्शकों को केवल उन अनुमतियाँ दें जो उनके वास्तविक कार्यों के लिए आवश्यक हैं। यदि सर्वर उन नियंत्रणों की पेशकश करता है, तो डाउनलोड और रिमोट-एक्सेस नीतियों की अलग से पुष्टि करें। प्रतिबंध उन लोगों के लिए समझने योग्य होने चाहिए जो सर्वर का उपयोग कर रहे हैं ताकि वे टूटे हुए वर्कफ़्लो का उत्तर किसी अन्य व्यक्ति का पासवर्ड साझा करके न दें।
बाहरी क्लाइंट से हटाए जाने की पुष्टि करें
आपके द्वारा नियंत्रित किसी डिवाइस या सत्र से रद्द किए गए रूट का परीक्षण करें। रद्द करने की क्रिया के बाद लाइब्रेरी खोलने और अधिकृत परीक्षण फ़ाइल प्रारंभ करने का प्रयास करें। जांचें कि क्लाइंट केवल कैश की गई मेटाडेटा दिखा रहा है या सर्वर से नया डेटा प्राप्त कर रहा है। एक पोस्टर का दिखाई देना यह प्रमाण नहीं है कि स्ट्रीमिंग पहुंच बनी हुई है, और केवल खाली स्क्रीन का होना यह प्रमाण नहीं है कि टोकन अमान्य कर दिया गया था।
इन मामलों को अलग करने के लिए सर्वर लॉग्स और नियंत्रित पुन: प्रमाणीकरण प्रयास का उपयोग करें। यह भी सुनिश्चित करें कि एक वैध खाता अभी भी कनेक्ट हो सकता है, ताकि आप जान सकें कि सामान्य आउटेज रद्द करने में विफलता को नहीं ढक रहा है। केवल परीक्षण करने के लिए खोए हुए डिवाइस को पुन: कनेक्ट न करें; एक सुरक्षित प्रतिनिधि सत्र और सर्वर के डिवाइस या टोकन नियंत्रण का उपयोग करें।
समझें कि क्या वापिस नहीं लिया जा सकता
ऑनलाइन एक्सेस रद्द करने का मतलब जरूरी नहीं कि पहले ही किसी डिवाइस पर कॉपी की गई फाइलें हटा दी जाएँ। ऑफ़लाइन डाउनलोड, स्क्रीनशॉट और निर्यात किए गए प्लेलिस्ट सर्वर की पहुँच के बाहर रह सकते हैं। संबंधित क्लाइंट के समर्थित डिलीशन या अकाउंट-रिमूवल व्यवहार की समीक्षा करें, लेकिन स्पष्ट दस्तावेजी समर्थन के बिना रिमोट मिटाने का वादा न करें। भविष्य में एक्सेस नियंत्रण और पहले ही वितरित की गई प्रतियों की रिकवरी अलग समस्याएं हैं।
प्रभावित पहचान, क्रियाओं, परीक्षण परिणामों और किसी भी अनसुलझी ऑफ़लाइन एक्सपोज़र का संक्षिप्त रिकॉर्ड रखें। रोकथाम के लिए, समय-समय पर उपयोगकर्ताओं और एकीकरणों की समीक्षा करें और आपातकालीन स्थिति से पहले लक्षित हटाने का अभ्यास करें। VPN और पोर्ट-फ़ॉरवर्डिंग विकल्प नेटवर्क लेयर को समझाता है; ऑफ़लाइन योजना यह बताता है कि डाउनलोड किए गए मीडिया को अलग जीवनचक्र की आवश्यकता क्यों है।
स्रोत
संबंधित लेख



आपका अपना मीडिया।
अपने अधिकृत स्रोतों और समर्थित डिस्प्ले के साथ iPhone के लिए CarCast के बारे में जानें।