IPTV și conținut media
Revocarea accesului la un server media personal
Revocați accesul la serverul media personal în mod sistematic verificând utilizatorii, sesiunile, dispozitivele, cheile API, acreditările partajate și accesul independent la rețea.
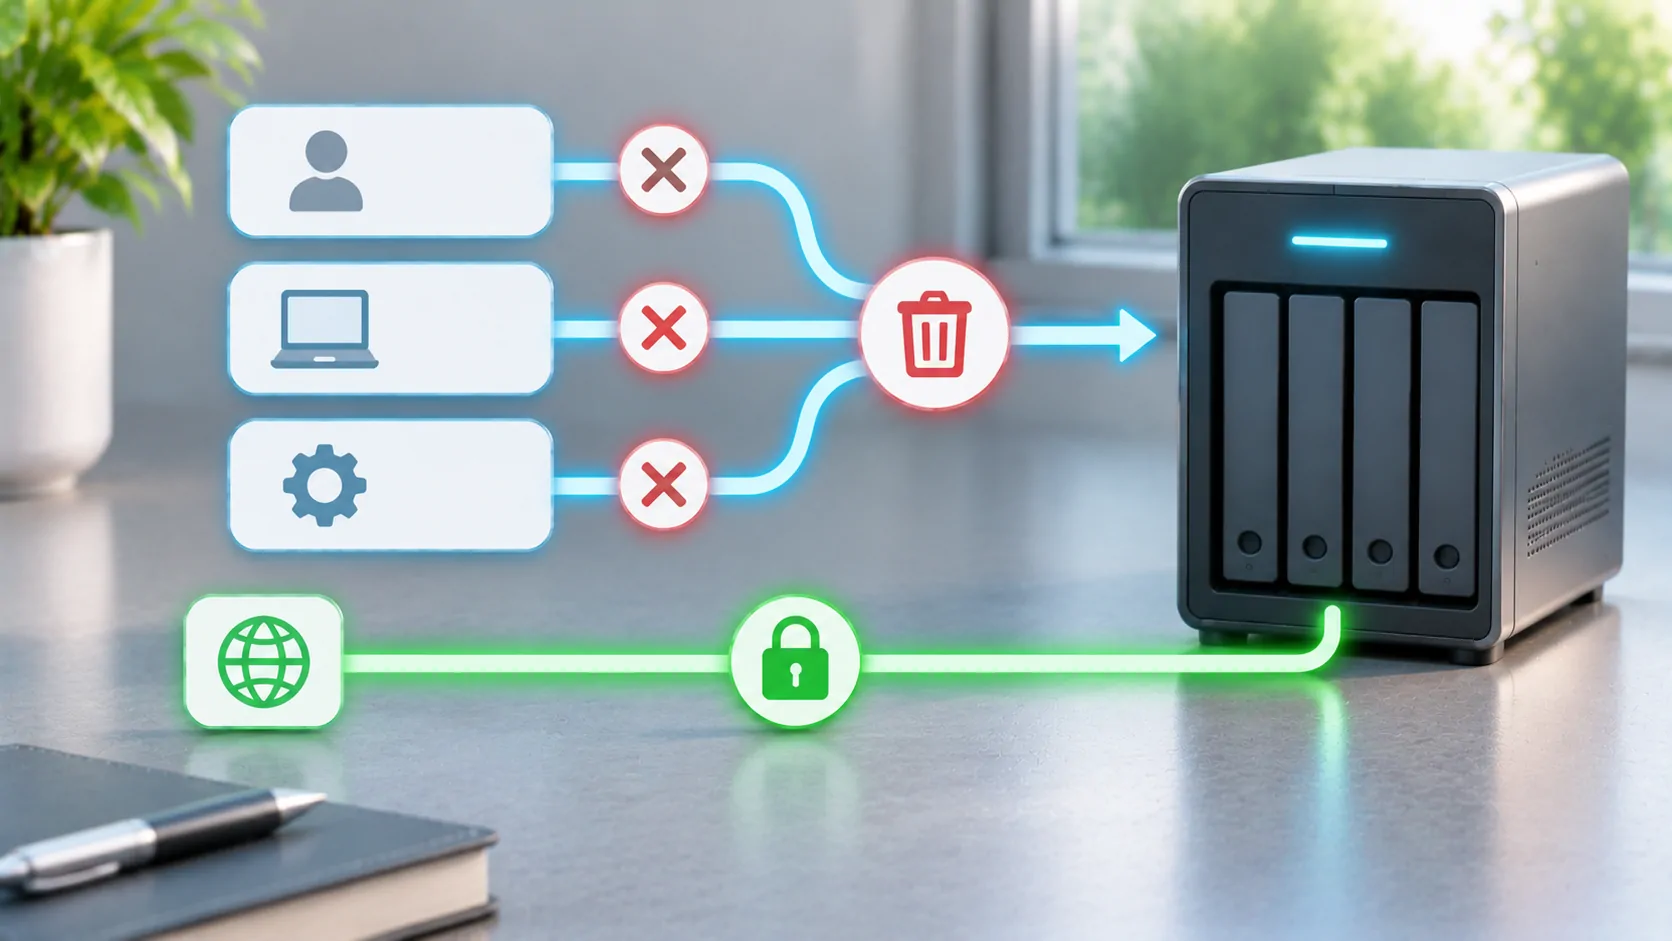
Identificați accesul pe care trebuie să îl eliminați
Revocarea accesului înseamnă împiedicarea persoanei, dispozitivului sau aplicației nedorite să utilizeze din nou serverul. Schimbarea unei parole poate fi doar o parte a acestei sarcini. O sesiune validă, un token API, un cont partajat sau un dispozitiv VPN înregistrat independent poate oferi o altă cale. Începe prin identificarea a ceea ce a fost pierdut, partajat sau compromis și care acreditări ar putea deține.
Pentru o vânzare de rutină a unui dispozitiv, scoaterea acelui dispozitiv și a datelor sale locale poate fi suficientă atunci când acreditările nu au fost expuse. În cazul unei parole de administrator scurse, domeniul este mai larg. Notează conturile afectate și intervalul de timp aproximativ înainte de a face modificări. Păstrează jurnalele relevante dacă sunt necesare pentru a înțelege un incident, menținând istoricul privat și token-urile în afara rapoartelor publice.
Distinge utilizatorii de dispozitivele autorizate
Un cont de utilizator exprimă permisiunile unei persoane. Autorizarea dispozitivului sau o sesiune salvată poate permite unei aplicații particulare să acționeze în numele acelei persoane fără a introduce parola de fiecare dată. Relația exactă variază în funcție de server și client. Verificați setările actuale ale produsului dumneavoastră pentru sesiuni active, dispozitive, tokenuri de acces și restricții de cont, în loc să presupuneți că toate sunt controlate de același comutator.
Documentația oficială pentru utilizatori a Emby oferă un punct de plecare pentru modelul său de cont. Folosiți interfața de administrare actuală a serverului pentru a confirma controalele disponibile. Nu ștergeți întreaga bibliotecă doar pentru că un dispozitiv trebuie eliminat. Proprietatea datelor, permisiunile contului și validitatea sesiunii sunt responsabilități diferite, iar tratarea lor separat face recuperarea mai ușoară.
Dezactivați contul afectat atunci când este necesar
Dacă cineva nu ar mai trebui să aibă deloc acces, dezactivați sau eliminați contul lor folosind fluxul de lucru documentat al serverului. Revizuiți orice cont de gospodărie partajat pe care îl cunosc de asemenea. Un cont nominalizat este mai ușor de revocat decât acreditările folosite de mai multe persoane, deoarece administratorul poate face o modificare țintită fără a întrerupe aplicațiile tuturor.
Dacă contul trebuie să rămână activ pentru proprietarul său legitim, înlocuiți acreditările expuse cu o parolă puternică și unică și revizuiți detaliile de recuperare. Apoi revocați în mod explicit sesiunile sau accesul dispozitivului dacă produsul suportă această acțiune. Nu presupuneți că schimbarea parolei invalidează fiecare token existent decât dacă documentația curentă sau un test direct stabilesc acest comportament. Înregistrați ce pas a fost verificat și care rămâne incert.
Revizuiți cheile aplicației și integrările
Clienții terți, instrumentele de automatizare și alte integrări pot deține token-uri sau chei API separate. Inventariați-le după scop și proprietar, apoi revocați-le pe cele asociate dispozitivului sau persoanei afectate. Înlocuiți o cheie partajată atunci când nu poate fi limitată în siguranță. Actualizați aplicațiile autorizate după aceea astfel încât sarcinile legitime să nu eșueze silențios timp de zile.
Tratați URL-urile care conțin token, setările exportate și codurile QR ca și acreditări. O captură de ecran poate divulga accesul chiar dacă câmpul pentru parolă este ascuns. Dacă o cheie a fost postată public, ștergerea postării nu face ca cheia să fie din nou secretă; revocați-o de la sursă. Evitați să lipiți un token funcțional într-o cerere de suport pentru a demonstra că o conexiune a funcționat.
Eliminați și accesul independent la rețea
Un dispozitiv VPN înregistrat poate încă să acceseze rețeaua internă după ce contul său media este dezactivat. Îndepărtați înregistrarea VPN sau cheile dispozitivului atunci când dispozitivul nu mai este de încredere. Dacă un proxy invers public sau un alt gateway de acces întreține propriul său cont, revizuiți și acel nivel. Autorizarea media nu ar trebui să fie singurul control care protejează serviciile necorelate de pe aceeași rețea.
Îndrumările de networking ale Jellyfin este relevant pentru expunerea și aranjamentul său proxy. Mențineți regulile de firewall și rutare aliniate cu designul intenționat. Închiderea unui port public poate opri temporar o rută, dar nu înlocuiește eliminarea acreditărilor compromise. Un atacator sau un fost utilizator ar putea recâștiga accesul când ruta este redeschisă ulterior.
Verificați permisiunile bibliotecii și ale administratorului
După revocare, revizuiți conturile rămase pentru privilegii neașteptate de administrator, acces larg la bibliotecă sau restricții modificate. Dacă o acreditare de administrator a fost compromisă, inspectați setările serverului și integrările pe care contul le-ar putea schimba. Restaurarea dintr-o configurație cunoscută este necesară când este cazul, urmând ghidul de recuperare al produsului. Evitați să ghiciți că o resetare reușită a parolei demonstrează că altceva nu a fost modificat.
Pentru un server de familie, folosiți această revizuire pentru a înlocui accesul comun de administrator cu conturi individuale. Oferiți spectatorilor doar permisiunile necesare pentru sarcinile lor reale. Confirmați politicile de descărcare și acces la distanță separat dacă serverul oferă aceste controale. Restricțiile ar trebui să fie înțelese de către persoanele care folosesc serverul, astfel încât să nu răspundă la o întrerupere a fluxului de lucru prin partajarea parolei altei persoane.
Verificați eliminarea dintr-un client extern
Testează ruta revocată de pe un dispozitiv sau o sesiune pe care o controlezi. Încearcă să deschizi biblioteca și să pornești un fișier de test autorizat după acțiunea de revocare. Verifică dacă clientul afișează doar metadatele din cache sau dacă obține date noi de la server. Un poster care rămâne vizibil nu este dovadă că accesul prin streaming persistă, iar un ecran gol singur nu este dovadă că token-ul a fost invalidat.
Folosește jurnalele serverului și o tentativă controlată de reautentificare pentru a distinge aceste cazuri. De asemenea, verifică dacă un cont legitim se poate conecta în continuare, astfel încât să știi că o întrerupere generală nu ascunde un eșec de revocare. Nu reconecta dispozitivul pierdut doar pentru a efectua un test; folosește o sesiune reprezentativă sigură și controalele serverului pentru dispozitive sau token-uri.
Înțelege ce nu poate fi rechemat
Revocarea accesului online nu șterge neapărat fișierele deja copiate pe un dispozitiv. Descărcările offline, capturile de ecran și playlist-urile exportate pot rămâne în afara razei serverului. Revizuiți comportamentul relevant de ștergere sau eliminare a contului susținut de clientul respectiv, dar nu promiteți ștergerea de la distanță fără suport documentat explicit. Controlul accesului viitor și recuperarea copiilor deja distribuite sunt probleme diferite.
Păstrați un scurt record al identităților afectate, acțiunilor, rezultatelor testelor și oricărei expuneri offline nerezolvate. Pentru prevenire, revizuiți periodic utilizatorii și integrările și practicați eliminarea țintită înainte de o urgență. Alegerea VPN și redirecționarea porturilor explică nivelul de rețea; Planificare offline explică de ce media descărcată necesită un ciclu de viață separat.
Surse
Articole conexe



Propriul tău conținut.
Descoperă CarCast pentru iPhone cu sursele tale autorizate și ecrane compatibile.