IPTV ve Medya
Kişisel Medya Sunucusuna Erişimi Geri Alma
Kullanıcıları, oturumları, cihazları, API anahtarlarını, paylaşılan kimlik bilgilerini ve bağımsız ağ erişimini kontrol ederek kişisel medya sunucusu erişimini sistematik olarak geri alın.
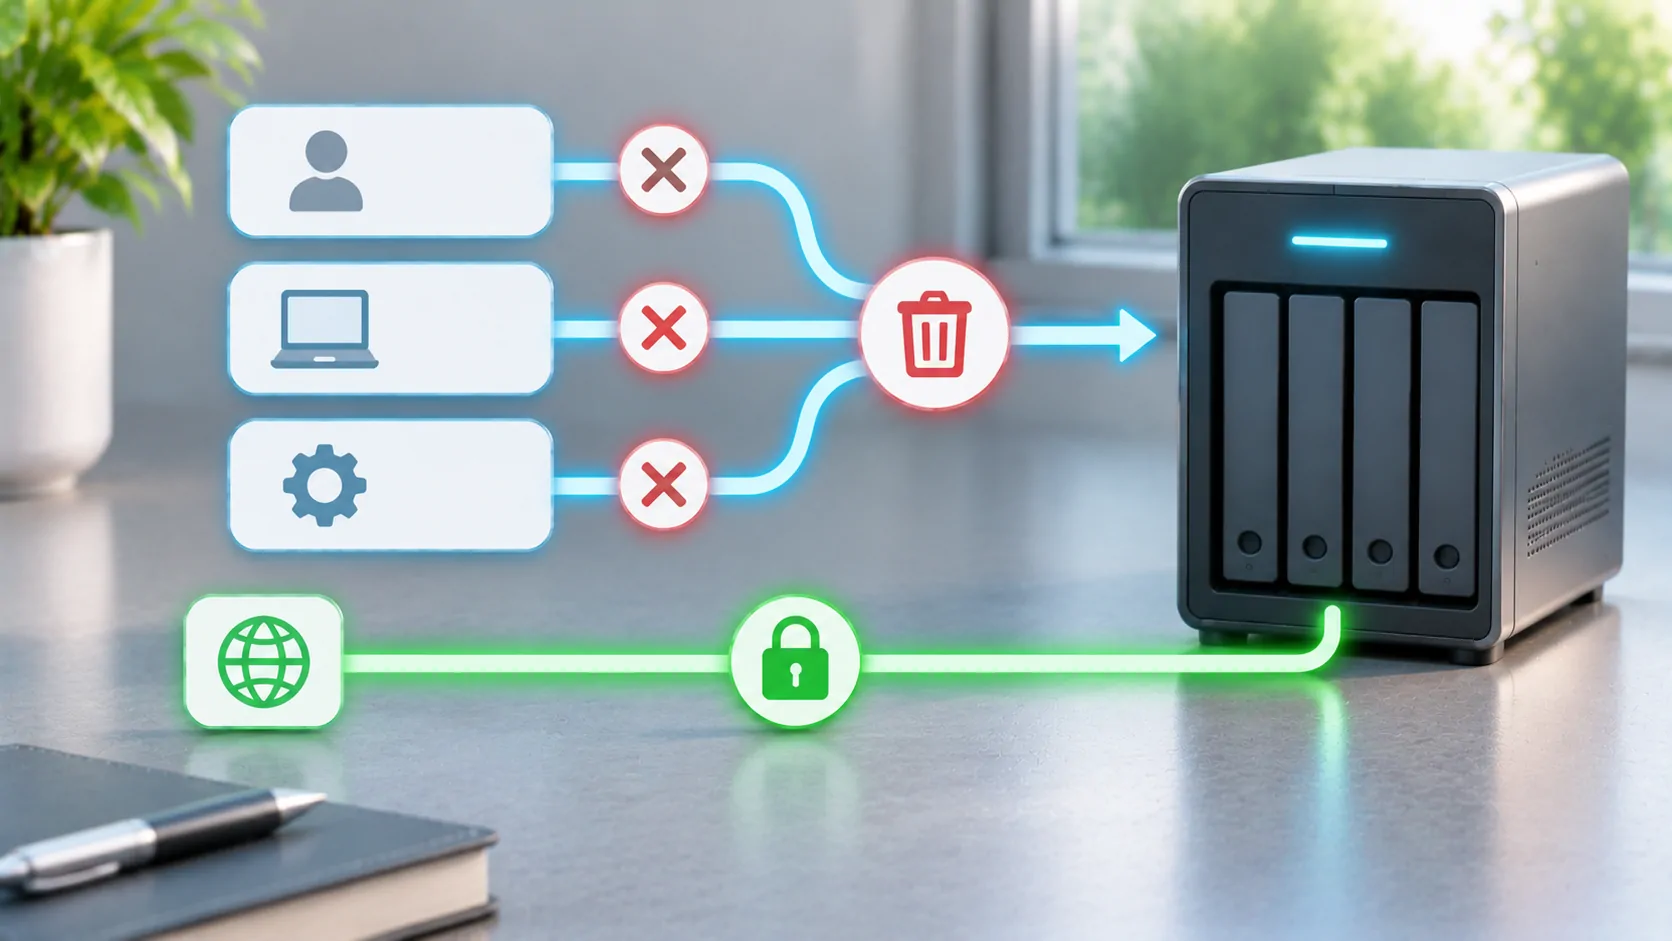
Kaldırmanız gereken erişimi belirleyin
Erişimi iptal etmek, istenmeyen kişinin, cihazın veya uygulamanın sunucuyu tekrar kullanmasını engellemek anlamına gelir. Bir şifreyi değiştirmek bu görevin yalnızca bir kısmı olabilir. Geçerli bir oturum, API belirteci, paylaşılan hesap veya bağımsız olarak kayıtlı bir VPN cihazı başka bir yol sağlayabilir. Kaybolan, paylaşılan veya ele geçirilen şeyi ve hangi kimlik bilgilerini içerebileceğini belirleyerek başlayın.
Rutin bir cihaz satışı için, kimlik bilgilerinin ifşa edilmediği durumlarda, cihazı ve yerel verilerini kaldırmak yeterli olabilir. Sızdırılmış bir yönetici şifresi için kapsam daha geniştir. Değişiklik yapmadan önce etkilenen hesapları ve yaklaşık zaman aralığını yazın. Bir olayı anlamak için gerekli ise ilgili günlükleri saklayın, ancak özel görüntüleme geçmişi ve belirteçleri kamu raporlarında paylaşmayın.
Kullanıcıları yetkili cihazlardan ayırın
Bir kullanıcı hesabı, bir kişinin izinlerini ifade eder. Cihaz yetkilendirmesi veya kaydedilmiş bir oturum, belirli bir uygulamanın şifreyi tekrar tekrar girmeden o kişi olarak hareket etmesine izin verebilir. Kesin ilişki sunucu ve istemciye bağlı olarak değişir. Tümünün aynı anahtarla kontrol edildiğini varsaymak yerine, ürününüzün mevcut ayarlarını aktif oturumlar, cihazlar, erişim belirteçleri ve hesap kısıtlamaları için kontrol edin.
Emby'nin resmi kullanıcı dokümantasyonu, hesap modeli için bir başlangıç noktası sağlar. Mevcut kontrolleri doğrulamak için sunucunun güncel yönetim arayüzünü kullanın. Sadece bir cihazı kaldırmanız gerektiği için tüm bir kütüphaneyi silmeyin. Veri sahipliği, hesap izinleri ve oturum geçerliliği farklı sorumluluklardır ve bunları ayrı ele almak kurtarmayı kolaylaştırır.
Gerekli olduğunda etkilenen hesabı devre dışı bırakın
Birinin artık hiçbir şekilde erişimi olmaması gerekiyorsa, belgelenmiş sunucu iş akışını kullanarak hesabını devre dışı bırakın veya kaldırın. Bildiği ortak ev hesabını da gözden geçirin. İsimlendirilmiş bir hesabı iptal etmek, birden fazla kişi tarafından kullanılan kimlik bilgilerine göre daha kolaydır, çünkü yönetici herkesin uygulamalarını bozmadan hedeflenmiş bir değişiklik yapabilir.
Hesap yasal sahibi için aktif kalmak zorundaysa, ifşa olmuş kimlik bilgilerini güçlü ve benzersiz bir şifreyle değiştirin ve kurtarma bilgilerini gözden geçirin. Ardından, ürün bu işlemi destekliyorsa, oturumları veya cihaz erişimini açıkça iptal edin. Her mevcut belirtecin geçersiz olacağını varsaymayın; yalnızca mevcut belgeler veya doğrudan test bu davranışı doğruluyorsa geçerlidir. Hangi adımın doğrulandığını ve hangisinin belirsiz kaldığını kaydedin.
Uygulama anahtarlarını ve entegrasyonları gözden geçirin
Üçüncü taraf istemciler, otomasyon araçları ve diğer entegrasyonlar ayrı jetonlar veya API anahtarları tutabilir. Bunları amaçlarına ve sahibine göre envanterleyin, ardından etkilenen cihaz veya kişi ile ilişkili olanları iptal edin. Paylaşılan bir anahtar güvenli bir şekilde sınırlandırılamıyorsa değiştirin. Meşru görevlerin günlerce sessizce başarısız olmaması için daha sonra yetkili uygulamaları güncelleyin.
Jeton içeren URL’leri, dışa aktarılan ayarları ve QR kodlarını kimlik bilgileri gibi ele alın. Şifre alanı gizlense bile bir ekran görüntüsü erişimi sızdırabilir. Bir anahtar halka açık bir şekilde paylaşıldıysa, gönderiyi silmek anahtarı tekrar gizli yapmaz; kaynağında iptal edin. Bağlantının çalıştığını göstermek için çalışan bir jetonu destek talebine yapıştırmaktan kaçının.
Bağımsız ağ erişimini de kaldırın
Kayıtlı bir VPN cihazı, medya hesabı devre dışı bırakıldıktan sonra bile ev ağına ulaşabilir. Cihaz artık güvenilir olmadığında VPN kaydını veya anahtarlarını kaldırın. Eğer bir genel ters vekil sunucu veya başka bir erişim geçidi kendi hesabını yönetiyorsa, o katmanı da gözden geçirin. Medya yetkilendirmesi, aynı ağdaki ilgisiz hizmetleri koruyan tek kontrol olmamalıdır.
Jellyfin'in ağ rehberi, maruz kalma durumu ve vekil düzenlemesi ile ilgilidir. Güvenlik duvarı ve yönlendirme kurallarını tasarladığınız yapıya uygun tutun. Bir genel portu kapatmak, bir rotayı geçici olarak durdurabilir, ancak ele geçirilmiş kimlik bilgilerini kaldırmanın yerine geçmez. Bir saldırgan veya eski kullanıcı, yol tekrar açıldığında erişimi yeniden kazanabilir.
Kütüphane ve yönetici izinlerini kontrol edin
İptal edildikten sonra, kalan hesapları beklenmedik yönetici ayrıcalıkları, geniş kütüphane erişimi veya değiştirilmiş kısıtlamalar açısından gözden geçirin. Eğer bir yönetici kimlik bilgisi ele geçirildiyse, bu hesabın değiştirebileceği sunucu ayarlarını ve entegrasyonları inceleyin. Ürünün kurtarma talimatlarını takip ederek gerektiğinde bilinen bir yapılandırmadan geri yükleyin. Başarılı bir şifre sıfırlamanın başka hiçbir şeyin değiştirilmediğini kanıtlamadığını varsaymaktan kaçının.
Bir aile sunucusu için, incelemeyi paylaşılan yönetici erişimini bireysel hesaplarla değiştirmek için kullanın. İzleyicilere sadece gerçek görevleri için gerekli izinleri verin. Sunucu bu kontrolleri sunuyorsa, indirme ve uzaktan erişim politikalarını ayrı olarak doğrulayın. Kısıtlamalar, sunucuyu kullanan kişiler tarafından anlaşılır olmalıdır, böylece bozuk bir iş akışına yanıt olarak başka bir kişinin şifresini paylaşmazlar.
Harici bir istemciden kaldırıldığını doğrulayın
Kontrolünüzdeki bir cihaz veya oturumdan iptal edilmiş yolu test edin. İptal işleminden sonra kütüphaneyi açmayı ve yetkili bir test dosyasını başlatmayı deneyin. İstemcinin yalnızca önbelleğe alınmış meta verileri mi görüntülediğini yoksa sunucudan yeni veri mi aldığını kontrol edin. Görüntülenen bir posterin varlığı, akış erişiminin devam ettiğinin kanıtı değildir ve boş bir ekran yalnızca token'ın iptal edildiğinin kanıtı değildir.
Bu durumları ayırt etmek için sunucu günlüklerini ve kontrol edilen bir yeniden kimlik doğrulama denemesini kullanın. Ayrıca, geçerli bir hesabın hala bağlanabildiğini doğrulayın, böylece genel bir arıza iptal başarısızlığını gizlemiyor olur. Test yapmak için kaybolan cihaza yeniden bağlanmayın; güvenli bir temsilci oturum ve sunucunun cihaz veya token kontrollerini kullanın.
Geri çağrılamayan şeyleri anlayın
Çevrimiçi erişimi iptal etmek, cihazınıza zaten kopyalanmış dosyaları mutlaka silmez. Çevrimdışı indirmeler, ekran görüntüleri ve dışa aktarılan oynatma listeleri sunucunun erişimi dışında kalabilir. İlgili istemcinin desteklenen silme veya hesap kaldırma davranışını gözden geçirin, ancak açık belgelenmiş destek olmadan uzaktan silme sözü vermeyin. Gelecekteki erişim kontrolü ile zaten dağıtılmış kopyaların geri kazanılması farklı sorunlardır.
Etkilenen kimliklerin, eylemlerin, test sonuçlarının ve çözülmemiş çevrimdışı maruziyetin kısa bir kaydını tutun. Önleme için, kullanıcıları ve entegrasyonları periyodik olarak gözden geçirin ve acil bir durumdan önce hedefli kaldırma uygulayın. VPN ve port yönlendirme seçenekleri ağ katmanını açıklar; çevrimdışı planlama indirilen medyanın ayrı bir yaşam döngüsüne ihtiyaç duymasının nedenini açıklar.
Kaynaklar
İlgili yazılar



Kendi medyanız.
Yetkili olduğunuz kaynaklar ve desteklenen ekranlarla iPhone için CarCast’i keşfedin.