IPTV y multimedia
Revocando el acceso a un servidor de medios personal
Revocar el acceso al servidor de medios personal de manera sistemática revisando usuarios, sesiones, dispositivos, claves API, credenciales compartidas y acceso independiente a la red.
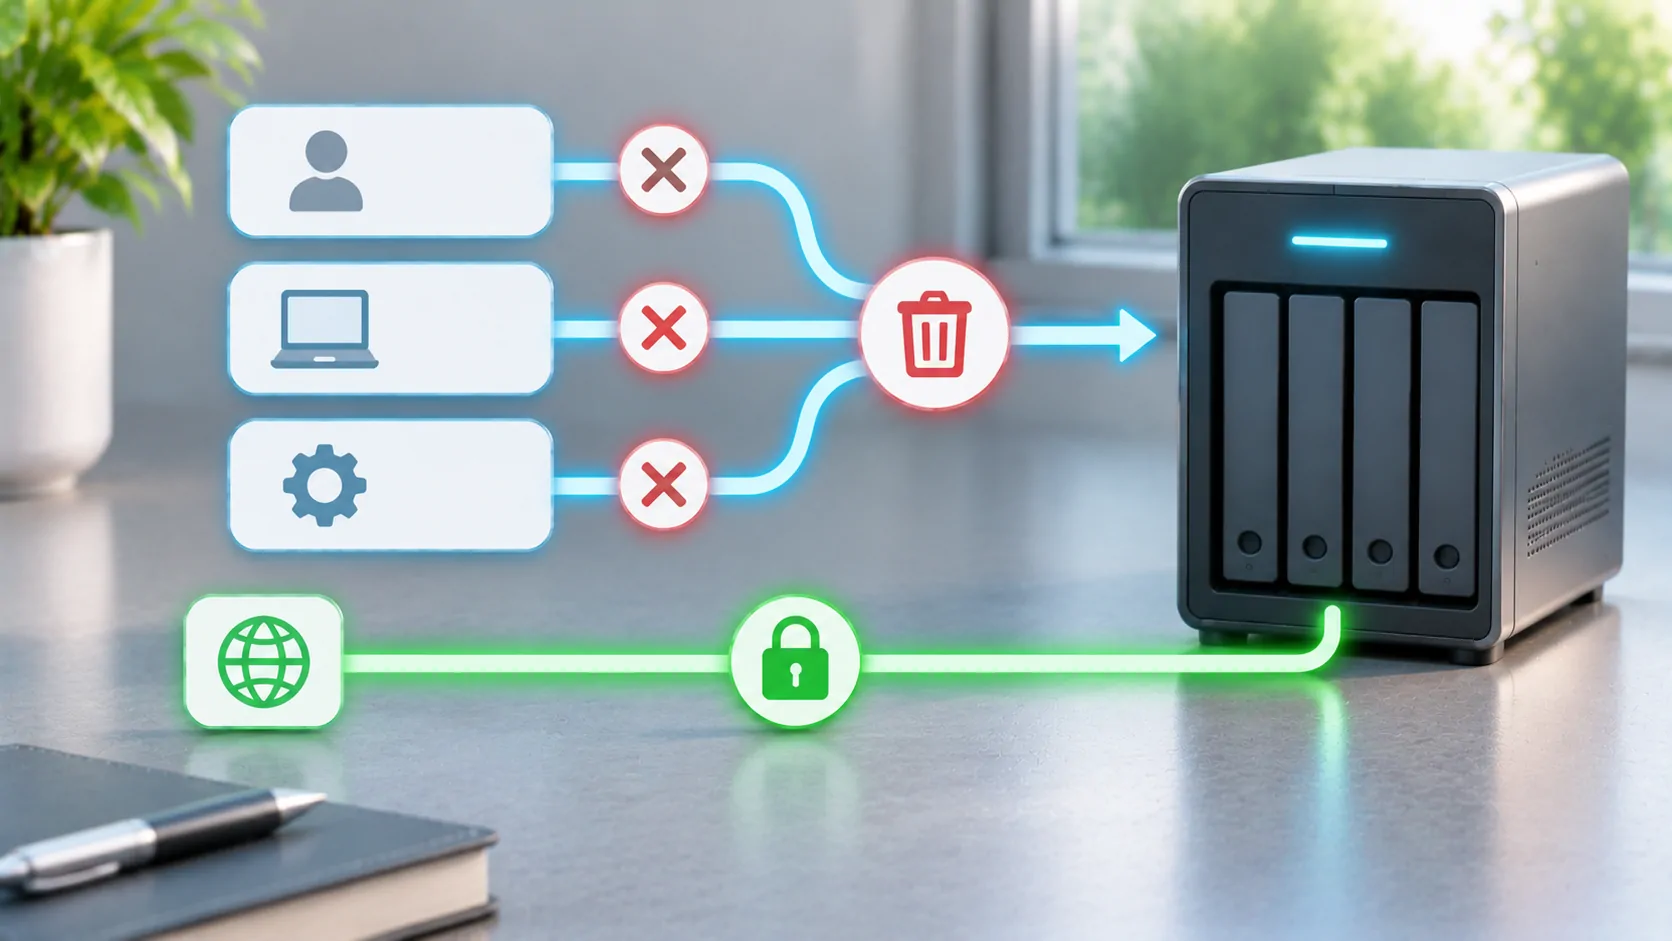
Identificar el acceso que necesita ser eliminado
Revocar el acceso significa impedir que la persona, dispositivo o aplicación no deseada utilice el servidor nuevamente. Cambiar una contraseña puede ser solo parte de esa tarea. Una sesión válida, un token de API, una cuenta compartida o un dispositivo VPN inscrito de manera independiente puede proporcionar otra vía. Comience identificando qué se perdió, se compartió o se comprometió y qué credenciales podría contener.
Para una venta rutinaria de dispositivos, eliminar ese dispositivo y sus datos locales puede ser suficiente cuando no se expusieron credenciales. Para una contraseña de administrador filtrada, el alcance es más amplio. Anote las cuentas afectadas y el período de tiempo aproximado antes de realizar cambios. Preservar los registros relevantes si son necesarios para comprender un incidente, mientras se mantiene el historial de visualización privado y los tokens fuera de los informes públicos.
Distinguir usuarios de dispositivos autorizados
Una cuenta de usuario expresa los permisos de una persona. La autorización del dispositivo o una sesión guardada pueden permitir que una aplicación en particular actúe como esa persona sin tener que ingresar la contraseña repetidamente. La relación exacta varía según el servidor y el cliente. Verifique la configuración actual de su producto para sesiones activas, dispositivos, tokens de acceso y restricciones de cuenta en lugar de asumir que todos son controlados por el mismo interruptor.
Documentación oficial del usuario de Emby proporciona un punto de partida para su modelo de cuenta. Use la interfaz de administración actual del servidor para confirmar los controles disponibles. No elimine una biblioteca completa solamente porque se deba quitar un dispositivo. La propiedad de los datos, los permisos de la cuenta y la validez de la sesión son responsabilidades diferentes, y tratarlas por separado facilita la recuperación.
Desactive la cuenta afectada cuando sea necesario
Si alguien ya no debe tener acceso en absoluto, desactive o elimine su cuenta usando el flujo de trabajo documentado del servidor. Revise cualquier cuenta compartida del hogar que también conozcan. Es más fácil revocar una cuenta con nombre que credenciales usadas por varias personas, porque el administrador puede hacer un cambio específico sin afectar las aplicaciones de todos.
Si la cuenta debe permanecer activa para su propietario legítimo, reemplace las credenciales expuestas con una contraseña única y fuerte y revise los detalles de recuperación. Luego revoque explícitamente las sesiones o el acceso de dispositivos si el producto admite esa acción. No asuma que un cambio de contraseña invalida todos los tokens existentes a menos que la documentación actual o una prueba directa establezca ese comportamiento. Registre qué paso se verificó y cuál sigue siendo incierto.
Revise las claves de la aplicación y las integraciones
Los clientes de terceros, las herramientas de automatización y otras integraciones pueden tener tokens o claves API separados. Hágales un inventario por propósito y propietario, luego revoque los que estén asociados con el dispositivo o persona afectada. Reemplace una clave compartida cuando no pueda ser limitada de manera segura. Actualice las aplicaciones autorizadas después para que las tareas legítimas no fallen silenciosamente durante días.
Trate las URL que contienen tokens, la configuración exportada y los códigos QR como credenciales. Una captura de pantalla puede filtrar el acceso incluso cuando el campo de la contraseña está oculto. Si una clave se publicó públicamente, eliminar la publicación no vuelve a hacer secreta la clave; révoquela en su fuente. Evite pegar un token funcional en una solicitud de soporte para demostrar que una conexión funcionaba.
Elimine también el acceso independiente a la red
Un dispositivo VPN registrado aún puede acceder a la red doméstica después de que su cuenta de medios haya sido deshabilitada. Elimine su registro de VPN o claves cuando el dispositivo ya no sea confiable. Si un proxy inverso público u otra puerta de acceso mantiene su propia cuenta, revise también esa capa. La autorización de medios no debe ser el único control que proteja servicios no relacionados en la misma red.
Guía de redes de Jellyfin es relevante para su exposición y la disposición del proxy. Mantenga las reglas de firewall y enrutamiento alineadas con su diseño previsto. Cerrar un puerto público puede detener una ruta temporalmente, pero no es un sustituto de eliminar credenciales comprometidas. Un atacante o usuario anterior podría recuperar el acceso cuando la ruta se reabra más tarde.
Revise los permisos de la biblioteca y del administrador
Después de la revocación, revise las cuentas restantes para detectar privilegios inesperados de administrador, acceso amplio a la biblioteca o restricciones alteradas. Si se comprometió una credencial de administrador, inspeccione la configuración del servidor y las integraciones que esa cuenta podría cambiar. Restaure desde una configuración conocida cuando sea necesario, siguiendo las indicaciones de recuperación del producto. Evite suponer que un restablecimiento de contraseña exitoso demuestra que nada más fue modificado.
Para un servidor familiar, use la revisión para reemplazar el acceso compartido de administrador por cuentas individuales. Dé a los espectadores solo los permisos necesarios para sus tareas reales. Confirme las políticas de descarga y de acceso remoto por separado si el servidor ofrece esos controles. Las restricciones deben ser comprensibles para las personas que usan el servidor para que no respondan a un flujo de trabajo roto compartiendo la contraseña de otra persona.
Verifique la eliminación desde un cliente externo
Prueba la ruta revocada desde un dispositivo o sesión que controles. Intenta abrir la biblioteca e iniciar un archivo de prueba autorizado después de la acción de revocación. Verifica si el cliente solo muestra metadatos en caché o si está obteniendo nuevos datos del servidor. Que un póster permanezca visible no es prueba de que el acceso de transmisión continúe, y una pantalla en blanco por sí sola no es prueba de que el token haya sido invalidado.
Usa los registros del servidor y un intento de reautenticación controlado para distinguir estos casos. También verifica que una cuenta legítima aún pueda conectarse, para que sepas que una interrupción general no está ocultando un fallo de revocación. No reconectes el dispositivo perdido únicamente para realizar una prueba; utiliza una sesión representativa segura y los controles de dispositivo o token del servidor.
Comprende lo que no se puede recuperar
Revocar el acceso en línea no necesariamente elimina los archivos ya copiados a un dispositivo. Las descargas sin conexión, capturas de pantalla y listas de reproducción exportadas pueden permanecer fuera del alcance del servidor. Revise el comportamiento de eliminación o de eliminación de cuentas soportado por el cliente relevante, pero no prometa borrado remoto sin soporte documentado explícito. El control de acceso futuro y la recuperación de copias ya distribuidas son problemas diferentes.
Mantenga un registro breve de las identidades afectadas, acciones, resultados de pruebas y cualquier exposición sin resolver fuera de línea. Para la prevención, revise periódicamente a los usuarios y las integraciones y practique la eliminación dirigida antes de una emergencia. Opciones de VPN y reenvío de puertos explica la capa de red; Planificación sin conexión explica por qué los medios descargados necesitan un ciclo de vida separado.
Fuentes
Lecturas relacionadas



Tus propios contenidos.
Descubre CarCast para iPhone con tus fuentes autorizadas y pantallas compatibles.