IPTV och medier
Återkalla åtkomst till en personlig mediaserver
Återkalla åtkomst till den personliga mediaservern systematiskt genom att kontrollera användare, sessioner, enheter, API-nycklar, delade referenser och oberoende nätverksåtkomst.
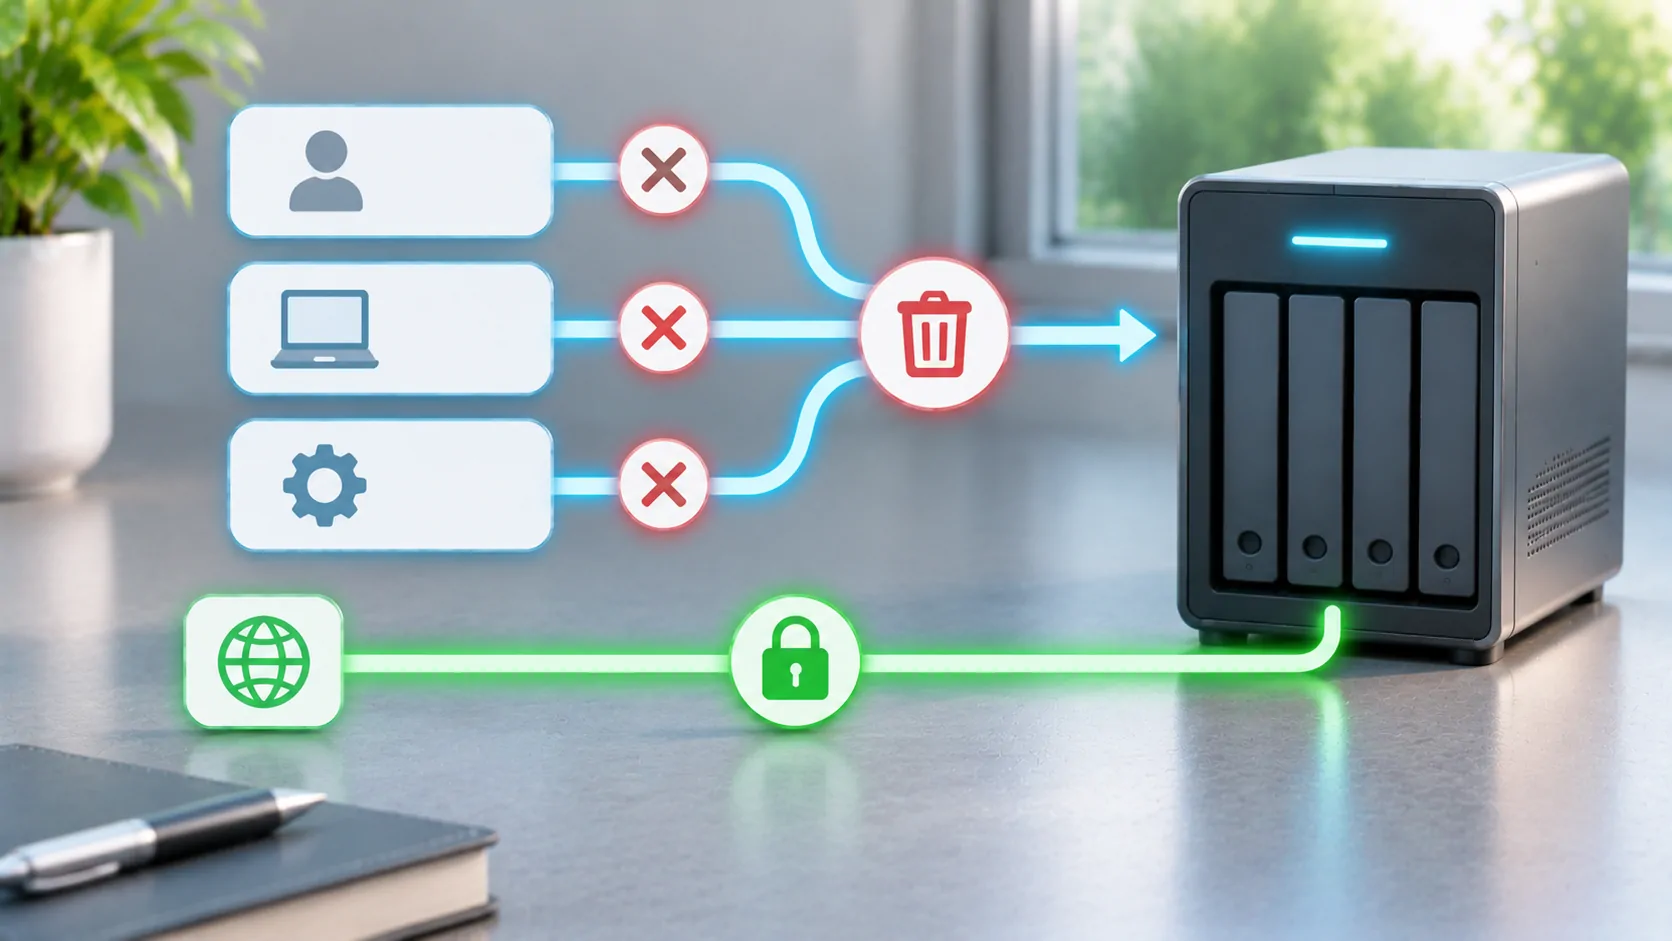
Identifiera åtkomsten du behöver ta bort
Att återkalla åtkomst innebär att förhindra att oönskad person, enhet eller applikation använder servern igen. Att ändra ett lösenord kan vara bara en del av den uppgiften. En giltig session, API-token, delat konto eller fristående registrerad VPN-enhet kan ge en annan väg. Börja med att identifiera vad som gått förlorat, delats eller komprometterats och vilka uppgifter det kan innehålla.
Vid en rutinmässig enhetsförsäljning kan det räcka att ta bort enheten och dess lokala data när inga uppgifter har exponeras. För ett läckt administratörslösenord är omfattningen större. Skriv ner de berörda kontona och den ungefärliga tidsperioden innan ändringar görs. Bevara relevanta loggar om de behövs för att förstå en incident, samtidigt som privat visningshistorik och tokens hålls utanför offentliga rapporter.
Skilj användare från auktoriserade enheter
Ett användarkonto uttrycker en persons behörigheter. Enhetsauktorisering eller en sparad session kan tillåta en viss applikation att agera som den personen utan att upprepade gånger ange lösenordet. Den exakta relationen varierar mellan server och klient. Kontrollera produktens aktuella inställningar för aktiva sessioner, enheter, åtkomsttoken och kontobegränsningar istället för att anta att de alla styrs av samma brytare.
Emby:s officiella användardokumentation tillhandahåller en utgångspunkt för dess kontomodel. Använd serverns aktuella administrationsgränssnitt för att bekräfta de tillgängliga kontrollerna. Ta inte bort ett helt bibliotek enbart för att en enhet måste tas bort. Datainnehav, kontobehörigheter och sessionsgiltighet är olika ansvar, och att behandla dem separat gör återställning lättare.
Inaktivera det berörda kontot när det behövs
Om någon inte längre ska ha tillgång alls, inaktivera eller ta bort deras konto med hjälp av den dokumenterade serverarbetsflödet. Granska även eventuella delade hushållskonton som de känner till. Ett namngivet konto är lättare att återkalla än inloggningsuppgifter som används av flera personer, eftersom administratören kan göra en riktad ändring utan att bryta allas applikationer.
Om kontot måste vara aktivt för dess legitima ägare, ersätt exponerade inloggningsuppgifter med ett starkt unikt lösenord och granska återställningsuppgifter. Återkalla sedan uttryckligen sessioner eller enhetsåtkomst om produkten stöder den åtgärden. Anta inte att ett lösenordsbyte ogiltigförklarar varje befintlig token om inte aktuell dokumentation eller ett direkt test fastställer det beteendet. Registrera vilken åtgärd som verifierades och vilken som fortfarande är osäker.
Granska applikationsnycklar och integrationer
Tredjepartsklienter, automatiseringsverktyg och andra integrationer kan ha separata token eller API-nycklar. Inventera dem efter syfte och ägare, och återkalla sedan de som är kopplade till den påverkade enheten eller personen. Byt en delad nyckel när den inte kan begränsas säkert. Uppdatera auktoriserade applikationer därefter så att legitima uppgifter inte tyst misslyckas i flera dagar.
Behandla URL:er med token, exporterade inställningar och QR-koder som autentiseringsuppgifter. En skärmdump kan läcka åtkomst även när lösenordsfältet är dolt. Om en nyckel postades offentligt gör inte borttagning av inlägget nyckeln hemlig igen; återkalla den vid dess källa. Undvik att klistra in en fungerande token i en supportförfrågan för att visa att en anslutning tidigare fungerade.
Ta även bort oberoende nätverksåtkomst
En registrerad VPN-enhet kan fortfarande nå hemnätverket efter att dess mediekonto har inaktiverats. Ta bort dess VPN-registrering eller nycklar när enheten inte längre är betrodd. Om en offentlig omvänd proxy eller en annan åtkomstgateway har sitt eget konto, granska även det lagret. Medienbehörighet bör inte vara den enda kontrollen som skyddar orelaterade tjänster på samma nätverk.
Jellyfin:s nätverksvägledning är relevant för dess exponering och proxyarrangemang. Håll brandväggs- och routningsregler i linje med din avsedda design. Att stänga en offentlig port kan stoppa en väg temporärt, men det är ingen ersättning för att ta bort komprometterade autentiseringsuppgifter. En angripare eller tidigare användare kan återfå åtkomst när vägen öppnas igen senare.
Kontrollera bibliotekets och administratörens behörigheter
Efter återkallelse, granska återstående konton för oväntade administratörsbehörigheter, bred bibliotekstillgång eller ändrade begränsningar. Om ett administratörskonto har komprometterats, inspektera serverinställningar och integrationer som kontot kan ändra. Återställ från en känd konfiguration vid behov, enligt produktens återställningsanvisningar. Undvik att gissa att en lyckad lösenordsåterställning bevisar att inget annat ändrats.
För en familjeserver, använd granskningen för att ersätta delad administratörsåtkomst med individuella konton. Ge visare endast de behörigheter som behövs för deras faktiska uppgifter. Bekräfta nedladdnings- och fjärråtkomstpolicyer separat om servern erbjuder dessa kontroller. Begränsningar bör vara begripliga för de som använder servern så att de inte svarar på ett brutet arbetsflöde genom att dela någon annans lösenord.
Verifiera borttagning från en extern klient
Testa den återkallade rutten från en enhet eller session som du kontrollerar. Försök att öppna biblioteket och starta en auktoriserad testfil efter återkallelsen. Kontrollera om klienten enbart visar cachelagrad metadata eller om den hämtar ny data från servern. En kvarvarande affisch är inte bevis på att streamingåtkomst kvarstår, och en tom skärm ensam är inte bevis på att tokenen blev ogiltigförklarad.
Använd serverloggar och ett kontrollerat återautentiseringsförsök för att särskilja dessa fall. Verifiera också att ett legitimt konto fortfarande kan ansluta, så att du vet att ett allmänt avbrott inte döljer ett misslyckande med återkallelsen. Återanslut inte den förlorade enheten enbart för att utföra ett test; använd en säker representativ session och serverns enhets- eller tokenskapningar.
Förstå vad som inte kan återkallas
Att återkalla åtkomst online innebär inte nödvändigtvis att filer som redan kopierats till en enhet tas bort. Offline-nedladdningar, skärmdumpar och exporterade spellistor kan finnas kvar utanför serverns räckvidd. Granska den relevanta klientens stöd för radering eller kontoborttagningsbeteende, men lova inte fjärrradering utan uttryckligt dokumenterat stöd. Framtida åtkomstkontroll och återställning av redan distribuerade kopior är olika problem.
Behåll en kort logg över de berörda identiteterna, åtgärder, testresultat och eventuell olöst exponering offline. För förebyggande, granska användare och integrationer regelbundet och öva på riktad borttagning innan en nödsituation uppstår. VPN- och port-forwarding-val förklarar nätverkslagret; Offline-planering förklarar varför nedladdad media behöver en separat livscykel.
Källor
Relaterad läsning



Dina egna medier.
Upptäck CarCast för iPhone med källor du har rätt att använda och skärmar som stöds.