IPTV dan Media
Mencabut Akses ke Server Media Pribadi
Cabut akses server media pribadi secara sistematis dengan memeriksa pengguna, sesi, perangkat, kunci API, kredensial bersama, dan akses jaringan independen.
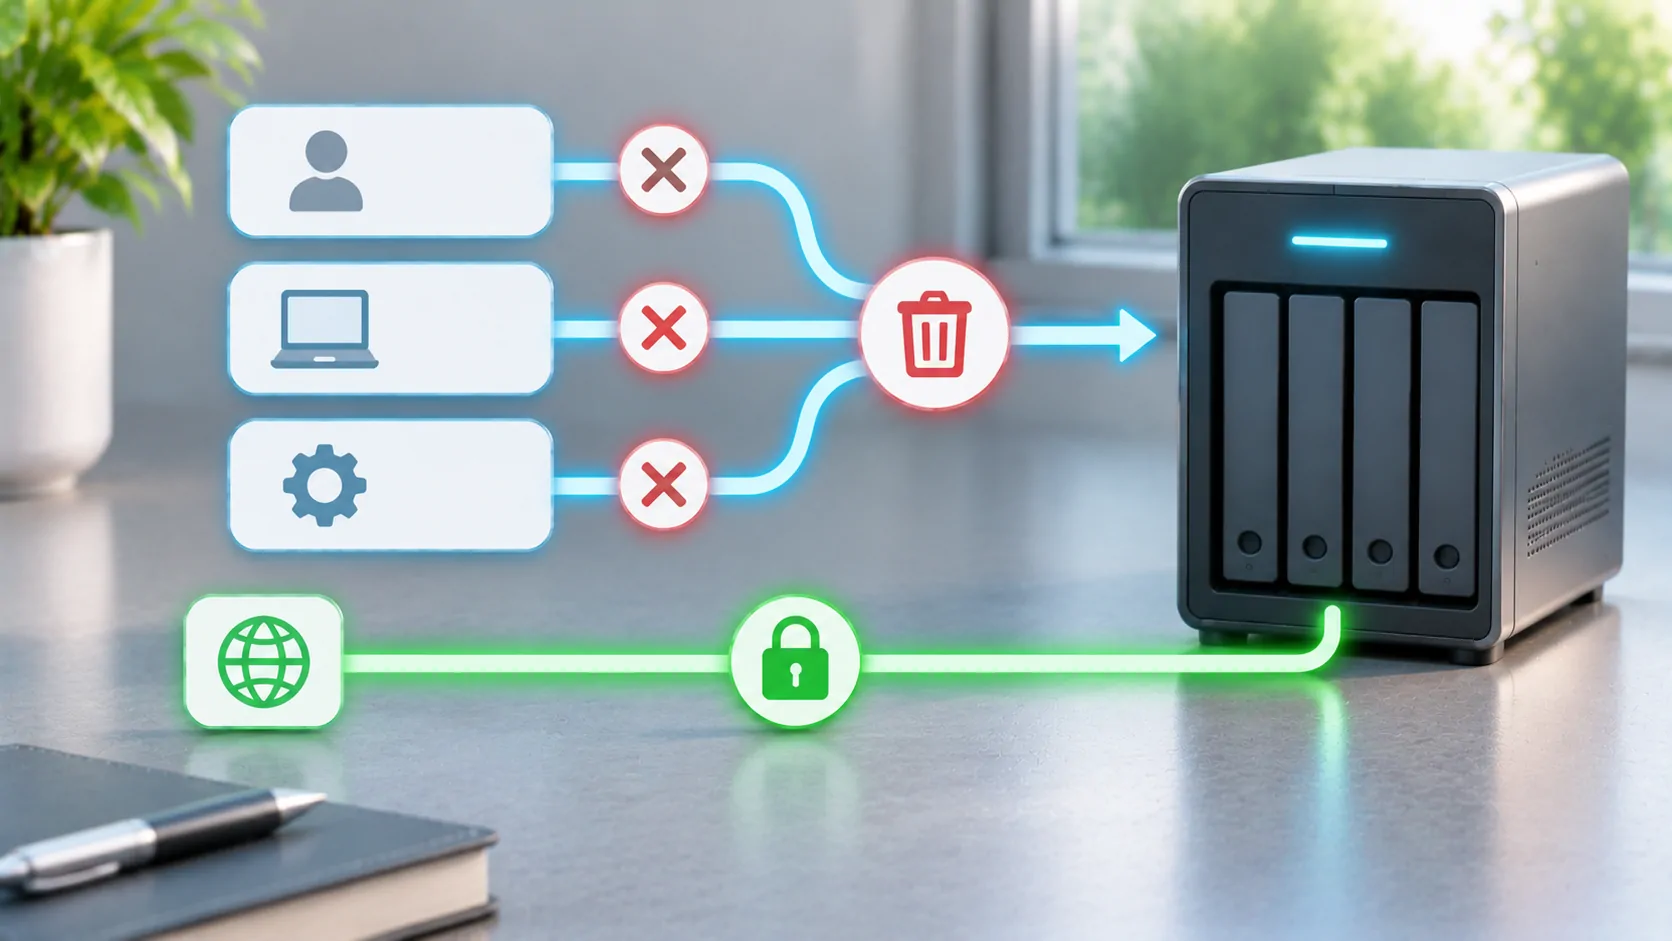
Identifikasi akses yang perlu Anda hapus
Mencabut akses berarti mencegah orang, perangkat, atau aplikasi yang tidak diinginkan untuk menggunakan server lagi. Mengganti satu kata sandi mungkin hanya sebagian dari tugas tersebut. Sesi yang valid, token API, akun bersama, atau perangkat VPN yang terdaftar secara mandiri dapat memberikan jalur lain. Mulailah dengan mengidentifikasi apa yang hilang, dibagikan, atau dikompromikan serta kredensial mana yang mungkin dimilikinya.
Untuk penjualan perangkat rutin, menghapus perangkat tersebut dan data lokalnya mungkin cukup ketika kredensial tidak terekspos. Untuk kata sandi administrator yang bocor, lingkupnya lebih luas. Tuliskan akun yang terdampak dan perkiraan jendela waktu sebelum melakukan perubahan. Simpan log yang relevan jika diperlukan untuk memahami suatu insiden, sambil menjaga riwayat peninjauan pribadi dan token agar tidak muncul dalam laporan publik.
Bedakan pengguna dari perangkat yang berwenang
Akun pengguna menyatakan izin seseorang. Otorisasi perangkat atau sesi yang disimpan dapat memungkinkan aplikasi tertentu bertindak sebagai orang tersebut tanpa harus memasukkan kata sandi berulang kali. Hubungan yang tepat bervariasi menurut server dan klien. Periksa pengaturan produk Anda saat ini untuk sesi aktif, perangkat, token akses, dan pembatasan akun daripada berasumsi semuanya dikendalikan oleh saklar yang sama.
Dokumentasi resmi pengguna Emby menyediakan titik awal untuk model akunnya. Gunakan antarmuka administrasi server saat ini untuk memastikan kontrol yang tersedia. Jangan menghapus seluruh perpustakaan hanya karena sebuah perangkat harus dihapus. Kepemilikan data, izin akun, dan validitas sesi adalah tanggung jawab yang berbeda, dan memperlakukannya secara terpisah membuat pemulihan lebih mudah.
Nonaktifkan akun yang terdampak jika diperlukan
Jika seseorang seharusnya tidak lagi memiliki akses sama sekali, nonaktifkan atau hapus akun mereka menggunakan alur kerja server yang terdokumentasi. Tinjau juga akun rumah tangga bersama yang mereka ketahui. Akun yang dinamai lebih mudah dicabut daripada kredensial yang digunakan oleh beberapa orang, karena administrator dapat membuat perubahan yang ditargetkan tanpa merusak aplikasi semua orang.
Jika akun harus tetap aktif untuk pemilik sahnya, ganti kredensial yang terekspos dengan kata sandi unik yang kuat dan tinjau detail pemulihan. Kemudian secara eksplisit cabut sesi atau akses perangkat jika produk mendukung tindakan itu. Jangan menganggap perubahan kata sandi membatalkan setiap token yang ada kecuali dokumentasi saat ini atau uji langsung menetapkan perilaku itu. Catat langkah mana yang telah diverifikasi dan mana yang masih belum pasti.
Tinjau kunci aplikasi dan integrasi
Klien pihak ketiga, alat otomatisasi, dan integrasi lainnya mungkin memiliki token atau kunci API yang terpisah. Inventarisasi berdasarkan tujuan dan pemilik, kemudian cabut yang terkait dengan perangkat atau orang yang terdampak. Ganti kunci bersama ketika tidak bisa dibatasi dengan aman. Perbarui aplikasi yang diotorisasi setelahnya agar tugas sah tidak gagal secara diam-diam selama beberapa hari.
Perlakukan URL yang membawa token, pengaturan yang diekspor, dan kode QR sebagai kredensial. Tangkapan layar bisa membocorkan akses bahkan ketika kolom kata sandi disembunyikan. Jika sebuah kunci diposting secara publik, menghapus postingan tidak membuat kunci tersebut rahasia lagi; cabut di sumbernya. Hindari menempelkan token yang masih berfungsi dalam permintaan dukungan untuk menunjukkan bahwa koneksi pernah bekerja.
Hapus juga akses jaringan independen
Perangkat VPN yang terdaftar mungkin masih dapat mengakses jaringan rumah setelah akun media-nya dinonaktifkan. Hapus pendaftaran VPN atau kuncinya ketika perangkat tersebut tidak lagi dipercaya. Jika proxy balik publik atau gateway akses lain memiliki akunnya sendiri, tinjau juga lapisan tersebut. Otorisasi media seharusnya tidak menjadi satu-satunya kontrol yang melindungi layanan yang tidak terkait pada jaringan yang sama.
Panduan jaringan Jellyfin relevan dengan eksposur dan pengaturan proxy-nya. Pastikan aturan firewall dan routing sesuai dengan desain yang Anda maksudkan. Menutup port publik bisa menghentikan satu rute untuk sementara, tetapi ini tidak menggantikan penghapusan kredensial yang telah dikompromikan. Penyerang atau pengguna sebelumnya mungkin mendapatkan akses lagi ketika rute dibuka kembali nanti.
Periksa izin pustaka dan administrator
Setelah pencabutan, tinjau akun yang tersisa untuk melihat adanya hak administrator yang tidak terduga, akses pustaka yang luas, atau pembatasan yang diubah. Jika kredensial administrator telah dikompromikan, periksa pengaturan server dan integrasi yang dapat diubah oleh akun tersebut. Pulihkan dari konfigurasi yang diketahui bila perlu, mengikuti panduan pemulihan produk. Hindari menebak bahwa reset kata sandi yang berhasil membuktikan tidak ada hal lain yang diubah.
Untuk server keluarga, gunakan tinjauan tersebut untuk mengganti akses administrator bersama dengan akun individual. Berikan pemirsa hanya izin yang diperlukan untuk tugas mereka yang sebenarnya. Konfirmasi kebijakan unduhan dan akses jarak jauh secara terpisah jika server menawarkan kontrol tersebut. Pembatasan harus dapat dipahami oleh orang-orang yang menggunakan server agar mereka tidak merespons alur kerja yang rusak dengan membagikan kata sandi orang lain.
Verifikasi penghapusan dari klien eksternal
Uji rute yang dicabut dari perangkat atau sesi yang Anda kontrol. Cobalah membuka perpustakaan dan memulai file uji yang sah setelah tindakan pencabutan. Periksa apakah klien hanya menampilkan metadata yang di-cache atau sedang mendapatkan data baru dari server. Poster yang tetap terlihat bukan bukti bahwa akses streaming tetap ada, dan layar kosong saja bukan bukti bahwa token telah dinonaktifkan.
Gunakan log server dan percobaan autentikasi ulang yang terkontrol untuk membedakan kasus-kasus ini. Juga verifikasi bahwa akun yang sah masih bisa terhubung, sehingga Anda tahu bahwa gangguan umum tidak menutupi kegagalan pencabutan. Jangan sambungkan kembali perangkat yang hilang hanya untuk melakukan uji; gunakan sesi perwakilan yang aman dan kontrol perangkat atau token dari server.
Pahami apa yang tidak dapat ditarik kembali
Mencabut akses online tidak selalu menghapus file yang sudah disalin ke perangkat. Unduhan offline, tangkapan layar, dan daftar putar yang diekspor mungkin tetap berada di luar jangkauan server. Tinjau perilaku penghapusan atau penghapusan akun yang didukung oleh klien terkait, tetapi jangan menjanjikan penghapusan jarak jauh tanpa dukungan terdokumentasi yang jelas. Kontrol akses di masa depan dan pemulihan salinan yang telah didistribusikan adalah masalah yang berbeda.
Simpan catatan singkat tentang identitas yang terpengaruh, tindakan, hasil pengujian, dan setiap paparan offline yang belum terselesaikan. Untuk pencegahan, tinjau secara berkala pengguna dan integrasi serta praktikkan penghapusan yang ditargetkan sebelum terjadi keadaan darurat. Pilihan VPN dan port-forwarding menjelaskan lapisan jaringan; Perencanaan offline menjelaskan mengapa media yang diunduh membutuhkan siklus hidup yang terpisah.
Sumber
Bacaan terkait



Media Anda sendiri.
Jelajahi CarCast untuk iPhone dengan sumber yang Anda berhak akses dan layar yang didukung.