IPTV i multimedia
VPN czy przekierowanie portów dla osobistego serwera multimedialnego?
Porównaj prywatne VPN i przekierowanie portów dla osobistego serwera multimedialnego, w tym dostępność, TLS, konta, konserwację i ograniczenia klientów mobilnych.
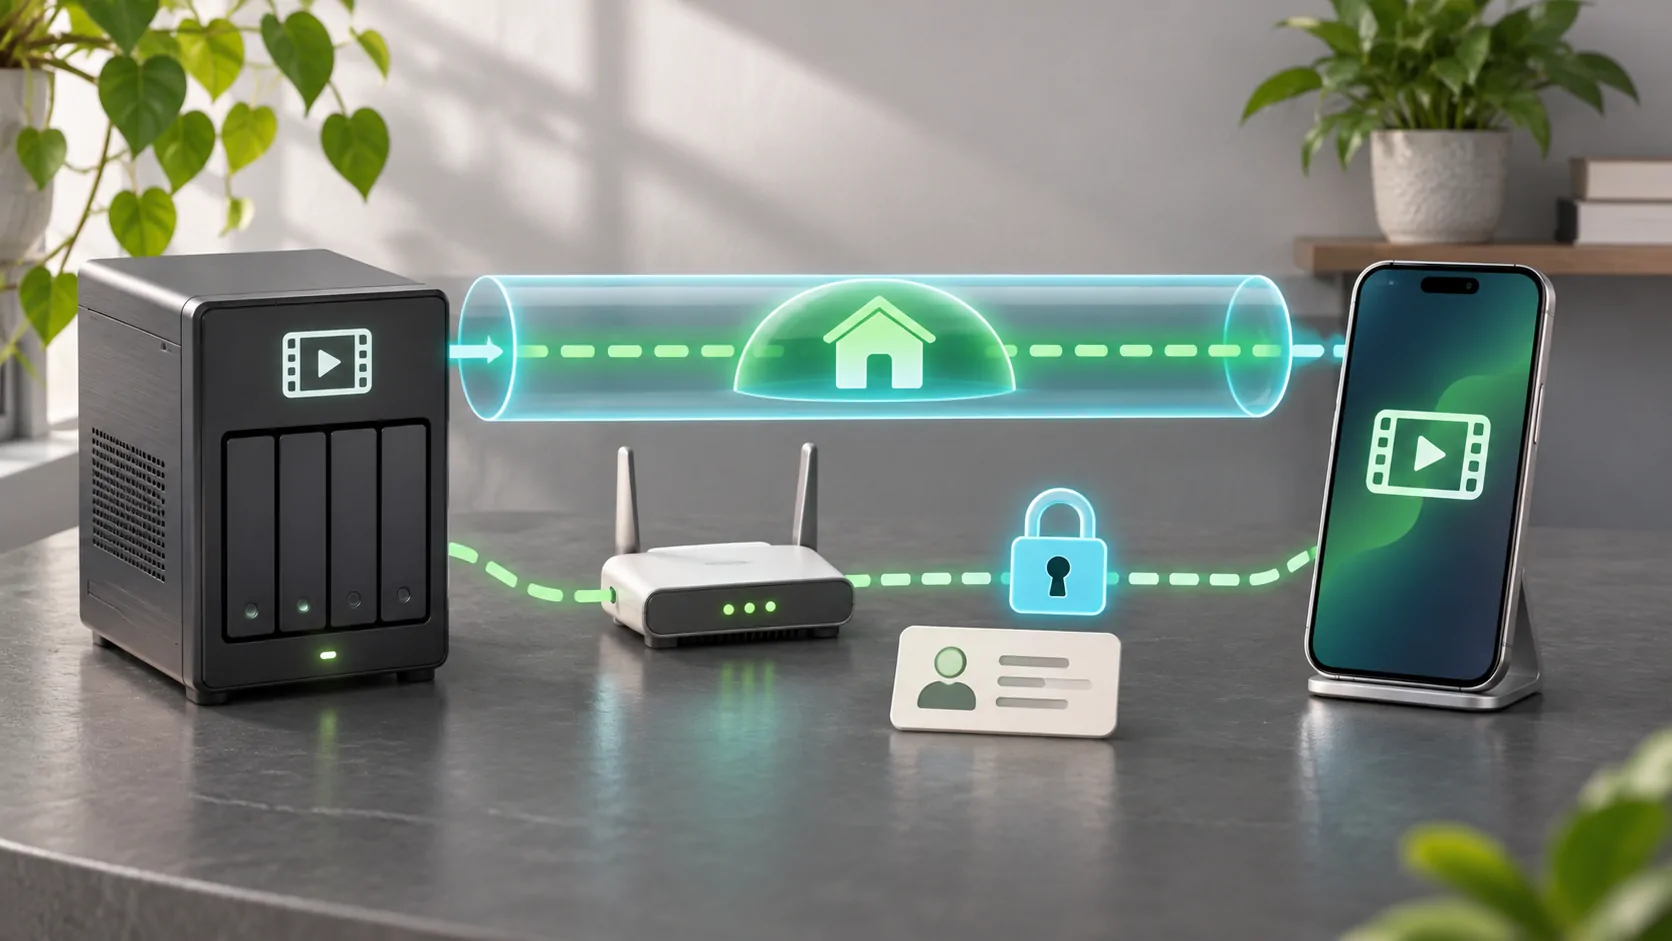
Wybierz model dostępu przed otwarciem portów
Prywatna sieć VPN może sprawić, że autoryzowane urządzenie stanie się częścią prywatnej sieci, zanim skontaktuje się z serwerem multimediów. Przekierowanie portów sprawia, że wybrana usługa jest dostępna poprzez publiczny adres routera. Rozwiązują one powiązane problemy z dostępnością, ale stwarzają różne obowiązki operacyjne. Wybierz według ludzi, klientów i sieci, które musisz obsłużyć, a nie według obietnicy, że jedna metoda jest automatycznie bezpieczna.
Dla gospodarstwa domowego z kilkoma zarządzanymi urządzeniami, dobrze utrzymana VPN może zmniejszyć potrzebę publicznego udostępniania usługi multimediów. Dla szerszej kompatybilności z klientami, starannie skonfigurowana publiczna usługa HTTPS może być bardziej praktyczna. Żaden projekt nie zastępuje silnych kont, aktualizacji, rejestrowania ani przetestowanego planu odzyskiwania. To przewodnik decyzyjny, a nie uniwersalny przepis wdrożeniowy.
Zmapuj każdy element w trasie
Zapisz adres serwera, router, połączenie internetowe, wszelki serwer pośredniczący (reverse proxy) oraz oczekiwanego klienta. W przypadku VPN dodaj punkt końcowy VPN, rejestrację urządzenia i zasady routingu. W przypadku przekierowania portów dodaj adres publiczny lub domenę, zakończenie certyfikatu i przekierowany cel. Ten prosty inwentarz ujawnia, która strona zarządza każdym komponentem i gdzie odbywa się uwierzytelnianie.
Dokumentacja sieciowa Jellyfin opisuje rozważania dotyczące sieci serwerów, w tym proxy. Skorzystaj z aktualnych wytycznych tego produktu dotyczących jego konfiguracji, zamiast kopiować porty innej aplikacji. Serwer pośredniczący (reverse proxy) może zapewnić punkt końcowy HTTPS, jednocześnie przekazując żądania wewnętrznie, ale musi być skonfigurowany z odpowiednimi zasadami zaufania i przekazywania. Samo jego zainstalowanie nie kończy projektu bezpieczeństwa.
Sprawdź, czy możliwy jest dostęp przychodzący.
Przekierowanie portów zależy od rzeczywistej architektury połączenia. Carrier-grade NAT, kolejny router w sieci lub filtrowanie dostawcy internetu mogą uniemożliwić niechciane połączenia przychodzące, nawet jeśli lokalna reguła routera wygląda poprawnie. Potwierdź warunki świadczenia usług i układ sieci, zanim spędzisz godziny na zmienianiu serwera multimediów. IPv6 wprowadza własne adresowanie i kwestie związane z zaporą sieciową; nie jest to powód, aby zezwalać na nieograniczony ruch przychodzący.
Rozwiązanie VPN również wymaga obsługiwanego sposobu, w jaki jego uczestnicy mogą się łączyć. Niektóre projekty używają bezpośredniego dostępu przychodzącego, podczas gdy inne potrafią koordynować lub przekazywać połączenia. Przeczytaj dokumentację i zasady prywatności wybranego VPN. Nie zakładaj, że samo słowo VPN gwarantuje bezpośrednie, szybkie połączenie lub usuwa wszelkie zależności od innych usług.
Oceń rzeczywistych klientów, których zamierzasz używać
iPhone może obsługiwać klienta VPN, ale aplikacja medialna nadal musi mieć możliwość dotarcia do serwera przez tę trasę. Sprawdź rozwiązywanie DNS, uprawnienia w sieci lokalnej tam, gdzie mają zastosowanie, oraz czy tylko zamierzony ruch korzysta z tunelu. Polityki korporacyjne, szkolne lub dotyczące urządzeń zarządzanych mogą ograniczać konfigurację VPN. Przestrzegaj tych polityk zamiast instalować obejście, które zawiedzie podczas podróży.
W przypadku członka rodziny rozważ cały przepływ pracy: połącz się z prywatną siecią, otwórz klienta multimediów, zaloguj się i odzyskaj dostęp po wygaśnięciu sesji. Technicznie poprawne rozwiązanie, które wymaga wielokrotnej pomocy administratora, może nie pasować do gospodarstwa domowego. Publiczne HTTPS może uprościć adres używany przez klienta, jednocześnie zwiększając znaczenie zarządzania narażeniem i dostępnych kontroli konta.
Utrzymuj szyfrowanie i uwierzytelnianie oddzielnie
HTTPS uwierzytelnia serwer za pomocą certyfikatów i szyfruje połączenie, jeśli jest poprawnie skonfigurowane. VPN szyfruje tunel i kontroluje udział w sieci zgodnie z własnym projektem. Żaden z nich nie informuje serwera multimediów, do których bibliotek powinien mieć dostęp konkretny użytkownik. Utrzymuj osobne, nazwane konta multimedialne z odpowiednimi uprawnieniami i unikaj udostępniania logowania administratora na wszystkich telefonach.
Instrukcja użytkownika Emby ilustruje administrację użytkownika w serwerze multimediów. Skonsultuj się z konkretnym produktem w sprawie ograniczeń i zarządzania urządzeniami. Chroń zarówno dane uwierzytelniające do multimediów, jak i dane do rejestracji VPN, ponieważ naruszenie któregokolwiek może zmienić dostęp. Przechowuj informacje odzyskiwania w bezpieczny sposób i unikaj osadzania aktywnych tokenów w URL-ach, które mogą zostać skopiowane do publicznych wątków wsparcia.
Porównaj tryby konserwacji i awarii
Dla publicznego punktu końcowego zaplanuj łatki serwera i proxy, ważne certyfikaty, zasady zapory sieciowej i logi. Monitoruj nieudane logowania i usuń usługi, których już nie używasz. Jeśli adres się zmieni, zaktualizuj obsługiwany DNS lub mechanizm dostępu. Testuj z sieci zewnętrznej; udany dostęp tylko z domu nie dowodzi, że publiczna trasa działa.
Dla prywatnego VPN zaplanuj aktualizacje oprogramowania, usuwanie utraconych urządzeń, rotację kluczy i odzyskiwanie punktu końcowego. Telefon pozostający zarejestrowany po jego sprzedaży jest błędem w zarządzaniu dostępem, nawet jeśli zmieni się hasło do mediów. Zastanów się, co się stanie, jeśli router domowy, kontroler VPN lub przekaźnik będzie niedostępny. Udokumentowana ścieżka przywracania jest bardziej użyteczna niż konfiguracja, którą pamięta tylko jedna osoba.
Testuj wydajność bez osłabiania kontroli
Użyj tego samego autoryzowanego pliku i ustawienia jakości, aby porównać metody połączenia. Zapisz opóźnienie startu, utrzymaną jakość odtwarzania i wykorzystanie uploadu domowego. Dodatkowe szyfrowanie, routowanie lub przekaźniki mogą wpływać na przepustowość, ale rzeczywiste wyniki zależą od sprzętu i ścieżki. Unikaj publikowania uniwersalnego rankingu wydajności na podstawie jednego telefonu i jednego połączenia internetowego.
Jeśli któraś z metod buforuje, sprawdź domowy upload i prędkość konwersji serwera przed zmianą ekspozycji. Otwarcie dodatkowych portów nie sprawi, że zbyt mały link uploadu stanie się szybszy. Tymczasowe wyłączenie uwierzytelniania jest również słabym skrótem diagnostycznym, ponieważ zmienia ryzyko, nie izolując limitu wydajności. Utrzymuj test w wąskim zakresie i niezwłocznie przywróć jakąkolwiek tymczasową konfigurację diagnostyczną.
Uwzględnij odwołanie jako część decyzji
Zanim polegniesz na projekcie, usuń urządzenie testowe i upewnij się, że faktycznie traci dostęp. Sprawdź zarówno trasę sieciową, jak i sesję konta w mediach, ponieważ każde z nich może pozostać ważne niezależnie. System jest łatwiejszy w obsłudze, gdy zgubiony telefon można usunąć bez przerywania pracy każdego innego użytkownika lub zmiany wspólnego hasła w całym gospodarstwie domowym.
Użyj lista kontrolna unieważniania dostępu, aby udokumentować ten proces. Każdy ekran pojazdu pozostaje osobną kwestią kompatybilności: uzyskanie dostępu do serwera domowego nie gwarantuje wsparcia wideo na desce rozdzielczej ani nie zastępuje warunków używania podczas postoju. Najlepszym wyborem jest najprostszy utrzymywany projekt, który obsługuje Twoich autentycznych klientów, ogranicza niepotrzebny dostęp i posiada przetestowany proces odzyskiwania.
Źródła
Powiązane artykuły



Twoje własne multimedia.
Poznaj CarCast na iPhone’a z własnymi legalnymi źródłami i obsługiwanymi ekranami.