IPTV și conținut media
VPN sau Redirecționare Port pentru un Server Media Personal?
Compară un VPN privat și redirecționarea porturilor pentru un server media personal, inclusiv accesibilitatea, TLS, conturi, întreținere și limitările clienților mobili.
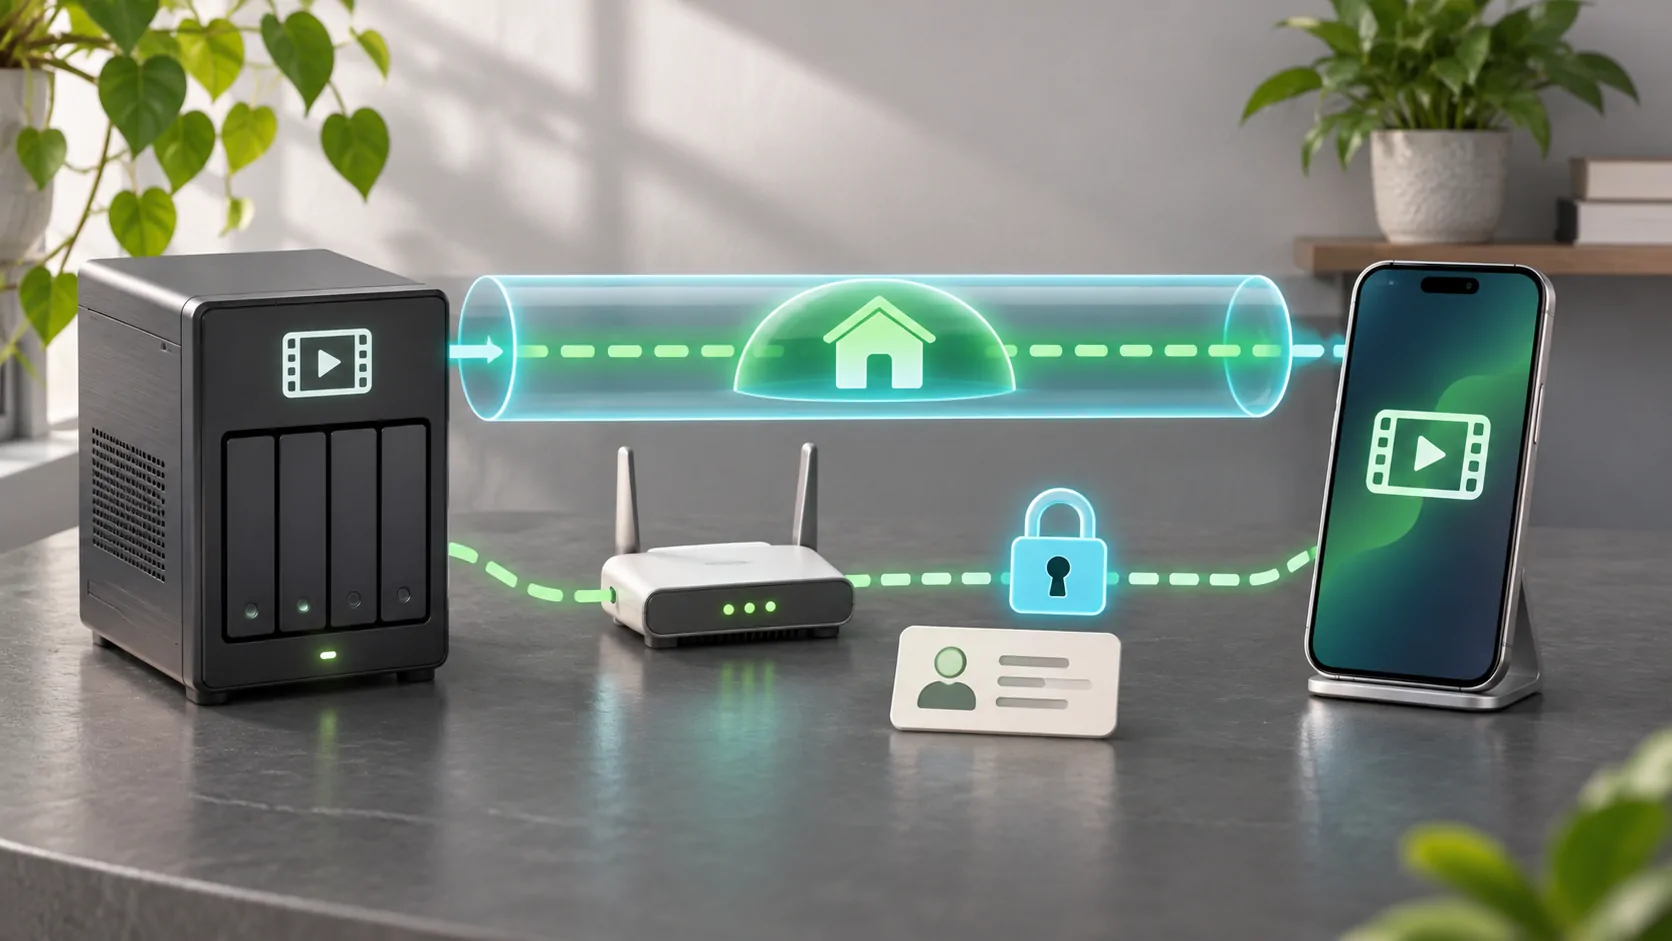
Alege modelul de acces înainte de a deschide porturi
Un VPN privat poate face ca un dispozitiv autorizat să facă parte dintr-o rețea privată înainte de a contacta serverul media. Redirecționarea porturilor face ca un serviciu ales să fie accesibil prin adresa publică a unui router. Ele rezolvă probleme de accesibilitate similare, dar creează responsabilități de operare diferite. Alegeți în funcție de oamenii, clienții și rețelele pe care trebuie să le susțineți, nu pe baza unei promisiuni că o metodă este automat sigură.
Pentru o gospodărie cu câteva dispozitive gestionate, un VPN bine întreținut poate reduce necesitatea de a expune serviciul media public. Pentru o compatibilitate mai largă cu clienții, un serviciu public HTTPS configurat atent poate fi mai practic. Niciunul dintre aceste modele nu înlocuiește conturi puternice, actualizări, înregistrări sau un plan de recuperare testat. Aceasta este o ghid de decizie, nu o rețetă universală de implementare.
Mapează fiecare componentă din traseu
Notează adresa serverului, routerul, conexiunea la internet, orice proxy invers și clientul așteptat. În cazul unui VPN, adaugă punctul final VPN, înregistrarea dispozitivului și regulile de rutare. În cazul redirecționării porturilor, adaugă adresa publică sau domeniul, terminarea certificatului și destinația redirecționată. Această inventariere simplă arată care parte întreține fiecare componentă și unde are loc autentificarea.
Documentația de rețea a Jellyfin descrie considerațiile sale privind rețeaua serverului, inclusiv proxy-urile. Folosește ghidul actual al acestui produs pentru configurarea sa, mai degrabă decât să copiezi porturile altei aplicații. Un proxy invers poate oferi un punct final HTTPS în timp ce redirecționează cererile intern, dar trebuie configurat cu regulile corecte de încredere și redirecționare. Simplul fapt de a instala unul nu finalizează designul de securitate.
Verifică dacă accesul inbound este posibil
Redirecționarea porturilor depinde de arhitectura reală a conexiunii. NAT de tip carrier-grade, un alt router în amonte sau filtrarea unui furnizor de internet pot împiedica conexiunile inbound nesolicitate chiar și atunci când o regulă locală de router pare corectă. Confirmă condițiile serviciului și configurația rețelei înainte de a petrece ore schimbând serverul media. IPv6 introduce propriile considerații legate de adresare și firewall; acesta nu este un motiv pentru a permite trafic inbound nelimitat.
O soluție VPN necesită de asemenea un mod suportat pentru ca partenerii să se conecteze. Unele modele folosesc acces direct incoming, în timp ce altele pot coordona sau retransmite conexiunile. Citește documentația și termenii de confidențialitate ai VPN-ului ales. Nu presupune că simpla menționare a VPN garantează o conexiune directă, rapidă sau că elimină orice dependență de un alt serviciu.
Evaluează clienții reali pe care îi vei folosi
Un iPhone poate accepta un client VPN, dar aplicația media trebuie să poată ajunge în continuare la server prin acea rută. Verificați rezoluția DNS, permisiunile rețelei locale, acolo unde este cazul, și dacă doar traficul intenționat utilizează tunelul. Politicile corporative, școlare sau pentru dispozitive gestionate pot restricționa configurarea VPN. Respectați aceste politici în loc să instalați o soluție care va eșua în timpul călătoriilor.
Pentru un membru al familiei, luați în considerare întregul flux de lucru: conectarea la rețeaua privată, deschiderea clientului media, autentificarea și recuperarea după expirarea unei sesiuni. Un design tehnic solid care necesită ajutor repetat de la administrator poate să nu fie potrivit în gospodărie. HTTPS public poate simplifica adresa folosită de client, în timp ce crește importanța gestionării expunerii și a controalelor de cont accesibile.
Mențineți criptarea și autentificarea distincte
HTTPS autentifică serverul prin certificate și criptează conexiunea atunci când este configurat corect. Un VPN criptează un tunel și controlează participarea în rețea conform propriului său design. Niciunul nu indică serverului media ce biblioteci ar trebui să acceseze un anumit spectator. Menține conturi media separate, denumite, cu permisiuni adecvate și evită partajarea login-ului de administrator pe toate telefoanele.
Ghidul utilizatorului pentru Emby ilustrează administrarea per utilizator într-un server media. Consultă produsul exact pentru restricții și gestionarea dispozitivelor. Protejează atât acreditările media, cât și cele de înscriere VPN, deoarece compromiterea oricăreia poate modifica accesul. Stochează informațiile de recuperare în siguranță și evită încorporarea token-urilor live în URL-uri care ar putea fi copiate în thread-uri de suport public.
Compararea între întreținere și moduri de defecțiune
Pentru un punct de acces public, planificați patch-uri pentru server și proxy, certificate valide, reguli de firewall și jurnale. Monitorizați autentificările eșuate și eliminați serviciile pe care nu le mai folosiți. Dacă o adresă se schimbă, actualizați DNS-ul sau mecanismul de acces suportat. Testați dintr-o rețea externă; accesul reușit de acasă singur nu dovedește că ruta publică funcționează.
Pentru un VPN privat, planificați actualizări software, eliminarea dispozitivelor pierdute, rotația cheilor și recuperarea punctelor finale. Faptul că un telefon rămâne înscris după ce este vândut reprezintă un eșec al managementului accesului chiar dacă parola media se schimbă. Luați în considerare ce se întâmplă dacă routerul de acasă, controlerul VPN sau releul nu sunt disponibile. Un plan documentat de restaurare este mai util decât o configurație pe care o amintește doar o persoană.
Testați performanța fără a slăbi controalele
Folosiți același fișier autorizat și setarea de calitate pentru a compara metodele de conectare. Înregistrați întârzierea de pornire, redarea susținută și utilizarea încărcării acasă. Criptarea suplimentară, rutarea sau releele pot afecta debitul, dar rezultatele reale depind de hardware și de traseu. Evitați să publicați un clasament universal de performanță pe baza unui singur telefon și a unei singure conexiuni la internet.
Dacă oricare metodă face buffering, examinați bandă de încărcare de acasă și viteza de conversie a serverului înainte de a schimba expunerea. Deschiderea porturilor suplimentare nu poate face ca o conexiune de upload insuficientă să fie mai rapidă. Dezactivarea temporară a autentificării este, de asemenea, o soluție de diagnostic slabă, deoarece schimbă riscul fără a izola limita de performanță. Mențineți testul restrâns și inversați orice configurație de diagnostic temporară prompt.
Faceți revocarea parte din decizie
Înainte de a te baza pe un design, scoate un dispozitiv de test și confirmă că acesta își pierde efectiv accesul. Verifică atât ruta de rețea, cât și sesiunea contului media, deoarece oricare dintre acestea poate rămâne validă independent. Un sistem este mai ușor de operat atunci când un telefon pierdut poate fi eliminat fără a întrerupe fiecare alt spectator sau a schimba o parolă partajată în întreaga gospodărie.
Folosește lista de verificare pentru revocarea accesului pentru a documenta acest proces. Orice ecran de vehicul rămâne o întrebare separată de compatibilitate: conectarea la un server de acasă nu garantează suport video pe tabloul de bord și nu anulează condițiile de utilizare în parcare. Cea mai bună alegere este designul simplu, întreținut, care suportă clienții legitimi, limitează accesul inutil și are un proces de recuperare pe care l-ai testat.
Surse
Articole conexe



Propriul tău conținut.
Descoperă CarCast pentru iPhone cu sursele tale autorizate și ecrane compatibile.