Vidéo et diffusion
Cookies et sessions de connexion dans un navigateur intégré à l'application
Comprendre pourquoi les navigateurs intégrés à l'application peuvent avoir des cookies séparés, des connexions répétées et des pertes de session, et utiliser un dépannage ciblé sans exposer les jetons de compte.
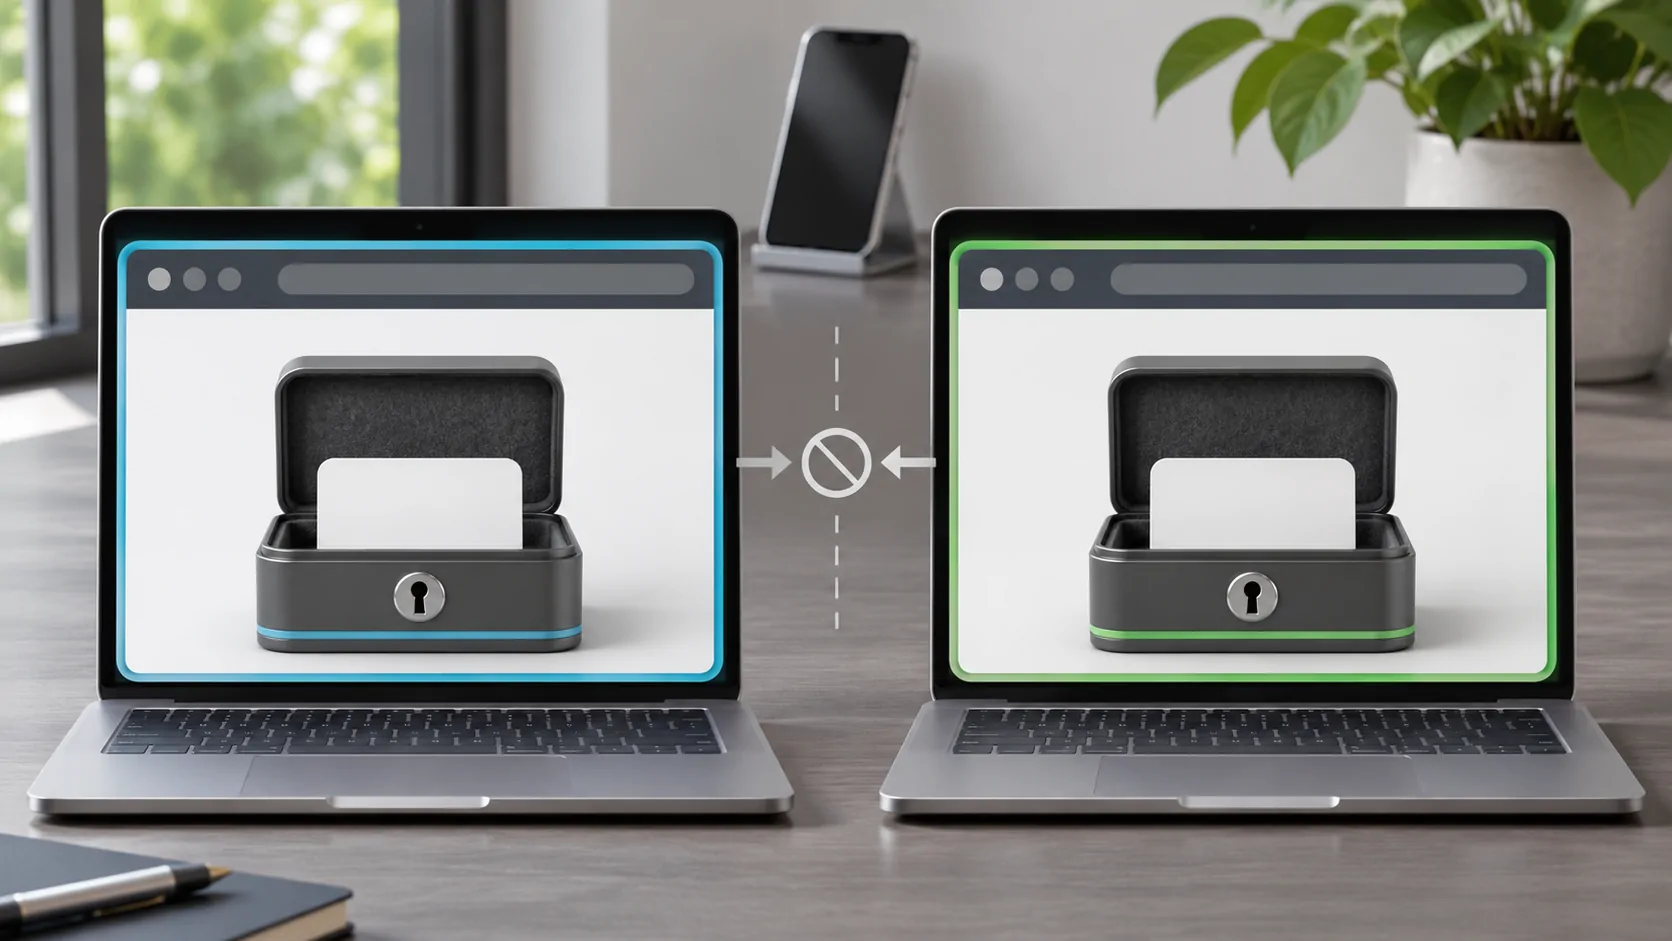
Un navigateur intégré à l'application peut avoir un stockage de cookies et un contexte de session différents de Safari ou d'un autre navigateur complet. C'est pourquoi un compte peut être connecté sur une interface mais demander un mot de passe sur une autre. Les invites répétées peuvent également provenir d'une expiration, d'un stockage bloqué, d'un flux de connexion non pris en charge ou du service invalidant la session.
Identifiez le contexte défaillant avant de vider les données. Une réinitialisation générale peut supprimer des comptes non liés sans résoudre le problème réel. Pour la navigation liée au véhicule, effectuez les connexions sensibles en stationnement et évitez d'afficher les écrans de compte ou les codes d'authentification sur un affichage visible par un public.
Ce qu'un cookie fait pour une session
Un cookie est un élément d'état associé aux requêtes web selon les règles définies par le navigateur et le serveur. Un site peut l'utiliser pour reconnaître une session après la connexion. Guide des cookies de MDN explique les attributs qui affectent la portée, la sécurité et lifetime.
Un cookie n'est pas intrinsèquement un mot de passe, mais un cookie de session peut néanmoins accorder l'accès. Traitez sa valeur comme sensible. La copier dans un ticket de support, sur une page de débogage publique ou dans une autre application peut exposer le compte même si vous ne partagez jamais le mot de passe original.
Les sites Web peuvent également utiliser d'autres mécanismes de stockage et des enregistrements de session côté serveur. Par conséquent, supprimer un cookie n'est pas une méthode universelle de déconnexion, et une boucle de connexion visible ne prouve pas que les cookies seuls en sont responsables. Les exigences en matière de compte et de navigateur documentées par le service restent pertinentes.
Pourquoi un autre navigateur peut être connecté
Différentes applications et contextes de navigation peuvent conserver des stockages séparés. Une connexion complète au navigateur ne se propage pas nécessairement à une vue web intégrée. La session d'authentification système d'une application peut avoir son propre comportement documenté. Apple's Documentation ASWebAuthenticationSession décrit un mécanisme d'authentification pris en charge, pas l'implémentation de chaque application.
Cette séparation peut être intentionnelle et utile. Elle vous empêche de supposer que chaque application affichant un site Web hérite automatiquement de toutes vos sessions de navigateur. Cela peut également signifier qu'une connexion supplémentaire légitime est nécessaire via une route prise en charge.
Ne transférez pas les cookies manuellement pour forcer le partage. Vérifiez si le service prend en charge l'environnement intégré et si l'application propose une connexion externe documentée. Si un service refuse cet environnement, utilisez sa voie officielle au lieu de tenter de vous faire passer pour un autre navigateur.
Reconnaître les modèles courants d'échec de session
Une session qui se termine après une période d'inactivité peut refléter la politique d'expiration. Une boucle immédiatement après avoir saisi les identifiants peut impliquer des redirections, des restrictions de stockage ou un flux d'authentification non pris en charge. Une session qui disparaît à chaque fermeture de l'application peut impliquer un contexte de navigation non persistant, mais cela doit être vérifié plutôt que supposé.
Enregistrez la séquence exacte et le timing. Le service confirme-t-il la connexion puis revient à la page de connexion ? Seule la vidéo échoue-t-elle tandis que la page de compte reste connectée ? Le problème affecte-t-il un seul service ou tous les sites de cette application ? Ces distinctions aident à localiser la faute.
Évitez de saisir le mot de passe à plusieurs reprises sans observer les changements. Des tentatives répétées peuvent déclencher les protections du compte et masquer la première erreur. Vérifiez que le compte fonctionne via le canal officiel pris en charge du service avant de réinitialiser ou de changer ses identifiants.
Vérifiez la portée, les redirections et l'heure
Les cookies ont une portée de domaine et de chemin, donc une session définie pour un emplacement spécifique n'est pas disponible pour tous les hôtes non liés. Une connexion qui se déplace parmi plusieurs domaines nécessite que la conception supportée par le service transporte correctement l'authentification. Les règles du navigateur concernant les requêtes intersites peuvent également influencer le résultat.
Sémantique HTTP décrit le contexte de la requête et de la redirection sous-jacent. Une redirection vers une page de connexion n'est pas la même chose qu'une réponse média réussie, même si les deux produisent un statut 200 à la fin. La destination réelle et la réponse sont importantes.
Vérifiez que la date et l'heure de l'appareil sont correctes lorsque les erreurs d'expiration ou de certificat suggèrent un problème d'horloge. Ne changez pas l'horloge pour prolonger l'accès. Les règles d'expiration côté serveur et du compte restent sous le contrôle du propriétaire du service, et une horloge incorrecte peut créer des échecs supplémentaires.
Utilisez le nettoyage ciblé des données
Si l'application documente une manière de vider les données de navigation du site affecté, comprenez ce qu'elle supprime avant de l'utiliser. Elle peut vous déconnecter, supprimer des préférences ou enlever une session nécessaire à une autre fonctionnalité. Enregistrez d'abord le symptôme actuel afin de pouvoir évaluer si la réinitialisation a été utile.
Ensuite, réessayez via la voie de connexion supportée sur une connexion stable. Gardez la même application et le même compte. Si le problème revient immédiatement, arrêtez de répéter la même réinitialisation et demandez à l'équipe de support du service ou de l'application à propos de l'étape observée.
Ne prétendez pas que la réinstallation efface toujours tous les cookies ou identifiants. Le comportement de stockage et de sauvegarde varie selon l'application et la plateforme. Une réinstallation complète peut également supprimer une configuration locale utile. Utilisez l'action la plus petite documentée qui traite le contexte défaillant, et conservez les informations source privées en toute sécurité.
Séparez l'état du compte de la compatibilité des médias
Une session web valide ne garantit pas la lecture de vidéos. Le service peut nécessiter le support DRM, des codecs spécifiques ou une application approuvée. Inversement, un aperçu public peut être lu alors que le contenu réservé aux comptes reste indisponible. Testez la page de compte et la scène médiatique séparément.
Voir pourquoi la vidéo web diffère selon les écrans pour cette distinction. Un écran externe noir peut être une restriction de sortie plutôt qu’un cookie manquant. L’importation d’une liste de lecture est également un flux de travail différent du maintien d’une connexion sur un site web.
Si une application telle que CarCast inclut une surface de navigation dans votre version actuelle, évaluez uniquement son comportement documenté. Ne supposez pas qu’elle partage les cookies de Safari, qu’elle supporte tous les fournisseurs d’identité ou qu’elle peut ouvrir tous les services de streaming protégés. Ce sont des réclamations de produits et de services distinctes nécessitant des preuves.
Fermez la session délibérément
Sur du matériel partagé, utilisez le contrôle de déconnexion du site et les contrôles de données documentés de l'application selon le cas. La fermeture d'un onglet ou la fin d'un miroir peut laisser la session du compte sous-jacent active. Vérifiez le récepteur ainsi que le téléphone si vous vous êtes connecté directement sur plusieurs appareils.
Pour une routine de préparation axée sur la sécurité, lisez connexions dans l'application plus sûres. Lors de la demande d'aide, partagez les versions de l'application et du système, l'étape concernée et un message d'erreur avec les informations sensibles supprimées. N'envoyez jamais de cookies bruts, de jetons d'accès ou d'URLs contenant des identifiants complets.
Le comportement des sessions devient plus facile à diagnostiquer lorsque le contexte est explicite. Identifiez quels app stores représentent l'état, quel service contrôle l'expiration et quelle requête échoue, puis appliquez une correction ciblée plutôt que de traiter toutes les invitations répétées comme le même défaut du navigateur.
Sources
Articles associés


Vos propres contenus.
Découvrez CarCast pour iPhone avec vos sources autorisées et des écrans compatibles.