Wideo i przesyłanie
Pliki cookie i sesje logowania w przeglądarce w aplikacji
Zrozum, dlaczego przeglądarki w aplikacjach mogą mieć oddzielne pliki cookie, wymagające wielokrotnego logowania i utraty sesji, oraz jak używać ukierunkowanego rozwiązywania problemów bez ujawniania tokenów konta.
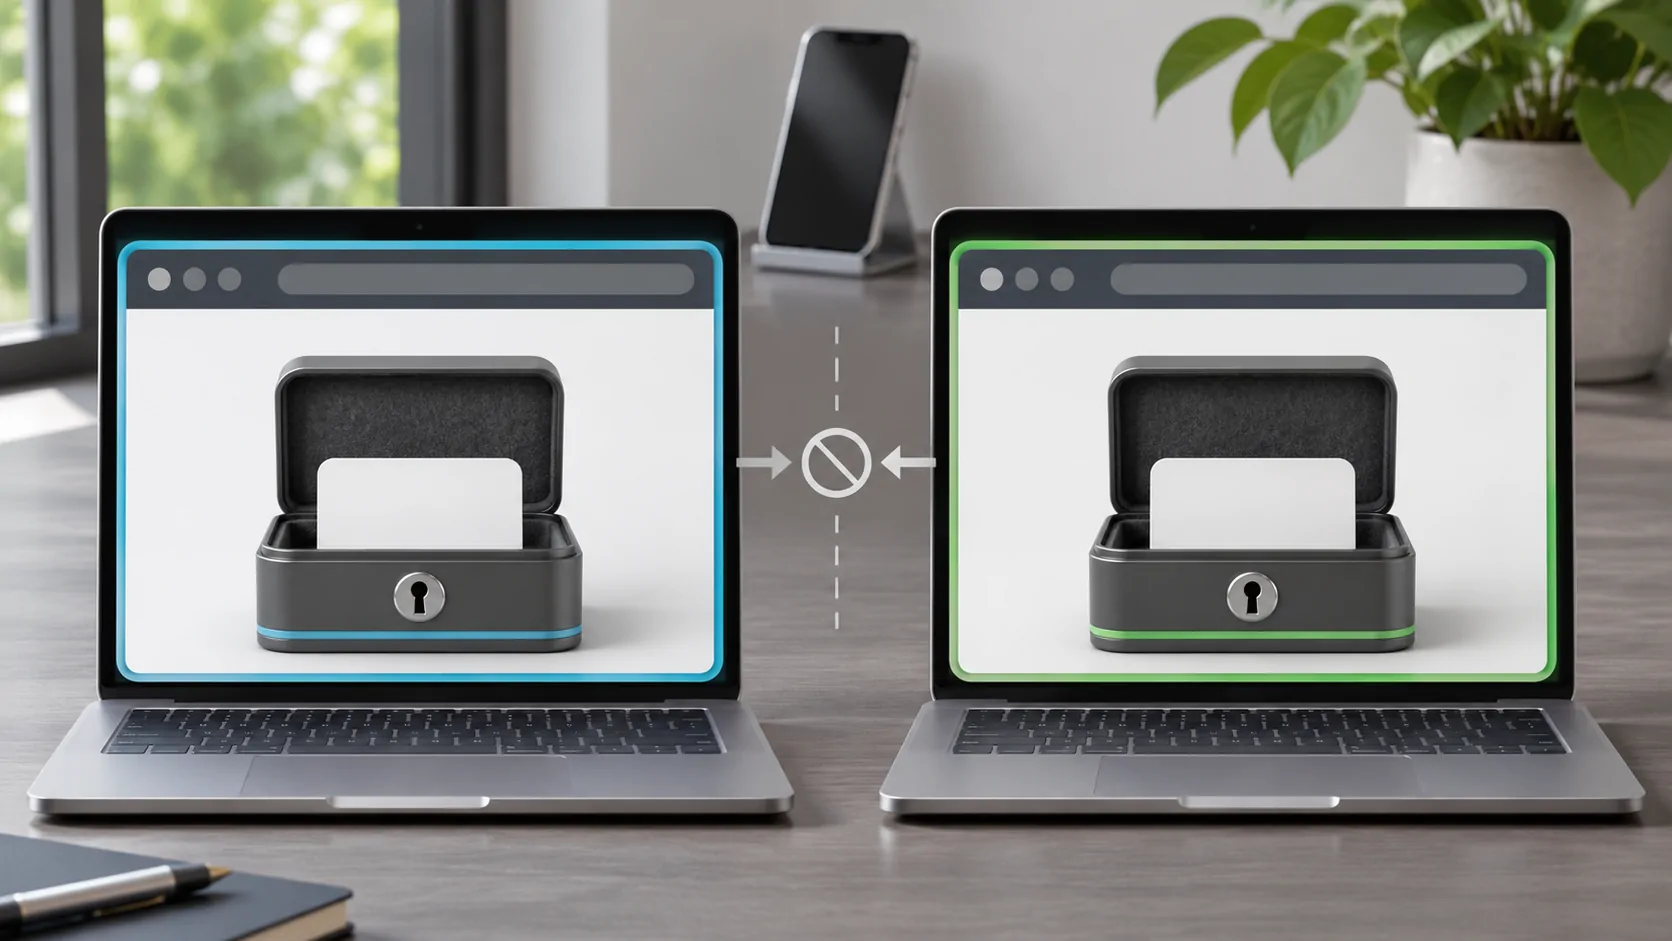
Przeglądarka w aplikacji może mieć inny magazyn plików cookie i kontekst sesji niż Safari lub inna pełnoprawna przeglądarka. Dlatego konto może być zalogowane na jednej powierzchni, ale wymagać hasła na innej. Wielokrotne monity mogą również wynikać z wygaśnięcia sesji, zablokowanej pamięci, nieobsługiwanego procesu logowania lub unieważnienia sesji przez usługę.
Zidentyfikuj kontekst, w którym występuje błąd, zanim wyczyścisz dane. Szeroki reset może usunąć niepowiązane konta, nie rozwiązując faktycznego problemu. W przypadku przeglądania związanej z pojazdami, zakończ wrażliwe logowania podczas postoju i unikaj pokazywania ekranów kont lub kodów uwierzytelniających na wyświetlaczu widocznym dla innych.
Co ciasteczko robi dla sesji
Ciasteczko to element stanu powiązany z żądaniami sieciowymi według zasad ustalonych przez przeglądarkę i serwer. Strona może go użyć, aby rozpoznać sesję po zalogowaniu. Przewodnik po ciasteczkach MDN wyjaśnia atrybuty, które wpływają na zakres, bezpieczeństwo i lifetime.
Ciasteczko nie jest z natury hasłem, ale ciasteczko sesyjne nadal może przyznać dostęp. Traktuj jego wartość jako poufną. Skopiowanie go do zgłoszenia wsparcia, publicznej strony debugowania lub innej aplikacji może narazić konto, nawet jeśli nigdy nie udostępniasz oryginalnego hasła.
Strony internetowe mogą również korzystać z innych mechanizmów przechowywania danych oraz zapisów sesji po stronie serwera. Dlatego usunięcie jednej ciasteczka nie jest uniwersalną metodą wylogowania, a widoczna pętla logowania nie jest dowodem, że za wszystko odpowiadają wyłącznie ciasteczka. Dokumentowane wymagania usługi dotyczące kont i przeglądarek pozostają istotne.
Dlaczego w innej przeglądarce można być zalogowanym
Różne aplikacje i konteksty przeglądania mogą przechowywać dane osobno. Logowanie w pełnej przeglądarce niekoniecznie przenosi się do osadzonego widoku sieci Web. Systemowa sesja uwierzytelniania aplikacji może mieć własne udokumentowane zachowanie. Apple w Dokumentacja ASWebAuthenticationSession opisuje jeden obsługiwany mechanizm uwierzytelniania, a nie implementację każdej aplikacji.
To rozdzielenie może być celowe i użyteczne. Zapobiega zakładaniu, że każda aplikacja wyświetlająca stronę internetową automatycznie dziedziczy wszystkie sesje przeglądarki. Może to również oznaczać, że wymagane jest prawidłowe, dodatkowe logowanie przez obsługiwaną ścieżkę.
Nie przenoś ciasteczek ręcznie, aby wymusić udostępnianie. Sprawdź, czy usługa obsługuje osadzone środowisko i czy aplikacja oferuje udokumentowane zewnętrzne logowanie. Jeśli usługa odrzuca to środowisko, skorzystaj z jej oficjalnej ścieżki zamiast próbować podszyć się pod inną przeglądarkę.
Rozpoznawaj typowe wzorce niepowodzeń sesji
Sesja, która kończy się po okresie bezczynności, może odzwierciedlać politykę wygasania. Pętla tuż po wprowadzeniu danych logowania może wiązać się z przekierowaniami, ograniczeniami przechowywania lub nieobsługiwanym procesem uwierzytelniania. Sesja, która znika za każdym razem, gdy aplikacja się zamyka, może obejmować nieprzechowujący kontekst przeglądania, ale należy to sprawdzić, a nie zakładać.
Zanotuj dokładną sekwencję i czas. Czy usługa potwierdza logowanie, a następnie wraca do strony logowania? Czy tylko wideo zawodzi, podczas gdy strona konta pozostaje zalogowana? Czy problem dotyczy jednej usługi, czy każdej witryny w tej aplikacji? Te rozróżnienia pomagają zlokalizować usterkę.
Unikaj wielokrotnego wpisywania hasła bez obserwowania, co się zmienia. Powtarzane próby mogą uruchomić ochronę konta i zaciemnić pierwszy błąd. Sprawdź, czy konto działa poprzez obsługiwaną oficjalną drogę usługi, zanim zresetujesz lub zmienisz jego dane uwierzytelniające.
Sprawdź zakres, przekierowania i czas
Ciasteczka mają zakres domeny i ścieżki, więc sesja ustawiona dla jednej lokalizacji nie jest dostępna dla każdego niepowiązanego hosta. Logowanie przemieszczające się między domenami wymaga wspieranego przez usługę projektu, aby prawidłowo przeprowadzić uwierzytelnianie. Reguły przeglądarki dotyczące żądań międzywitrynowych również mogą wpływać na wynik.
Semantyka HTTP opisuje kontekst żądania i przekierowania. Przekierowanie na stronę logowania nie jest tym samym co udana odpowiedź w mediach, nawet jeśli obie wygenerują status 200 na końcu. Rzeczywisty cel i odpowiedź mają znaczenie.
Sprawdź, czy data i czas urządzenia są poprawne, gdy błędy wygaśnięcia lub certyfikatu sugerują problem z zegarem. Nie zmieniaj zegara, aby przedłużyć dostęp. Zasady wygaśnięcia i konta po stronie serwera pozostają pod kontrolą właściciela usługi, a nieprawidłowy zegar może powodować dodatkowe awarie.
Wykorzystaj ukierunkowane oczyszczanie danych
Jeśli aplikacja dokumentuje sposób na wyczyszczenie danych przeglądania na dotkniętej stronie, zrozum, co zostanie usunięte, zanim ją użyjesz. Może to wylogować cię, usunąć preferencje lub usunąć sesję potrzebną przez inną funkcję. Najpierw zanotuj obecny objaw, aby móc ocenić, czy reset pomógł.
Następnie spróbuj ponownie zalogować się przez wspierany sposób logowania na stabilnym połączeniu. Używaj tej samej aplikacji i konta. Jeśli problem pojawi się od razu, przestań powtarzać ten sam reset i zapytaj zespół wsparcia serwisu lub aplikacji o zaobserwowany etap.
Nie twierdź, że ponowna instalacja zawsze usuwa wszystkie pliki cookie lub poświadczenia. Zachowanie przechowywania i tworzenia kopii zapasowych różni się w zależności od aplikacji i platformy. Szeroka reinstalacja może również usunąć przydatną lokalną konfigurację. Używaj najmniejszego udokumentowanego działania, które rozwiązuje problematyczny kontekst i bezpiecznie przechowuj prywatne informacje źródłowe.
Oddziel Stan Konta od Kompatybilności Mediów
Prawidłowa sesja internetowa nie gwarantuje odtwarzania wideo. Usługa może wymagać wsparcia DRM, określonych kodeków lub zatwierdzonej aplikacji. Odwrotnie, publiczna wersja próbna może działać, podczas gdy treści dostępne tylko dla kont pozostają niedostępne. Testuj stronę konta i etapy mediów osobno.
Zobacz dlaczego wideo w sieci różni się na różnych ekranach dla tego rozróżnienia. Czarny zewnętrzny ekran może być ograniczeniem wyjścia, a nie brakującym ciasteczkiem. Importowanie listy odtwarzania to także inny proces niż utrzymywanie logowania na stronie internetowej.
Jeżeli aplikacja taka jak CarCast zawiera powierzchnię przeglądania w twojej obecnej wersji, oceń wyłącznie jej udokumentowane zachowanie. Nie zakładaj, że dzieli ciasteczka Safari, obsługuje każdego dostawcę tożsamości ani może otworzyć każdą chronioną usługę streamingową. To są odrębne twierdzenia produktów i usług wymagające dowodów.
Zamknij sesję celowo
Na współdzielonym sprzęcie używaj kontroli wylogowania witryny oraz udokumentowanych w aplikacji mechanizmów kontroli danych w zależności od potrzeby. Zamknięcie karty lub zakończenie sesji z lustrzanym widokiem może pozostawić aktywną sesję konta w tle. Sprawdź odbiornik oraz telefon, jeśli zalogowałeś się bezpośrednio na więcej niż jednym urządzeniu.
Dla rutyny przygotowawczej skupionej na bezpieczeństwie, przeczytaj bezpieczniejsze logowanie w aplikacji. Przy prośbie o pomoc udostępnij wersje aplikacji i systemu, dotknięty etap oraz komunikat o błędzie, z którego usunięto wrażliwe informacje. Nigdy nie wysyłaj surowych ciasteczek, tokenów dostępowych ani pełnych URL-i zawierających dane uwierzytelniające.
Zachowanie sesji staje się łatwiejsze do diagnozowania, gdy kontekst jest wyraźny. Zidentyfikuj, która aplikacja przechowuje stan, która usługa kontroluje wygasanie oraz które żądanie się nie powiodło, a następnie zastosuj ukierunkowaną korektę zamiast traktować wszystkie powtarzające się monity jako ten sam błąd przeglądarki.
Źródła
Powiązane artykuły


Twoje własne multimedia.
Poznaj CarCast na iPhone’a z własnymi legalnymi źródłami i obsługiwanymi ekranami.