Vidéo et diffusion
Connexions Plus Sûres dans un Navigateur Intégré à l'Application
Vérifiez les domaines, les invites d'authentification et la gestion des sessions avant de vous connecter à un service via un navigateur intégré dans une application sur un affichage partagé ou lié à un véhicule.
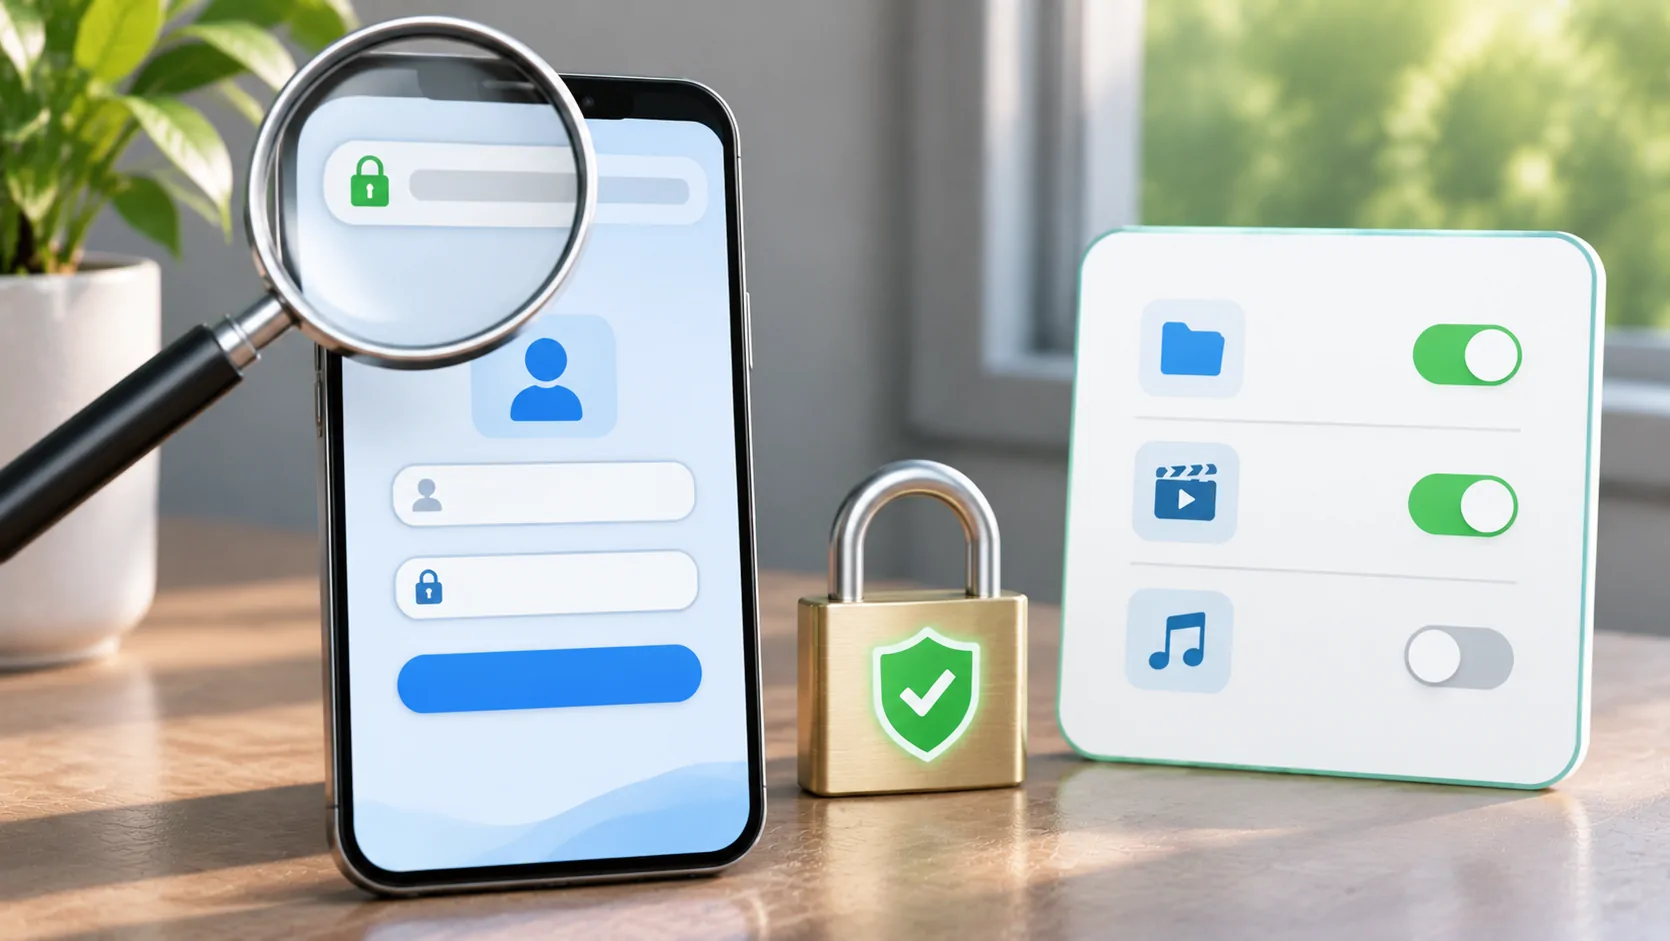
Avant de vous connecter à un service via un navigateur intégré dans une application, vérifiez la destination, identifiez la méthode d'authentification et considérez où la session restera stockée. Une page intégrée peut ressembler au site Web normal du service tout en s'exécutant à l'intérieur d'une autre application. Son apparence seule n'établit pas l'origine ni la gestion de la session par l'application.
Utilisez un système pris en charge ou une connexion via navigateur externe lorsque le service le propose. Pour un affichage partagé ou lié au véhicule, effectuez la configuration sensible en privé pendant que vous êtes garé et confirmez comment vous déconnecter ensuite. N’entrez pas de codes de récupération de compte ou de mots de passe sur une page dont vous ne pouvez pas vérifier la destination.
Identifier la page et son origine
Vérifiez le nom d'hôte réel avant de saisir vos identifiants. Un nom de service dans le titre d’une page, un logo ou un en-tête décoratif n’est pas le même que l’origine dans l’adresse. Méfiez-vous des fautes de frappe, des sous-domaines inattendus et des liens qui s’ouvrent à un endroit différent de leur étiquette.
HTTPS protège le transport vers le serveur nommé, mais il ne prouve pas que l'opérateur est le service que vous souhaitiez. Un site qui s'y ressemble peut également utiliser HTTPS. Si l'interface intégrée n'expose pas suffisamment d'informations sur l'adresse pour vérifier la destination, utilisez le chemin de connexion externe documenté du service plutôt que de deviner.
Ouvrez le service officiel de manière indépendante lorsque nécessaire au lieu de suivre un lien de connexion inconnu provenant d'une playlist, d'une publicité ou d'un message. Ne collez pas d'URL de médias privés dans un champ de recherche pour trouver une page de connexion ; l'URL elle-même peut contenir des informations d'accès au compte.
Comprendre pourquoi l'authentification peut quitter l'application
Pour les flux OAuth des applications natives, RFC 8252 recommande un agent utilisateur externe plutôt qu'un agent utilisateur intégré. Cette recommandation concerne une architecture d'authentification particulière ; elle ne signifie pas que chaque page web ou toute navigation intégrée est le même type de flux OAuth.
Apple's Documentation ASWebAuthenticationSession décrit une session d'authentification système que les applications peuvent utiliser. Qu'une application particulière l'implémente doit être vérifié à partir du comportement actuel et de la documentation de cette application. Ne prétendez pas que CarCast utilise un cadre d'authentification spécifique sans preuve.
Un flux légitime peut brièvement ouvrir une page contrôlée par le système et revenir à l'application. Vérifiez la destination et l'accès demandé pendant cette transition. Si le service bloque la connexion intégrée, suivez son itinéraire pris en charge plutôt que de modifier les chaînes de l'agent utilisateur ou d'extraire des cookies pour imiter un autre environnement.
Examinez l'accès demandé
Une connexion peut faire plus que confirmer un mot de passe. Une page de consentement peut demander l'accès aux informations du compte ou à d'autres ressources. Lisez l'étendue et l'application nommée avant de l'approuver. Une demande inattendue d'accès étendu au compte mérite d'être examinée dans la documentation officielle du service.
Ne supposez pas qu'un fournisseur d'identité familier rend chaque application demandant l'accès digne de confiance. Le fournisseur d'identité et l'application recevant l'autorisation sont des parties distinctes. Vérifiez les deux. Si la tâche consiste simplement à regarder une vidéo légale, comprenez pourquoi toute autorisation supplémentaire est nécessaire.
Gardez les mots de passe, les codes à usage unique et les informations de récupération à l'écart des vues miroir. Un champ de mot de passe peut masquer les caractères tapés tandis qu'une notification d'authentification entrante révèle le code. Passez en revue miroir de la confidentialité avant de commencer une session visible par l'audience, y compris le sélecteur d'applications du téléphone et les aperçus de notifications.
Reconnaître les magasins de sessions séparés
Se connecter à un site dans Safari ne garantit pas qu'un navigateur intégré non lié partage cette session. Une application peut utiliser un magasin de cookies ou un contexte de navigation différent. Inversement, un flux d'authentification système peut avoir sa propre relation documentée avec les sessions de navigateur existantes.
Guide des cookies de MDN explique comment les cookies prennent en charge l'état sur le web. Une session de compte peut persister jusqu'à ce que le site ou le client l'expire ou la supprime. Fermer une page visible n'est pas nécessairement la même chose que se déconnecter ou supprimer les données de session stockées.
Si une boucle de connexion se produit, ne supprimez pas immédiatement tous les navigateurs sur le téléphone. Identifiez d'abord quel contexte échoue. Une réinitialisation ciblée et documentée de la session est plus utile qu'une réinitialisation générale qui supprime des comptes non liés et rend le comportement initial plus difficile à reproduire.
Évitez les contournements de mot de passe
Ne transmettez pas votre mot de passe à un développeur de jeu ni ne le collez dans un formulaire de support générique simplement parce qu'un site Web ne parvient pas à se connecter. Un service légitime doit documenter la voie de compte supportée. Si un fournisseur fournit des identifiants spécifiques à l'application, distinguez-les de votre compte principal de messagerie ou d'identité.
Évitez de copier des cookies, des jetons porteurs ou des en-têtes d'authentification cachés d'une autre application pour contourner une connexion non prise en charge. Ces valeurs peuvent permettre l'accès sans demander un autre mot de passe et peuvent être destinées à une seule session. Elles doivent être protégées comme des informations d'identification, et non traitées comme des textes de dépannage inoffensifs.
Lorsque qu'un site web refuse l'environnement intégré, utilisez l'application officielle ou le flux de travail de navigateur documenté. La compatibilité est une vraie contrainte. Un lecteur multimédia ne peut pas garantir que chaque connexion tierce, système DRM et politique de compte fonctionne à l'intérieur de sa surface de navigation.
Terminer la session sur un équipement partagé
Utilisez le contrôle de déconnexion du service lorsque vous avez terminé sur un récepteur ou un appareil partagé. Ensuite, suivez la méthode documentée de l'application pour effacer ses données de navigation si cela est nécessaire pour le cadre partagé. La déconnexion et la suppression des données ont des effets différents et ne doivent pas être confondues.
Vérifiez si les autorisations de compte restent actives sur le service. Certaines autorisations peuvent être examinées ou révoquées depuis la page de sécurité du compte. Mettre fin à un miroir ou fermer le lecteur ne révoque pas automatiquement toutes les autorisations accordées lors d'un flux de connexion.
Examinez également ce qui reste visible sur l'écran récepteur. Un écran de compte figé ou un aperçu de page récente peut divulguer des informations après la fin du partage en direct. Remettez l'affichage sur un contenu inoffensif avant de quitter l'équipement partagé, et gardez le téléphone privé pendant l'exécution de toutes les vérifications finales du compte.
Signaler les échecs de connexion sans divulguer de secrets
Fournissez le nom du service, la version de l'application, la version du système d'exploitation, l'étape de l'échec et le message exact. Indiquez si le même compte fonctionne via le canal officiel pris en charge par le service. Masquez les codes, adresses email, identifiants de session et paramètres de requête dans les captures d'écran.
Pour les invites de connexion répétées ou les sessions disparaissant, voir cookies du navigateur intégré. Un problème de session est différent d'un mot de passe incorrect ou d'un environnement d'authentification bloqué. Identifiez cette distinction avant de modifier les paramètres du compte.
Une connexion plus sûre est celle dont vous pouvez comprendre l'origine, la permission demandée et la session lifetime. Suivez le chemin d'authentification pris en charge par le service et vérifiez l'état final, plutôt que de vous fier à une page familière à l'apparence connue mais dans un conteneur inconnu.
Sources
Articles associés


Vos propres contenus.
Découvrez CarCast pour iPhone avec vos sources autorisées et des écrans compatibles.