वीडियो और कास्टिंग
इन-ऐप ब्राउज़र में कुकीज़ और लॉगिन सत्र
समझें कि इन-ऐप ब्राउज़र में अलग कुकीज़ क्यों हो सकती हैं, बार-बार साइन-इन क्यों करना पड़ता है और सत्र क्यों खो जाता है, और खाता टोकन को उजागर किए बिना लक्षित समस्या निवारण का उपयोग करें।
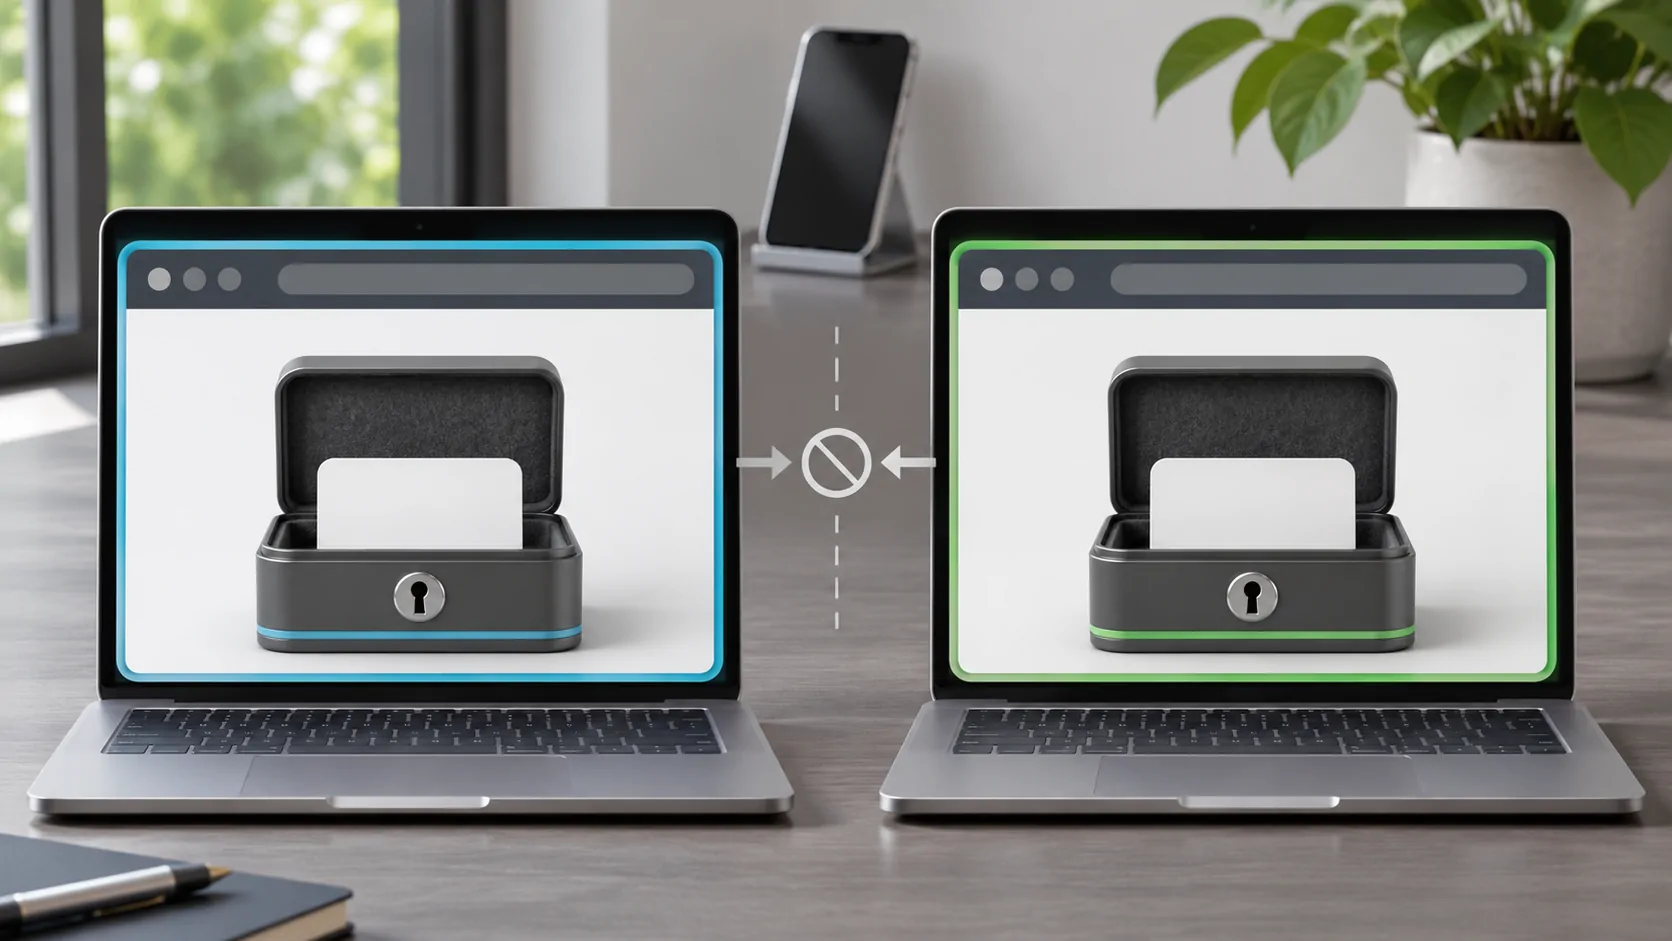
एक इन-ऐप ब्राउज़र की कुकी स्टोर और सत्र संदर्भ सफारी या किसी अन्य फुल ब्राउज़र से अलग हो सकता है। इसलिए एक खाता एक सतह पर साइन इन हो सकता है लेकिन दूसरी पर पासवर्ड पूछ सकता है। बार-बार प्रॉम्प्ट्स समाप्ति, अवरुद्ध स्टोरेज, असमर्थित लॉगिन फ्लो या सेवा द्वारा सत्र अमान्य करने से भी आ सकते हैं।
डेटा साफ़ करने से पहले विफल संदर्भ की पहचान करें। एक व्यापक रीसेट गैर-संबंधित खातों को हटा सकता है बिना वास्तविक समस्या को ठीक किए। वाहन-संबंधित ब्राउज़िंग के लिए, संवेदनशील साइन-इन पूरे होने तक कार रोककर ही करें और ऑडियंस-देखने वाले डिस्प्ले पर खाता स्क्रीन या प्रमाणीकरण कोड दिखाने से बचें।
एक सत्र के लिए कुकी क्या करती है
कुकी ब्राउज़र और सर्वर द्वारा निर्धारित नियमों के तहत वेब अनुरोधों से जुड़ी एक स्थिति होती है। एक साइट इसे लॉगिन के बाद सत्र को पहचानने के लिए उपयोग कर सकती है। MDN का कुकी गाइड ऐसे गुणों को समझाता है जो दायरा, सुरक्षा और lifetime को प्रभावित करते हैं।
कुकी स्वभाव से पासवर्ड नहीं होती, लेकिन एक सत्र कुकी फिर भी पहुँच प्रदान कर सकती है। इसके मान को संवेदनशील मानें। इसे सपोर्ट टिकट, सार्वजनिक डीबगिंग पेज या किसी अन्य एप्लिकेशन में कॉपी करना खाता उजागर कर सकता है भले ही आप मूल पासवर्ड कभी साझा न करें।
वेबसाइटें अन्य संग्रहण तंत्र और सर्वर-साइड सत्र रिकॉर्ड भी उपयोग कर सकती हैं। इसलिए, एक कुकी को हटाना सार्वभौमिक साइन-आउट विधि नहीं है, और एक दिखाई देने वाला लॉगिन लूप केवल यह साबित नहीं करता कि केवल कुकीज़ इसके लिए जिम्मेदार हैं। सेवा की दस्तावेजीकृत खाता और ब्राउज़र आवश्यकताएँ प्रासंगिक रहती हैं।
क्यों एक अन्य ब्राउज़र में साइन इन किया जा सकता है
अलग ऐप और ब्राउज़िंग संदर्भ अलग भंडारण रख सकते हैं। एक पूर्ण ब्राउज़र लॉगिन जरूरी नहीं कि एम्बेडेड वेब व्यू में संचारित हो। एक ऐप का सिस्टम प्रमाणीकरण सत्र अपनी स्वयं की दस्तावेजीकृत व्यवहार हो सकता है। Apple का ASWebAuthenticationSession दस्तावेज़ीकरण एक समर्थित प्रमाणीकरण तंत्र का वर्णन करता है, हर ऐप के कार्यान्वयन का नहीं।
यह अलगाव जानबूझकर किया गया और उपयोगी हो सकता है। यह आपको यह मानने से रोकता है कि हर ऐप जो वेबसाइट दिखा रही है, स्वचालित रूप से आपके सभी ब्राउज़र सत्रों को प्राप्त कर लेगी। इसका अर्थ यह भी हो सकता है कि एक वैध अतिरिक्त साइन-इन समर्थित मार्ग के माध्यम से आवश्यक है।
शेयरिंग को जबरदस्ती करने के लिए कुकीज़ को मैन्युअल रूप से स्थानांतरित न करें। जांचें कि क्या सेवा एम्बेडेड वातावरण का समर्थन करती है और क्या ऐप दस्तावेजीकृत बाहरी साइन-इन प्रदान करती है। यदि कोई सेवा उस वातावरण को अस्वीकार करती है, तो किसी अन्य ब्राउज़र का नकल करने का प्रयास करने के बजाय इसके आधिकारिक मार्ग का उपयोग करें।
सामान्य सत्र-असफलता पैटर्न को पहचानें
निष्क्रियता की अवधि के बाद समाप्त होने वाला एक सत्र समाप्ति नीति को दर्शा सकता है। क्रेडेंशियल्स दर्ज करने के तुरंत बाद आने वाला एक लूप रीडायरेक्ट्स, स्टोरेज प्रतिबंध या असमर्थित प्रमाणीकरण प्रवाह में शामिल हो सकता है। जब भी ऐप बंद होता है, तब गायब होने वाला सत्र गैर-स्थायी ब्राउज़िंग संदर्भ से संबंधित हो सकता है, लेकिन इसे मानने की बजाय जाँच की जानी चाहिए।
सटीक अनुक्रम और समय को रिकॉर्ड करें। क्या सेवा लॉगिन की पुष्टि करती है और फिर साइन-इन पृष्ठ पर लौट आती है? क्या सिर्फ़ वीडियो फेल होता है जबकि खाता पृष्ठ लॉग इन रहने के बावजूद रहता है? क्या यह समस्या केवल एक सेवा को प्रभावित करती है या उस ऐप के हर साइट को? ये भेद सही दोष का पता लगाने में मदद करते हैं।
बिना यह देखे कि क्या बदलता है, बार-बार पासवर्ड डालने से बचें। बार-बार प्रयास करने से अकाउंट सुरक्षा सक्रिय हो सकती है और पहली त्रुटि छिप सकती है। पासवर्ड रीसेट करने या बदलने से पहले सेवा के समर्थित आधिकारिक रास्ते से खाते को काम करता हुआ जांच लें।
स्कोप, रीडायरेक्ट और समय जांचें
कुकीज़ का डोमेन और पाथ स्कोप होता है, इसलिए एक स्थान के लिए सेट किया गया सेशन हर असंबंधित होस्ट के लिए उपलब्ध नहीं होता। एक लॉगिन जो डोमेन के बीच चलता है, उसे सही तरीके से प्रमाणीकरण ले जाने के लिए सेवा के समर्थित डिज़ाइन की आवश्यकता होती है। क्रॉस-साइट अनुरोधों के आसपास ब्राउज़र नियम भी परिणाम को प्रभावित कर सकते हैं।
HTTP संज्ञाएँ मूल अनुरोध और रीडायरेक्ट संदर्भ का वर्णन करता है। लॉगिन पेज पर रीडायरेक्ट एक सफल मीडिया प्रतिक्रिया के समान नहीं है, भले ही दोनों अंत में 200 स्थिति उत्पन्न करें। वास्तविक गंतव्य और प्रतिक्रिया महत्वपूर्ण हैं।
जब समाप्ति या प्रमाणपत्र त्रुटियाँ घड़ी की समस्या का संकेत दें, तो डिवाइस की तारीख और समय सही हैं या नहीं, यह जांचें। पहुंच बढ़ाने के लिए घड़ी न बदलें। सर्वर-साइड की समाप्ति और खाता नियम सेवा मालिक के नियंत्रण में रहते हैं, और गलत घड़ी अतिरिक्त असफलताएँ उत्पन्न कर सकती है।
लक्षित डेटा मिटाना उपयोग करें
यदि ऐप प्रभावित साइट के ब्राउज़िंग डेटा को साफ़ करने का तरीका दस्तावेज करता है, तो इसे उपयोग करने से पहले समझें कि यह क्या हटा सकता है। यह आपको साइन आउट कर सकता है, प्राथमिकताएँ हटा सकता है या किसी अन्य फीचर के लिए आवश्यक सत्र को हटा सकता है। पहले वर्तमान लक्षण को रिकॉर्ड करें ताकि आप मूल्यांकन कर सकें कि रिसेट से मदद मिली या नहीं।
फिर स्थिर कनेक्शन पर समर्थित लॉगिन मार्ग के माध्यम से पुनः प्रयास करें। वही ऐप और खाता रखें। यदि समस्या तुरंत लौटती है, तो एक ही रिसेट दोहराना बंद करें और देखें गए चरण के बारे में सेवा या ऐप समर्थन टीम से पूछें।
यह दावा न करें कि पुनर्स्थापना हमेशा हर कुकी या क्रेडेंशियल को साफ़ करती है। संग्रहण और बैकअप व्यवहार ऐप और प्लेटफ़ॉर्म के अनुसार भिन्न होते हैं। व्यापक पुनर्स्थापना उपयोगी स्थानीय कॉन्फ़िगरेशन को भी हटा सकती है। विफल संदर्भ को संबोधित करने वाली सबसे छोटी दस्तावेज़ीकृत कार्रवाई का उपयोग करें, और निजी स्रोत जानकारी को सुरक्षित रूप से सुरक्षित रखें।
खाता स्थिति को मीडिया संगतता से अलग करें
एक मान्य वेब सत्र वीडियो प्लेबैक की गारंटी नहीं देता है। सेवा के लिए DRM समर्थन, विशेष कोडेक या अनुमोदित ऐप की आवश्यकता हो सकती है। इसके विपरीत, एक सार्वजनिक पूर्वावलोकन चलता है जबकि केवल खाते के लिए उपलब्ध सामग्री अनुपलब्ध रहती है। खाता पृष्ठ और मीडिया स्टेज को अलग से जांचें।
उस अंतर के लिए क्यों वेब वीडियो स्क्रीन के अनुसार भिन्न होता है देखें। एक काला बाहरी डिस्प्ले आउटपुट प्रतिबंध हो सकता है, न कि किसी गायब कुकी का संकेत। प्लेलिस्ट आयात करना भी वेबसाइट लॉगिन बनाए रखने से अलग कार्यप्रवाह है।
यदि ऐसा ऐप जैसे कि CarCast आपकी वर्तमान संस्करण में ब्राउज़िंग सतह शामिल करता है, तो केवल इसकी प्रलेखित व्यवहार का मूल्यांकन करें। यह न मानें कि यह Safari कुकी साझा करता है, हर पहचान प्रदाता का समर्थन करता है या हर सुरक्षित स्ट्रीमिंग सेवा खोल सकता है। ये अलग उत्पाद और सेवा दावे हैं जिनके लिए सबूत की आवश्यकता होती है।
सत्र को जानबूझकर बंद करें
साझा उपकरणों पर, साइट के साइन-आउट नियंत्रण और एप्लिकेशन के प्रलेखित डेटा नियंत्रणों का उपयुक्त रूप से उपयोग करें। किसी टैब को बंद करना या मिरर को समाप्त करना अंतर्निहित खाता सत्र को सक्रिय छोड़ सकता है। यदि आपने सीधे एक से अधिक उपकरणों पर साइन-इन किया है, तो रिसीवर के साथ-साथ फोन की भी जांच करें।
सुरक्षा-केंद्रित तैयारी प्रक्रिया के लिए, एप्लिकेशन में सुरक्षित साइन-इन पढ़ें। सहायता का अनुरोध करते समय, एप और सिस्टम संस्करण, प्रभावित चरण और संवेदनशील जानकारी हटाकर त्रुटि संदेश साझा करें। कभी भी रॉ कुकीज, बेयरर टोकन या पूर्ण क्रेडेंशियल युक्त URL भेजें नहीं।
सत्र का व्यवहार तब अधिक आसानी से निदान किया जा सकता है जब संदर्भ स्पष्ट हो। यह पहचानें कि कौन सा एप स्टेट को स्टोर करता है, कौन सी सेवा एक्सपायरी नियंत्रित करती है और कौन सा अनुरोध विफल होता है, फिर सभी बार-बार आने वाले प्रॉम्प्ट को समान ब्राउज़र दोष मानने के बजाय लक्षित सुधार लागू करें।
स्रोत
संबंधित लेख


आपका अपना मीडिया।
अपने अधिकृत स्रोतों और समर्थित डिस्प्ले के साथ iPhone के लिए CarCast के बारे में जानें।