Video och överföring
Cookies och inloggningssessioner i en inbyggd webbläsare
Förstå varför inbyggda webbläsare kan ha separata cookies, upprepade inloggningar och sessionsförlust, och använd riktad felsökning utan att exponera kontotoken.
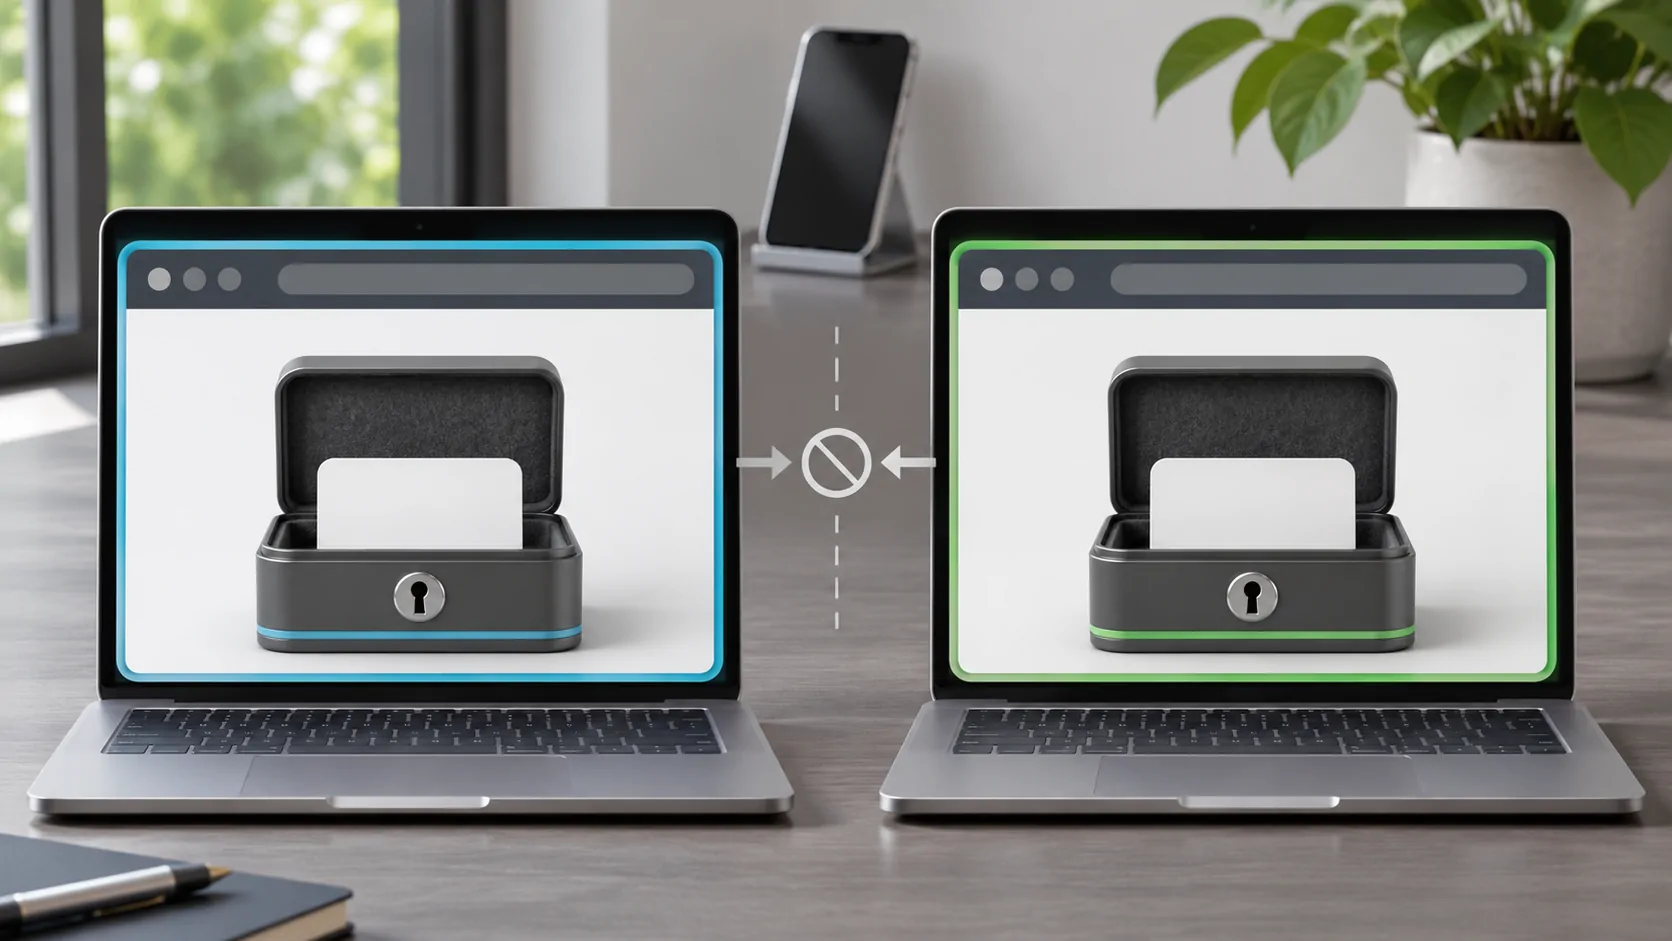
En inbyggd webbläsare kan ha en annan cookie-lagring och sessionskontext än Safari eller en annan fullständig webbläsare. Det är därför ett konto kan vara inloggat på en yta men be om ett lösenord på en annan. Upprepade uppmaningar kan också komma från utgång, blockerad lagring, ett ej stödt inloggningsflöde eller att tjänsten ogiltigförklarar sessionen.
Identifiera den felande kontexten innan du rensar data. En bred återställning kan ta bort orelaterade konton utan att lösa det faktiska problemet. För fordonsrelaterad surfning, genomför känsliga inloggningar medan du är parkerad och undvik att visa kontoskärmar eller autentiseringskoder på en display som är synlig för andra.
Vad en cookie gör för en session
En cookie är en del av tillstånd som är kopplat till webbförfrågningar enligt regler som sätts av webbläsaren och servern. En webbplats kan använda den för att känna igen en session efter inloggning. MDN:s cookieguide förklarar attribut som påverkar omfattning, säkerhet och lifetime.
En cookie är inte i sig ett lösenord, men en sessionscookie kan fortfarande ge åtkomst. Behandla dess värde som känsligt. Att kopiera den till en supportbiljett, offentlig felsökningssida eller en annan applikation kan exponera kontot även om du aldrig delar det ursprungliga lösenordet.
Webbplatser kan också använda andra lagringsmekanismer och serverbaserade sessionsposter. Därför är borttagning av en cookie inte en universell utloggningsmetod, och en synlig inloggningsloop är inte bevis på att enbart cookies är ansvariga. Tjänstens dokumenterade konton och webbläsarkrav förblir relevanta.
Varför en annan webbläsare kan vara inloggad
Olika appar och webbläsningskontexter kan hålla separat lagring. En fullständig webbläsarinloggning sprids inte nödvändigtvis till en inbäddad webbläsarvy. En apps systemautentiseringssession kan ha eget dokumenterat beteende. Apple:s ASWebAuthenticationSession-dokumentation beskriver en stödd autentiseringsmekanism, inte varje apps implementering.
Denna separation kan vara avsiktlig och användbar. Den förhindrar att du antar att varje app som visar en webbsida automatiskt ärver alla dina browsersessioner. Det kan också innebära att en legitim extra inloggning krävs via en stödd väg.
Överför inte cookies manuellt för att tvinga till delning. Kontrollera om tjänsten stöder den inbäddade miljön och om appen erbjuder en dokumenterad extern inloggning. Om en tjänst avvisar den miljön, använd dess officiella väg istället för att försöka utge dig för en annan webbläsare.
Känn igen vanliga mönster för sessionsfel
En session som avslutas efter en period av inaktivitet kan spegla utgångspolicyn. En loop direkt efter att man har angett uppgifterna kan innebära omdirigeringar, lagringsbegränsningar eller ett icke-understödt autentiseringsflöde. En session som försvinner varje gång appen stängs kan innebära ett icke-persistenta webbläsarkontext, men det måste kontrolleras snarare än antas.
Registrera den exakta sekvensen och tidpunkten. Bekräftar tjänsten inloggningen och återvänder sedan till inloggningssidan? Är det endast videon som misslyckas medan kontosidan förblir inloggad? Påverkar problemet en tjänst eller varje site i appen? Dessa skillnader hjälper till att lokalisera felet.
Undvik att ange lösenordet upprepade gånger utan att observera vad som förändras. Upprepade försök kan utlösa kontoskydd och dölja det första felet. Kontrollera att kontot fungerar via tjänstens stödjande officiella väg innan du återställer eller ändrar dess uppgifter.
Kontrollera omfång, vidarebefordringar och tid
Cookies har domän- och spårningsomfång, så en session som är inställd för en plats är inte tillgänglig för alla obundna värdar. En inloggning som flyttar mellan domäner behöver tjänstens stödjande design för att hantera autentiseringen korrekt. Webbläsarregler kring korssidiga förfrågningar kan också påverka resultatet.
HTTP-semantik beskriver den underliggande förfrågan och vidarebefordringskontexten. En omdirigering till en inloggningssida är inte samma sak som ett framgångsrikt mediasvar, även om båda ger en 200-status i slutet. Den faktiska destinationen och svaret är viktiga.
Kontrollera att enhetens datum och tid är korrekta när utgångsdatum eller certifikatfel tyder på ett klockproblem. Ändra inte klockan för att förlänga åtkomst. Serverns utgångsregler och kontoregler förblir under tjänstens ägares kontroll, och en felaktig klocka kan skapa ytterligare fel.
Använd riktad datarensning
Om appen dokumenterar ett sätt att rensa webbläsardata för den påverkade webbplatsen, förstå vad den tar bort innan du använder den. Den kan logga ut dig, ta bort inställningar eller radera en session som behövs av en annan funktion. Registrera det aktuella symptomet först så att du kan utvärdera om återställningen hjälpte.
Försök sedan igen via den stödda inloggningsvägen på en stabil anslutning. Behåll samma app och konto. Om problemet återkommer omedelbart, sluta upprepa samma återställning och fråga serviceteamet eller appsupporten om det observerade stadiet.
Påstå inte att ominstallation alltid rensar alla cookies eller autentiseringsuppgifter. Lagring och säkerhetskopieringsbeteende varierar mellan applikationer och plattformar. En omfattande ominstallation kan också ta bort användbar lokal konfiguration. Använd den minsta dokumenterade åtgärd som adresserar det fallerande sammanhanget och bevara privata källuppgifter på ett säkert sätt.
Separera kontotillstånd från mediekompatibilitet
En giltig webbsession garanterar inte videouppspelning. Tjänsten kan kräva DRM-stöd, särskilda codecs eller en godkänd app. Däremot kan en offentlig förhandsvisning spelas medan innehåll som endast är tillgängligt för konton förblir otillgängligt. Testa kontosidan och mediestadiet separat.
Se varför webbvideo skiljer sig mellan skärmar för den distinktionen. En svart extern skärm kan vara en utgångsbegränsning snarare än en saknad cookie. Att importera en spellista är också ett annat arbetsflöde än att bibehålla inloggning på en webbplats.
Om en app såsom CarCast inkluderar en surfytan i din nuvarande version, utvärdera endast dess dokumenterade beteende. Anta inte att den delar Safari-cookies, stöder varje identitetsleverantör eller kan öppna varje skyddad streamingtjänst. Det är separata produkt- och tjänstepåståenden som kräver bevis.
Stäng sessionen avsiktligt
På delad utrustning, använd webbplatsens utloggningskontroll och applikationens dokumenterade datakontroller vid behov. Att stänga en flik eller avsluta en spegling kan lämna den underliggande kontosessionen aktiv. Kontrollera mottagaren samt telefonen om du loggat in direkt på mer än en enhet.
För en säkerhetsfokuserad förberedelserutin, läs Säkrare inloggningar i appen. När du begär hjälp, dela app- och systemversioner, den berörda fasen och ett felmeddelande med känslig information borttagen. Skicka aldrig råa cookies, bärartoken eller fullständiga URL:er som innehåller autentiseringsuppgifter.
Sessionsbeteende blir enklare att diagnostisera när kontexten är tydlig. Identifiera vilken app som lagrar tillståndet, vilken tjänst som styr utgång och vilken begäran som misslyckas, och tillämpa sedan en riktad korrigering snarare än att behandla alla upprepade uppmaningar som samma webbläsarfel.
Källor
Relaterad läsning


Dina egna medier.
Upptäck CarCast för iPhone med källor du har rätt att använda och skärmar som stöds.