Video ve Aktarım
Uygulama İçi Tarayıcıda Daha Güvenli Girişler
Paylaşılan veya araçla ilgili bir ekranda uygulama içi tarayıcı üzerinden bir servise giriş yapmadan önce alan adlarını, kimlik doğrulama istemlerini ve oturum yönetimini kontrol edin.
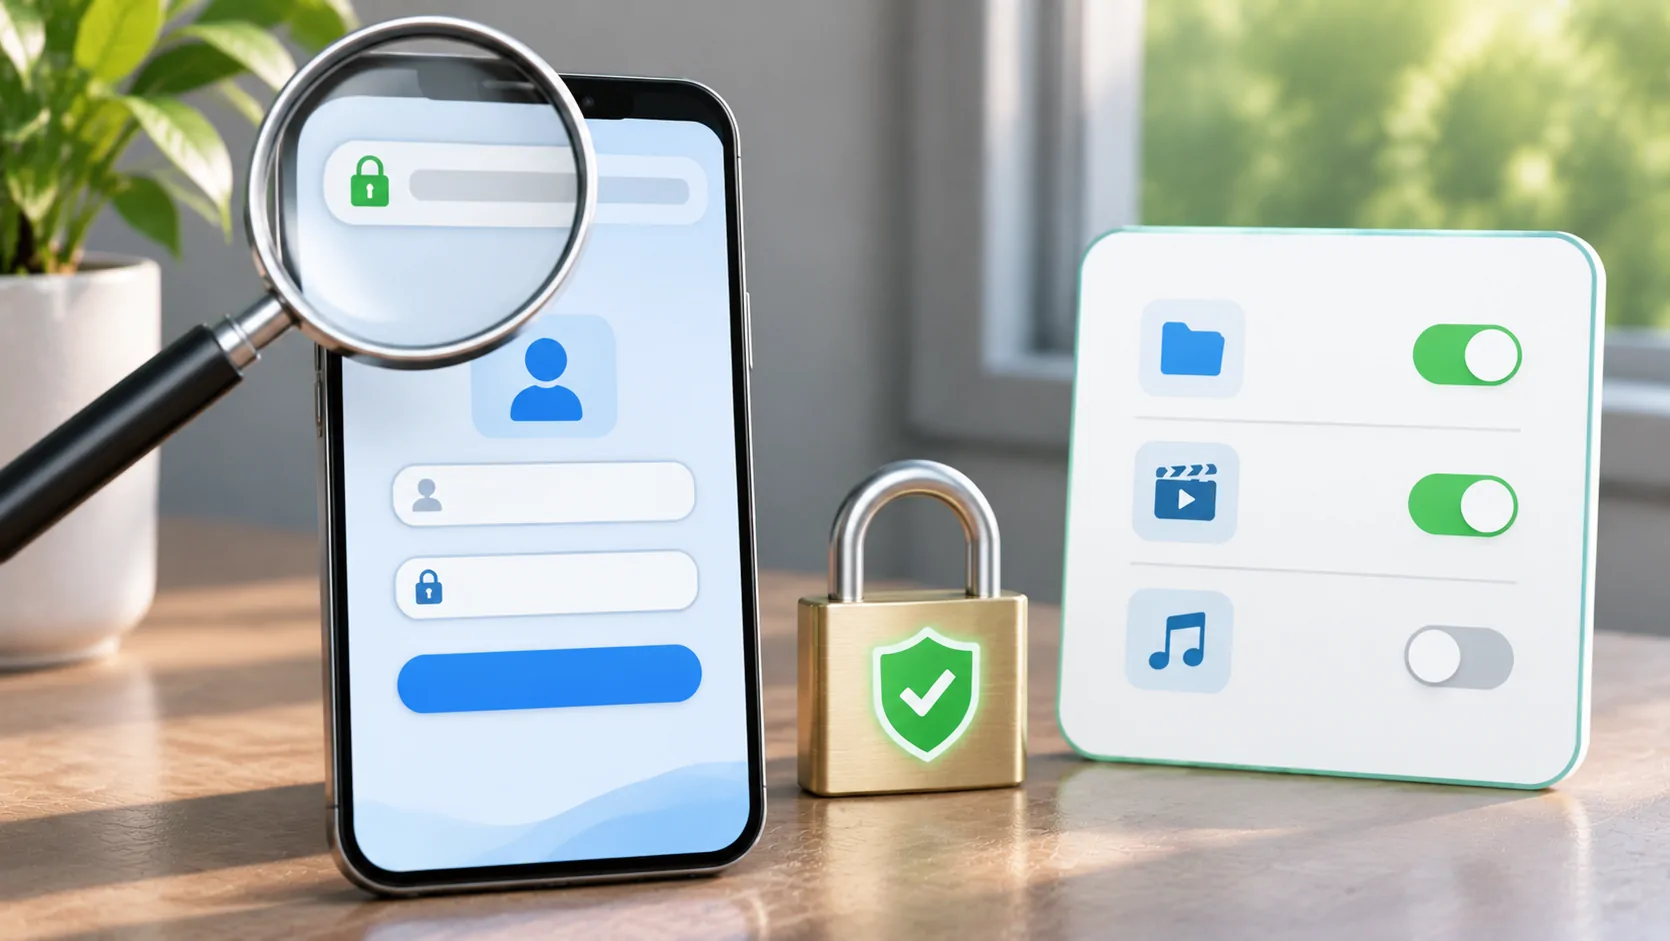
Uygulama içi tarayıcı üzerinden bir servise giriş yapmadan önce hedefi doğrulayın, kimlik doğrulama yöntemini belirleyin ve oturumun nerede saklanacağını göz önünde bulundurun. Gömülü bir sayfa, başka bir uygulama içinde çalışırken servisin normal web sitesine benzer görünebilir. Sadece görünümü, kaynağı veya uygulamanın oturumu nasıl yönettiğini belirlemez.
Hizmet bunu sunduğunda desteklenen bir sistem veya harici tarayıcı oturumu kullanın. Paylaşılan veya araçla ilgili bir ekranda hassas kurulumu özel olarak yapın ve park halindeyken bitirin, ardından oturumu nasıl kapatacağınızı doğrulayın. Hesap kurtarma kodlarını veya şifreleri, hedefini doğrulayamayacağınız bir sayfaya girmeyin.
Sayfayı ve Kaynağını Tanımlayın
Kimlik bilgilerini girmeden önce gerçek ana bilgisayar adını kontrol edin. Bir sayfa başlığındaki, logodaki veya dekoratif başlıktaki hizmet adı, adresteki kökenle aynı değildir. Yazım hatalarına, beklenmeyen alt alan adlarına ve etiketiyle farklı bir yerde açılan bağlantılara dikkat edin.
HTTPS, belirli bir sunucuya yapılan taşımayı korur, ancak operatörün sizin niyet ettiğiniz hizmet olduğunu kanıtlamaz. Benzer görünen bir site de HTTPS kullanabilir. Gömülü arayüz, hedefi doğrulamak için yeterli adres bilgisi sunmuyorsa, tahmin etmek yerine hizmetin belgelenmiş harici giriş yolunu kullanın.
Bir oynatma listesi, reklam veya mesajdaki tanımadığınız bir giriş bağlantısını takip etmek yerine gerektiğinde resmi hizmeti bağımsız olarak açın. Giriş sayfasını bulmak için özel medya URL’lerini arama alanına yapıştırmayın; URL’nin kendisi hesap erişim bilgilerini içerebilir.
Kimlik Doğrulamanın Neden Uygulamadan Çıkabileceğini Anlayın
Yerel uygulama OAuth akışları için, RFC 8252, gömülü bir kullanıcı aracısı yerine harici bir kullanıcı aracısı önerir. Bu rehber belirli bir kimlik doğrulama mimarisini ilgilendirir; bu, her web sayfasının veya tüm gömülü taramanın aynı tür OAuth akışı olduğu anlamına gelmez.
Apple'in ASWebAuthenticationSession belgeleri, uygulamaların kullanabileceği bir sistem kimlik doğrulama oturumunu tanımlar. Belirli bir uygulamanın bunu uygulayıp uygulamadığı, o uygulamanın mevcut davranışı ve belgeleri üzerinden doğrulanmalıdır. CarCast'in belirli bir kimlik doğrulama çerçevesini kullandığını kanıt olmadan iddia etmeyin.
Meşru bir akış, kısa süreli olarak sistem kontrollü bir sayfa açabilir ve uygulamaya geri dönebilir. Bu geçiş sırasında hedefi ve talep edilen erişimi kontrol edin. Hizmet gömülü girişi engelliyorsa, kullanıcı aracısı dizelerini değiştirmek veya çerezleri çıkararak başka bir ortamı taklit etmek yerine desteklenen yolu izleyin.
Talep Edilen Erişimi Gözden Geçirin
Bir oturum açma, bir şifreyi doğrulamaktan daha fazlasını yapabilir. Bir onay sayfası, hesap bilgilerine veya diğer kaynaklara erişim talep edebilir. Onaylamadan önce kapsamı ve belirtilen uygulamayı okuyun. Beklenmedik bir şekilde geniş hesap erişimi talep eden bir istek, hizmetin resmi dokümantasyonu aracılığıyla incelenmelidir.
Tanıdık bir kimlik sağlayıcısının her talep eden uygulamayı güvenilir yaptığı varsayılmamalıdır. Kimlik sağlayıcı ve izni alan uygulama ayrı taraflardır. Her ikisini de kontrol edin. Eğer görev yalnızca yasal bir video izlemekse, herhangi bir ek iznin neden gerekli olduğunu anlayın.
Parolaları, tek seferlik kodları ve kurtarma bilgilerini aynalı ekranlardan uzak tutun. Bir parola alanı yazılan karakterleri gizleyebilirken gelen bir kimlik doğrulama bildirimi kodu ortaya çıkarabilir. gizliliği yansıtma'i, telefonun uygulama değiştiricisi ve bildirim önizlemeleri de dahil olmak üzere, izleyiciye görünür bir oturuma başlamadan önce gözden geçirin.
Ayrı Oturum Depolarını Tanıyın
Safari'de bir siteye giriş yapmak, ilgisiz bir uygulama içi tarayıcının aynı oturumu paylaştığı anlamına gelmez. Bir uygulama farklı bir çerez deposu veya tarama bağlamı kullanabilir. Tersine, bir sistem kimlik doğrulama akışı, mevcut tarayıcı oturumlarıyla kendi belgelenmiş ilişkiye sahip olabilir.
MDN'nin çerez kılavuzu, çerezlerin web üzerinde durumu nasıl desteklediğini açıklar. Bir hesap oturumu, site veya istemci süresi dolana veya temizlene kadar devam edebilir. Görünür bir sayfayı kapatmak, oturumu kapatmak veya saklanan oturum verilerini silmekle aynı şey değildir.
Eğer bir oturum açma döngüsü meydana gelirse, telefonunuzdaki tüm tarayıcıları hemen temizlemeyin. Önce hangi bağlamın başarısız olduğunu belirleyin. Hedeflenmiş, belgelenmiş bir oturum sıfırlaması, ilgisiz hesapları kaldıran ve orijinal davranışın tekrar oluşturulmasını zorlaştıran geniş bir sıfırlamadan daha faydalıdır.
Kimlik Bilgisi Çözümlerinden Kaçının
Bir web sitesi girişinin başarısız olduğu durumlarda şifrenizi bir oyun geliştiricisine göndermeyin veya genel bir destek formuna yapıştırmayın. Meşru bir servis, desteklenen hesap yolunu belgelendirmelidir. Bir sağlayıcı uygulamaya özel kimlik bilgileri sağlıyorsa, bunları ana e-posta veya kimlik hesabınızdan ayırın.
Desteklenmeyen bir girişten kaçınmak için başka bir uygulamadan çerezleri, taşıyıcı belirteçleri veya gizli kimlik doğrulama başlıklarını kopyalamaktan kaçının. Bu değerler başka bir parola girmeden erişim sağlayabilir ve tek bir oturum için amaçlanmış olabilir. Bunlar, zararsız sorun giderme metni gibi değil, kimlik bilgileri gibi korunmalıdır.
Bir web sitesi gömülü ortamı reddettiğinde, resmi uygulamayı veya belgelerde belirtilen tarayıcı iş akışını kullanın. Uyumluluk gerçek bir kısıtlamadır. Bir medya oynatıcı, her üçüncü taraf girişinin, DRM sisteminin ve hesap politikasının kendi tarayıcı yüzeyi içinde çalışacağını garanti edemez.
Ortak Ekipman Üzerinde Oturumu Sonlandırın
Paylaşılan bir alıcı veya cihazda işiniz bittikten sonra servisin çıkış kontrolünü kullanın. Ardından, paylaşılan ayar için gerekliyse, uygulamanın tarayıcı verilerini temizleme için belgelenmiş yöntemini izleyin. Çıkış yapma ve veri silme farklı etkilere sahiptir ve karıştırılmamalıdır.
Hesap izinlerinin hizmette aktif kalıp kalmadığını kontrol edin. Bazı yetkilendirmeler hesap güvenlik sayfasından gözden geçirilebilir veya iptal edilebilir. Bir aynayı sonlandırmak veya oynatıcıyı kapatmak, giriş akışı sırasında verilen her izinleri otomatik olarak iptal etmez.
Ayrıca, alıcı ekranda nelerin görünür olduğunu inceleyin. Donmuş bir hesap ekranı veya son sayfa önizlemesi, canlı paylaşım sona erdikten sonra bilgi açığa çıkarabilir. Paylaşılan ekipmanı terk etmeden önce ekranı zararsız içeriğe geri döndürün ve herhangi bir son hesap kontrolünü tamamlarken telefonu özel tutun.
Gizli Bilgileri Açığa Vurmadan Giriş Hatalarını Bildirin
Hizmet adını, uygulama sürümünü, işletim sistemi sürümünü, hata aşamasını ve kesin mesajı sağlayın. Aynı hesabın hizmetin desteklediği resmi yol üzerinden çalışıp çalışmadığını belirtin. Ekran görüntülerinden kodları, e-posta adreslerini, oturum kimliklerini ve sorgu parametrelerini sansürleyin.
Tekrarlayan giriş istemleri veya kaybolan oturumlar için uygulama içi tarayıcı çerezleri'e bakın. Bir oturum sorunu, yanlış parola veya engellenmiş bir kimlik doğrulama ortamından farklıdır. Hesap ayarlarını değiştirmeden önce bu farkı belirleyin.
Daha güvenli bir giriş, kaynağını, istenen izni ve oturum lifetime'yi anlayabileceğiniz giriştir. Servisin desteklediği kimlik doğrulama yolunu izleyin ve son durumu doğrulayın, tanıdık görünen fakat alışılmadık bir kapsayıcı içindeki sayfaya güvenmeyin.
Kaynaklar
İlgili yazılar


Kendi medyanız.
Yetkili olduğunuz kaynaklar ve desteklenen ekranlarla iPhone için CarCast’i keşfedin.