IPTV e multimédia
VPN ou Encaminhamento de Portas para um Servidor de Media Pessoal?
Compare uma VPN privada e o encaminhamento de portas para um servidor de media pessoal, incluindo acessibilidade, TLS, contas, manutenção e limitações de clientes móveis.
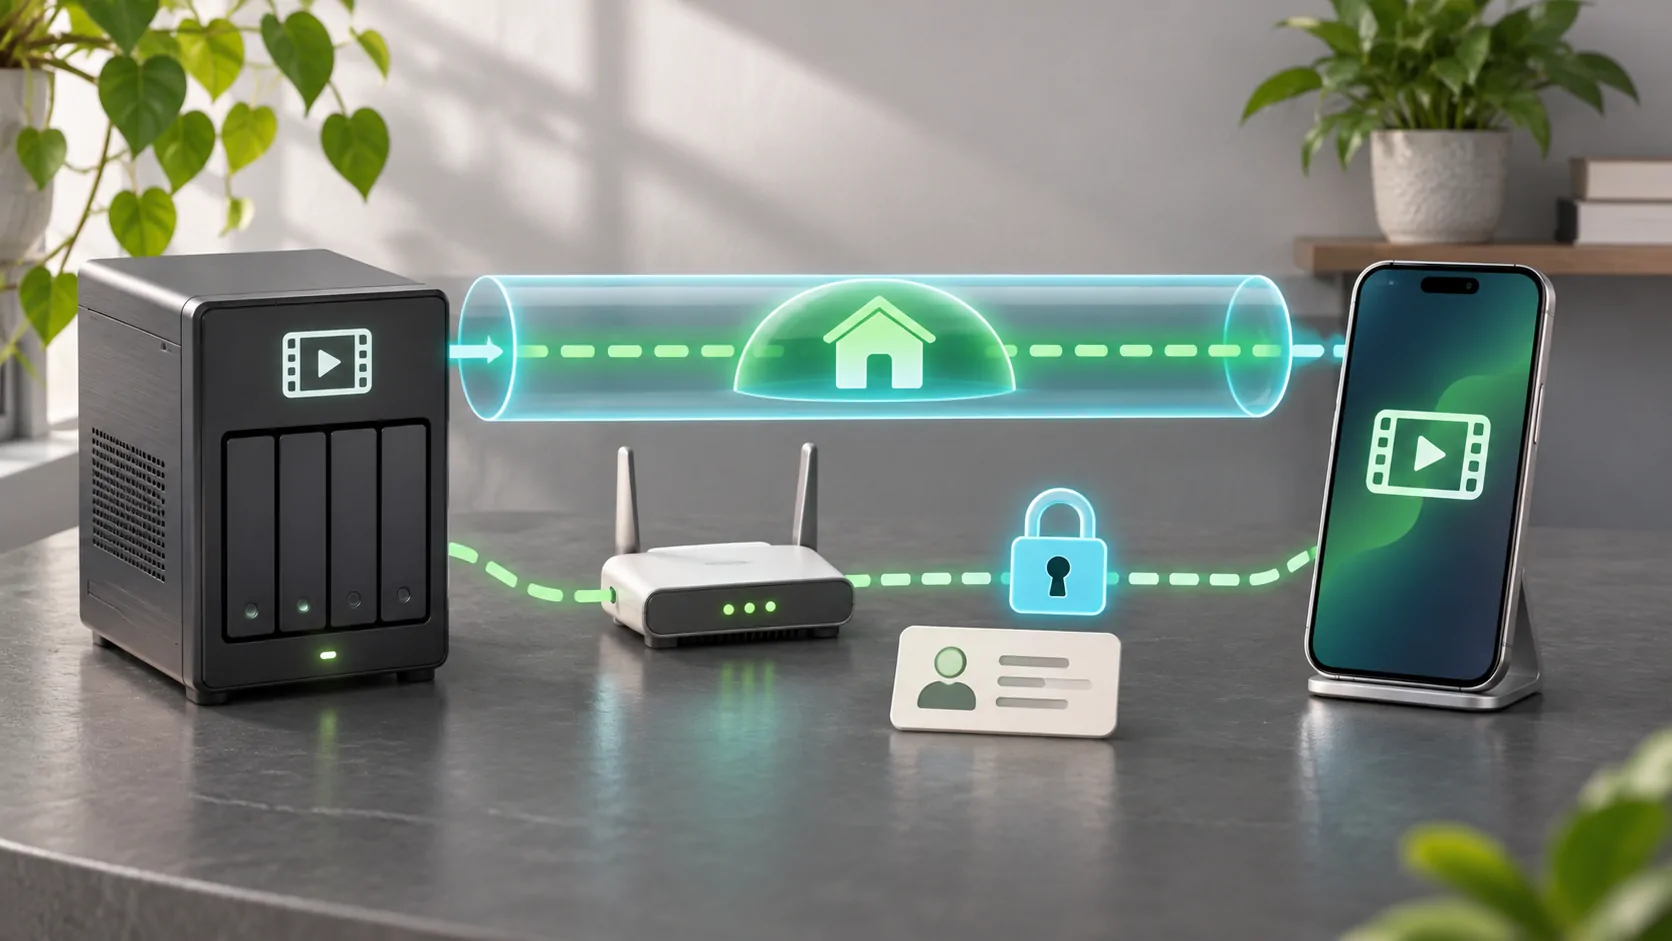
Escolha o modelo de acesso antes de abrir portas
Uma VPN privada pode tornar um dispositivo autorizado parte de uma rede privada antes de contactar o servidor de media. O encaminhamento de portas torna um serviço escolhido acessível através do endereço público de um router. Eles resolvem problemas relacionados com a acessibilidade, mas criam responsabilidades operacionais diferentes. Escolha de acordo com as pessoas, clientes e redes que precisa de suportar, não com a promessa de que um método é automaticamente seguro.
Para uma família com alguns dispositivos geridos, uma VPN bem mantida pode reduzir a necessidade de expor o serviço de media publicamente. Para maior compatibilidade com clientes, um serviço HTTPS público cuidadosamente configurado pode ser mais prático. Nenhum dos dois designs substitui contas fortes, atualizações, registos ou um plano de recuperação testado. Este é um guia de decisão, não uma receita de implementação universal.
Mapeie todos os componentes na rota
Anote o endereço do servidor, router, ligação à Internet, qualquer proxy reverso e o cliente esperado. Com uma VPN, adicione o endpoint da VPN, o registo do dispositivo e as regras de encaminhamento. Com encaminhamento de portas, adicione o endereço público ou domínio, a terminação do certificado e o destino encaminhado. Este inventário simples revela qual parte mantém cada componente e onde ocorre a autenticação.
O Documentação de networking do Jellyfin descreve as suas considerações sobre a rede de servidores, incluindo proxies. Utilize as orientações atuais desse produto para a sua configuração em vez de copiar as portas de outra aplicação. Um proxy reverso pode fornecer um endpoint HTTPS enquanto encaminha pedidos internamente, mas deve ser configurado com as regras corretas de confiança e encaminhamento. Apenas instalar um não completa o design de segurança.
Verifique se é possível o acesso de entrada
O encaminhamento de portas depende da arquitetura real da conexão. NAT de operadora, outro router a montante ou o filtro de um fornecedor de internet podem impedir conexões de entrada não solicitadas, mesmo quando uma regra local do router parece correta. Confirme as condições do seu serviço e a configuração da rede antes de gastar horas a alterar o servidor de media. O IPv6 introduz considerações próprias de endereçamento e firewall; não é uma razão para permitir tráfego de entrada irrestrito.
Uma solução VPN também precisa de uma forma suportada para que os seus pares se conectem. Alguns designs usam acesso direto de entrada, enquanto outros conseguem coordenar ou relayer conexões. Leia a documentação e os termos de privacidade da VPN escolhida. Não presuma que a palavra VPN garante uma conexão direta e rápida ou elimina todas as dependências de outro serviço.
Avalie os clientes reais que irá utilizar
Um iPhone pode suportar um cliente VPN, mas a aplicação de media ainda precisa de conseguir alcançar o servidor através dessa rota. Verifique a resolução de DNS, permissões da rede local onde aplicável e se apenas o tráfego pretendido utiliza o túnel. Políticas de empresas, escolas ou dispositivos geridos podem restringir a configuração da VPN. Respeite essas políticas em vez de instalar uma solução alternativa que irá falhar durante viagens.
Para um familiar, considere todo o fluxo de trabalho: ligar à rede privada, abrir o cliente de media, iniciar sessão e recuperar de uma sessão expirada. Um design tecnicamente sólido que requer ajuda repetida do administrador pode não ser adequado ao domicílio. O HTTPS público pode simplificar o endereço que um cliente utiliza, aumentando ao mesmo tempo a importância da gestão de exposição e dos controlos de conta acessíveis.
Mantenha a encriptação e a autenticação distintas
O HTTPS autentica o servidor através de certificados e encripta a ligação quando configurado corretamente. Uma VPN encripta um túnel e controla a participação na rede de acordo com o seu próprio design. Nenhum deles indica ao servidor de media quais bibliotecas um determinado utilizador deve aceder. Mantenha contas de media separadas, com nomes apropriados e permissões adequadas, e evite partilhar o login de administrador entre todos os telemóveis.
O Orientações do utilizador Emby ilustra a administração por utilizador num servidor de media. Consulte o produto específico para restrições e gestão de dispositivos. Proteja tanto as credenciais de media como as credenciais de registo na VPN, porque comprometer qualquer uma delas pode alterar o acesso. Armazene informações de recuperação de forma segura e evite incorporar tokens em tempo real em URLs que possam ser copiadas para fóruns de suporte públicos.
Compare as modalidades de manutenção e falha
Para um endpoint público, planeie patches de servidor e proxy, certificados válidos, regras de firewall e registos. Monitorize tentativas de login falhadas e remova serviços que já não utiliza. Se um endereço mudar, atualize o DNS suportado ou o mecanismo de acesso. Teste a partir de uma rede externa; o acesso bem-sucedido apenas a partir de casa não prova que a rota pública funciona.
Para uma VPN privada, planeie atualizações de software, remoção de dispositivos perdidos, rotação de chaves e recuperação de endpoints. Um telefone que permanece inscrito após ser vendido é uma falha na gestão de acessos, mesmo que a palavra-passe do media seja alterada. Considere o que acontece se o router doméstico, o controlador da VPN ou o relé estiverem indisponíveis. Um caminho de restauração documentado é mais útil do que uma configuração que apenas uma pessoa conhece.
Teste o desempenho sem enfraquecer os controlos
Utilize o mesmo ficheiro autorizado e a mesma definição de qualidade para comparar métodos de ligação. Registe o atraso de arranque, a reprodução sustentada e a utilização de upload doméstico. Criptografia adicional, encaminhamento ou retransmissão pode afetar o débito, mas os resultados reais dependem do hardware e do caminho. Evite publicar uma classificação de desempenho universal a partir de um único telefone e ligação à internet.
Se algum dos métodos fizer buffering, examine o largura de banda de envio doméstica e a velocidade de conversão do servidor antes de alterar a exposição. Abrir portas adicionais não consegue tornar uma ligação de upload subdimensionada mais rápida. Desativar temporariamente a autenticação também é um mau atalho de diagnóstico porque altera o risco sem isolar o limite de desempenho. Mantenha o teste restringido e reverta qualquer configuração de diagnóstico temporária rapidamente.
Faça da revogação parte da decisão
Antes de confiar num design, remova um dispositivo de teste e confirme que ele realmente perde o acesso. Verifique tanto a rota de rede como a sessão da conta de multimédia, porque qualquer um deles pode permanecer válido independentemente. Um sistema é mais fácil de operar quando um telefone perdido pode ser removido sem interromper todos os outros utilizadores ou alterar uma palavra-passe partilhada em toda a casa.
Use o checklist de revogação de acesso para documentar esse processo. Qualquer ecrã de veículo continua a ser uma questão de compatibilidade separada: aceder a um servidor doméstico não garante suporte de vídeo no painel ou anula as condições de utilização em estacionamento. A melhor escolha é o design mais simples de manter, que suporta os seus clientes legítimos, limita acessos desnecessários e tem um processo de recuperação que você testou.
Fontes
Leituras relacionadas



Os seus conteúdos.
Conheça o CarCast para iPhone com as suas fontes autorizadas e ecrãs compatíveis.